










El software para auditoría informática reúne las herramientas que usan los equipos de IT, seguridad y auditoría interna para revisar sistemas, activos tecnológicos, accesos y controles. Quien lo busca suele tener una auditoría por delante y necesita saber qué herramienta produce la evidencia que esa revisión va a pedir. La auditoría contable y financiera usa herramientas propias, que quedan fuera de esta comparación.
Estas herramientas de auditoría informática se agrupan en cinco tipos: activos y licencias, seguridad y accesos, auditoría interna y Gobernanza, Riesgo y Cumplimiento (GRC), cumplimiento multimarco y auditoría sectorial regulada. En todos los casos, el punto de partida es un inventario confiable de activos y licencias, y la normativa que declara cada proveedor es el filtro más rápido para descartar opciones. A continuación están las 10 herramientas con su tabla comparativa, la explicación de cada tipo de auditoría y los criterios para elegir.
La selección incluye herramientas de los cinco tipos de auditoría informática, con datos tomados de los sitios oficiales de cada proveedor y de tres plataformas de reseñas. Toda la información se verificó en noviembre de 2026.
La tabla resume el tipo de auditoría que resuelve cada herramienta, la normativa que el proveedor nombra en su sitio oficial y si ofrece prueba gratuita. Cuando una celda indica que no nombra marcos, significa que el sitio no los menciona, sin que eso implique incompatibilidad.
En InvGate desarrollamos y comercializamos soluciones de Gestión de Servicios de IT y de Gestión de Activos de IT, de modo que participamos del mismo mercado que este artículo describe y algunas de estas herramientas compiten con las nuestras. El listado es una selección curada para necesidades y operaciones distintas, por lo que las herramientas no siguen un orden de prioridad, puntaje ni recomendación. La descripción, la normativa y las condiciones de prueba de cada una provienen de sus páginas oficiales, y las calificaciones, de Gartner Peer Insights, G2 y Capterra, consultadas en noviembre de 2026.

InvGate Asset Management es un software de Gestión de Activos de IT (ITAM) que ofrece una experiencia enterprise sin la complejidad ni el precio de una, gracias a su interfaz intuitiva, su enfoque sin código y su implementación rápida. Centraliza hardware, software, activos en la nube, suscripciones SaaS y activos no tecnológicos en una sola plataforma, que funciona como fuente de datos para preparar una auditoría o para responderla.
Tipo de auditoría: auditoría de activos físicos (con códigos QR o etiquetas RFID) y auditorías de software y licencias. Aporta el inventario que define el alcance verificable de cualquier otra revisión, con el historial de cada activo, su responsable y su situación de licenciamiento.
Funciones: estas son las capacidades que más pesan cuando hay que preparar una auditoría. Cada una reduce el trabajo de reconstruir evidencia a mano en planillas, consolas y correos.
Smart Recommendations suma alertas y sugerencias sobre el inventario, entre ellas las de riesgo y cumplimiento, para que los desvíos que buscaría un auditor aparezcan durante la operación diaria. La plataforma cuenta además con certificación ISO 27001:2022 e informe SOC 2 Type II.
En Grupo Gigante, conglomerado mexicano de retail e inmobiliario, la implementación de InvGate Service Management e InvGate Asset Management en tres meses llevó las observaciones de auditoría de IT de 11 a 0.
Ideal para: equipos de IT que necesitan llegar a una auditoría de licencias, a una revisión del inventario o a los controles de activos que piden marcos como ISO/IEC 27001 con la evidencia ya armada.
Reseñas: a noviembre de 2026, InvGate Asset Management mantiene estas calificaciones en plataformas de reseñas de software:

Según su página de producto, Netwrix Auditor muestra quién accede a qué información, cuándo y por qué, y entrega reportes listos para auditorías de GDPR, HIPAA, PCI DSS, SOX y CMMC. Registra la actividad en Active Directory, Entra ID, servidores de archivos y otros sistemas.
Tipo de auditoría: auditoría de seguridad y accesos.
Funciones: registra cada cambio, inicio de sesión e intento de acceso con sus valores anteriores y posteriores, y envía alertas ante cambios críticos o inicios de sesión sospechosos. Suma un tablero de evaluación de riesgos con permisos excesivos, cuentas inactivas y cuentas con derechos de administrador, y reportes predefinidos para GDPR, HIPAA, SOX, PCI DSS, CMMC, GLBA, FISMA/NIST y CJIS. Ofrece una prueba gratuita descargable.
Ideal para: equipos de seguridad e infraestructura que deben demostrar controles de acceso sobre directorios y servidores de archivos.
Reseñas: a noviembre de 2026, Netwrix Auditor mantiene estas calificaciones en plataformas de reseñas de software:

Pathlock se presenta en su sitio web oficial como una plataforma de gobierno de identidades y accesos que protege y gobierna las identidades humanas y no humanas en sistemas de Planificación de Recursos Empresariales (ERP) y aplicaciones críticas del negocio. Tiene conectores preconfigurados para más de 150 aplicaciones, entre ellas SAP, Oracle E-Business Suite, Workday y Microsoft Dynamics 365.
Tipo de auditoría: auditoría de seguridad y accesos en sistemas ERP.
Funciones: analiza la Segregación de Funciones (SoD) para bloquear combinaciones de acceso riesgosas, gestiona el acceso de emergencia y monitorea los controles de forma continua. Mantiene registros de auditoría a prueba de manipulaciones y reportes de evidencia listos para auditores externos, y dedica páginas propias al cumplimiento de SOX, UK SOX e ITAR y EAR. Para conocer el producto, ofrece un recorrido interactivo dentro del navegador.
Ideal para: organizaciones con SAP, Oracle u otros ERP que necesitan demostrar la segregación de funciones.
Reseñas: a noviembre de 2026, Pathlock mantiene estas calificaciones en plataformas de reseñas de software:
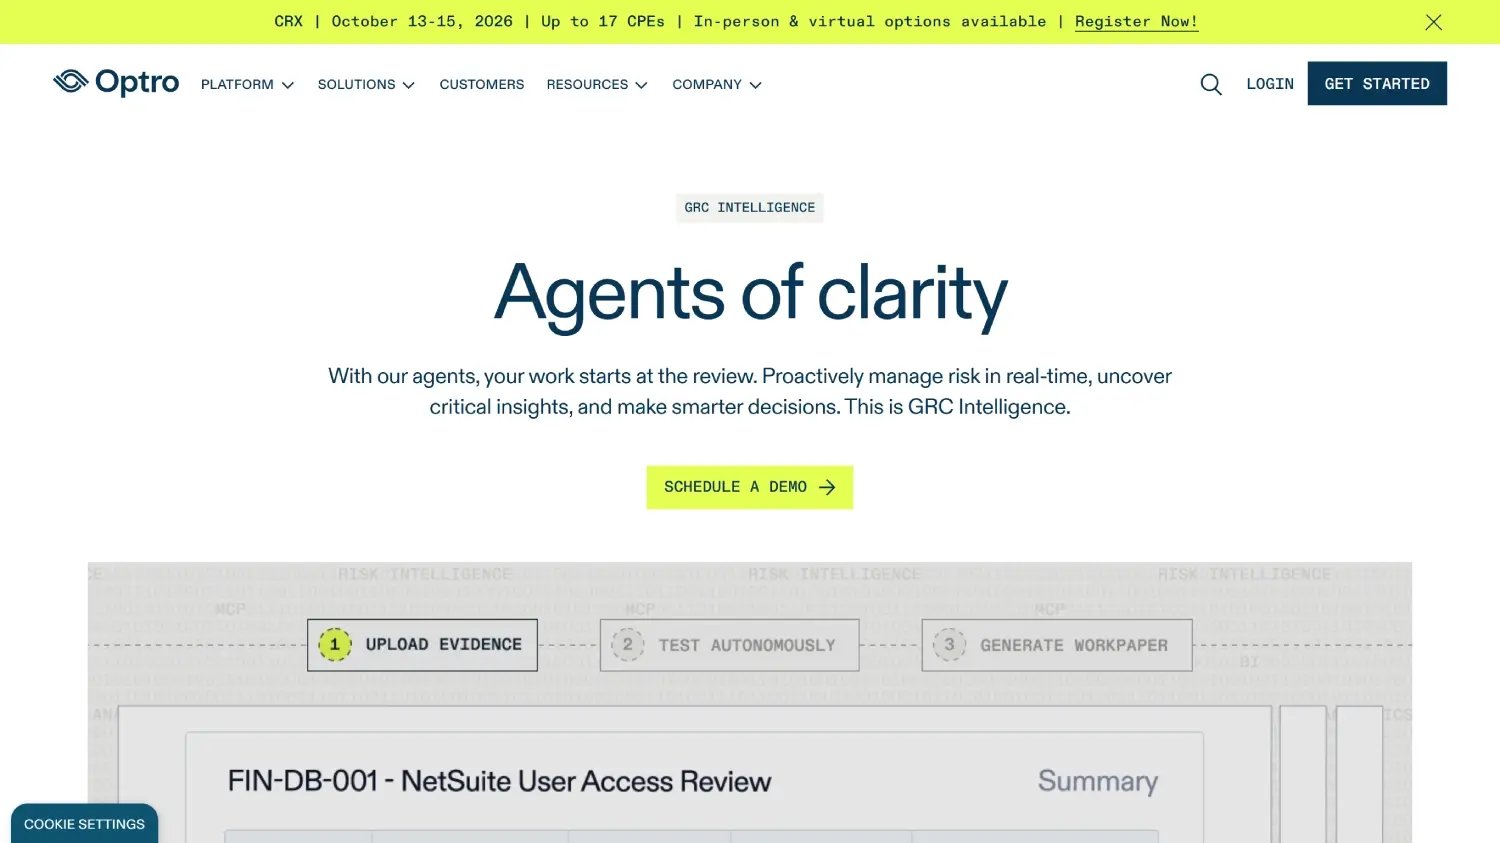
Optro es la plataforma que hasta marzo de 2026 se comercializó como AuditBoard, según el anuncio del propio proveedor. Su página de plataforma la define como una plataforma de GRC que reúne en una única fuente los datos de auditoría, riesgo y cumplimiento.
Tipo de auditoría: auditoría interna y GRC, con un solapamiento fuerte con el cumplimiento multimarco.
Funciones: sus agentes de inteligencia artificial ejecutan pruebas de controles, detectan amenazas emergentes y generan reportes para el directorio, con cada decisión registrada y revisable. Incluye una biblioteca precargada de más de 30 marcos, entre ellos SOC 2, ISO 27001 y GDPR, y más de 200 integraciones para recolectar evidencia. No ofrece prueba gratuita.
Ideal para: equipos de auditoría interna y cumplimiento que quieren unificar auditoría, riesgo y controles en un mismo modelo de datos.
Reseñas: a noviembre de 2026, Optro mantiene estas calificaciones en plataformas de reseñas de software:

De acuerdo con su página de producto, Archer Audit Management reúne en un mismo sistema la planificación de auditorías, los trabajos de auditoría, los papeles de trabajo y los hallazgos. Su enfoque está basado en riesgo, para concentrar las auditorías en lo que más pesa para la organización.
Tipo de auditoría: auditoría interna y GRC.
Funciones: gestiona los hallazgos de auditoría, riesgo, cumplimiento y negocio en un mismo lugar, define el alcance de cada auditoría a partir de los riesgos que ya registra el programa de riesgos y aplica controles de calidad sobre la documentación. Comparte datos con las funciones de riesgo y cumplimiento dentro de Archer. Su página no nombra marcos normativos y no ofrece prueba gratuita.
Ideal para: grandes organizaciones que ya trabajan con Archer para riesgo y cumplimiento.
Reseñas: a noviembre de 2026, Archer Audit Management mantiene estas calificaciones en plataformas de reseñas de software:

Su página de producto describe a MetricStream Internal Audit Management como una solución con asistentes y agentes de inteligencia artificial que conectan la planificación, el trabajo de campo y los reportes de auditoría. Ofrece una vista del universo auditable que incluye entidades, riesgos, controles y activos de IT.
Tipo de auditoría: auditoría interna y GRC.
Funciones: un asistente responde consultas sobre planes, papeles de trabajo, hallazgos y observaciones, mientras que los agentes priorizan pruebas, conectan hallazgos y redactan reportes para el directorio. Cubre la planificación basada en riesgo, el trabajo de campo, la racionalización de controles y la gestión de hallazgos, alineados con COSO, COBIT, SOX e ISO. No ofrece prueba gratuita.
Ideal para: áreas de auditoría interna de grandes empresas que buscan automatizar el ciclo completo con inteligencia artificial.
Reseñas: a noviembre de 2026, MetricStream Internal Audit Management mantiene estas calificaciones en plataformas de reseñas de software:

SAP Audit Management automatiza los procedimientos de auditoría interna, con documentación de evidencia, organización de papeles de trabajo electrónicos y generación de informes, según su página de producto. Forma parte de SAP S/4HANA Cloud dentro del esquema de las tres líneas de defensa.
Tipo de auditoría: auditoría interna y GRC.
Funciones: permite planificar, gestionar y ejecutar auditorías, capturar documentación desde dispositivos móviles y estandarizar informes con plantillas y seguimiento automático de hallazgos. Se integra con SAP Risk Management, SAP Process Control y SAP Business Integrity Screening. Requiere RISE with SAP o SAP ERP y no ofrece prueba gratuita.
Ideal para: organizaciones que ya operan sobre SAP.
Reseñas: a noviembre de 2026, SAP Audit Management mantiene estas calificaciones en plataformas de reseñas de software:

De acuerdo con su página de producto, Hyperproof es una plataforma de GRC con inteligencia artificial que centraliza los flujos de trabajo de cumplimiento, riesgo y seguridad. Su eje es estandarizar las operaciones de control entre varios marcos para reducir el trabajo repetido.
Tipo de auditoría: auditoría de cumplimiento multimarco.
Funciones: automatiza parte de los controles y orquesta el resto dentro de las herramientas que el equipo ya usa, con un conjunto común de controles que se reutiliza entre certificaciones. Su biblioteca de marcos supera los 160 marcos preconfigurados, entre ellos SOC 2, ISO 27001, HIPAA y NIST. No ofrece prueba gratuita.
Ideal para: empresas que sostienen varias certificaciones a la vez, como SOC 2, ISO 27001 o HIPAA.
Reseñas: a noviembre de 2026, Hyperproof mantiene estas calificaciones en plataformas de reseñas de software:

Su página de producto presenta a Onspring Internal Audit Management como un software que lleva todo el proceso de auditoría interna, de la planificación al informe, a un único sistema conectado. Está pensado para ayudar a los equipos a alinearse con los Global Internal Audit Standards.
Tipo de auditoría: auditoría interna y cumplimiento multimarco.
Funciones: automatiza los flujos de trabajo, los hitos, las firmas de papeles de trabajo en varios niveles y la emisión del informe final. Permite que auditores sin perfil técnico corran análisis sobre poblaciones completas de datos sin escribir código, y su repositorio de evidencia permite que una sola prueba satisfaga varios marcos. No ofrece prueba gratuita.
Ideal para: equipos de auditoría interna que también gestionan el cumplimiento de varios marcos.
Reseñas: a noviembre de 2026, Onspring mantiene estas calificaciones en plataformas de reseñas de software:
[IMAGE: captura de la página de gestión de auditorías de MasterControl | alt: "Captura de pantalla del sitio web de MasterControl."]
Según su página de gestión de auditorías, MasterControl automatiza la gestión de auditorías dentro de su suite MasterControl Quality Excellence: planificar, agendar, recibir auditorías, encontrar documentos, generar informes y cerrarlas. Está orientado a empresas que operan en entornos regulados.
Tipo de auditoría: auditoría sectorial regulada.
Funciones: cubre la preparación para inspecciones de la FDA, las auditorías a fabricantes por contrato y las auditorías clínicas de estudios, proveedores y sitios bajo buenas prácticas clínicas (GCP). El proveedor dedica una página propia a 21 CFR Part 11, la norma de la FDA sobre registros electrónicos. No ofrece prueba gratuita.
Ideal para: empresas de ciencias de la vida y manufactura regulada que integran las auditorías a su Sistema de Gestión de Calidad (QMS).
Reseñas: a noviembre de 2026, MasterControl mantiene estas calificaciones en plataformas de reseñas de software:
Los tipos de auditoría informática que cubre este artículo son revisiones de sistemas, activos tecnológicos, accesos y controles de IT, y la auditoría contable sigue su propio camino. La clasificación más útil se arma a partir de la pregunta que cada auditoría intenta responder, porque esa pregunta define qué evidencia hace falta y qué categoría de herramienta la produce.
Estos son los cinco tipos que cubren la mayor parte de los casos reales, con las herramientas de este listado que corresponden a cada uno. La mayoría de las organizaciones termina combinando dos de estas categorías.
Responde qué hay instalado en la organización y si está debidamente licenciado. Pide un inventario de hardware y software, la conciliación entre lo comprado y lo detectado, y el historial de cada activo con sus responsables y cambios de propiedad.
Aquí el peso lo tiene el contrato con el fabricante, porque la exposición típica es una multa por sublicenciamiento detectada en una revisión del proveedor de software. Es el terreno de la Gestión de Activos de IT y de sus especialidades, la Gestión de Activos de Hardware (HAM) y la Gestión de Activos de Software (SAM), con InvGate Asset Management como referencia de este listado. Llegar preparado implica auditar los activos de IT con un proceso definido y ordenar el inventario antes de la revisión, para que el alcance quede cerrado cuando llega el auditor.
Responde quién accedió a qué, cuándo y con qué permisos. Pide registros de actividad, historial de cambios de configuración, revisiones periódicas de permisos y detección de accesos excesivos o conflictivos.
Es el tipo que más se apoya en marcos formales, porque Sarbanes-Oxley (SOX), ISO/IEC 27001 y el Payment Card Industry Data Security Standard (PCI DSS) exigen controles de acceso demostrables. Netwrix Auditor y Pathlock cubren este terreno: el primero, sobre directorios e infraestructura, y el segundo, sobre sistemas ERP.
Responde cómo se planificó, ejecutó y cerró la auditoría. Pide universo auditable, plan anual, asignación de recursos, papeles de trabajo, hallazgos y seguimiento de las acciones correctivas.
Esta categoría trabaja sobre el proceso de auditoría en sí, con los estándares del Institute of Internal Auditors (IIA) y el marco COSO como referencia habitual. Optro, Archer, MetricStream y SAP Audit Management pertenecen a este grupo, que se superpone con el software de GRC en sentido amplio.
Responde si los controles de la organización satisfacen varios marcos normativos a la vez. Pide una biblioteca de marcos, el mapeo de un mismo control a los requisitos de cada uno y un repositorio de evidencia reutilizable entre auditorías.
Es la categoría que más creció con la multiplicación de certificaciones que exigen los clientes, del System and Organization Controls 2 (SOC 2) a ISO/IEC 27001 y la Health Insurance Portability and Accountability Act (HIPAA). Hyperproof y Onspring trabajan sobre esta lógica, y quien esté armando su primera certificación puede apoyarse en nuestro plan de auditoría ISO 27001.
Responde si los procesos cumplen con la regulación específica de una industria. Pide plantillas de auditoría alineadas con la norma del sector, registros con integridad de datos garantizada y una respuesta formal a los hallazgos de un inspector.
En ciencias de la vida y manufactura regulada, las referencias son las buenas prácticas GxP y la norma 21 CFR Part 11 de la agencia estadounidense FDA sobre registros electrónicos. MasterControl Audit es la herramienta de este listado que trabaja sobre ese terreno, integrada a un Sistema de Gestión de Calidad.
Comparar listas de funcionalidades entre herramientas que resuelven auditorías distintas lleva a conclusiones equivocadas. Definir primero el tipo de auditoría reduce el universo de candidatos a dos o tres opciones comparables, y recién ahí tiene sentido evaluar el detalle.
Con el tipo de auditoría ya definido, la comparación pasa por cómo cada herramienta obtiene, conserva y comparte la evidencia. Estos son los criterios que más pesan en la decisión:
Elegir un software para auditoría informática empieza por definir qué auditoría hay que pasar y qué evidencia va a pedir, porque cada uno de los cinco tipos necesita una categoría de herramienta distinta. El punto de partida común es un inventario confiable de activos y licencias, que da a las demás categorías un alcance verificable. A partir de ahí, la normativa que declara cada proveedor es el filtro más rápido para quedarse con los candidatos que compiten entre sí.
Puedes iniciar una prueba gratuita de 30 días de InvGate Asset Management con los datos de tu propio entorno o hablar con nuestro equipo de Ventas para revisar tu caso.
Estas son las consultas más habituales sobre las herramientas de auditoría de IT y sus categorías. Las respuestas resumen los criterios desarrollados a lo largo del artículo.
Son cinco: activos y licencias, seguridad y accesos, auditoría interna y GRC, cumplimiento multimarco y auditoría sectorial regulada. Cada uno produce una evidencia distinta, y la categoría correcta depende de la auditoría que haya que pasar.
El software de auditoría interna gestiona el proceso: plan anual, papeles de trabajo, hallazgos y seguimiento. El de auditoría informática recolecta la evidencia técnica sobre los sistemas, como el inventario de activos, el uso de licencias o los registros de acceso, y muchas organizaciones usan ambos en paralelo.
Una auditoría de ISO/IEC 27001 combina una plataforma de cumplimiento multimarco, que gestiona los controles y centraliza la evidencia, con herramientas de inventario y de seguridad que aportan los datos sobre activos, configuraciones y accesos. El inventario de activos suele ser el primer control que se revisa.
Sí, y se concentran en la ejecución técnica: escaneo de redes, gestión de vulnerabilidades y análisis de configuraciones. La planificación de auditorías, el mapeo de controles a marcos normativos y el repositorio de evidencia quedan en manos de productos comerciales.
Es el plan que define el alcance, los objetivos, los controles y los procedimientos con los que se evalúan los sistemas y procesos tecnológicos de una organización. Determina qué evidencia hay que reunir y, por lo tanto, qué herramienta hace falta.
Aviso legal: todos los nombres de productos, logotipos y marcas son propiedad de sus respectivos titulares. Todos los nombres de empresas, productos y servicios utilizados en este sitio web se emplean únicamente con fines identificatorios. El uso de estos nombres, marcas registradas y marcas comerciales no implica ningún tipo de respaldo. Las comparaciones se basan en información disponible públicamente a noviembre de 2026 y se proporcionan únicamente con fines informativos.

