




La MDM (Gestión de Dispositivos Móviles o Mobile Device Management) permite a los equipos de IT registrar, configurar, proteger y supervisar los celulares y las tablets de una organización desde una plataforma centralizada. En la mayoría de las empresas, constituye el único sistema donde se documentan estos equipos, mientras que las laptops y los servidores figuran en el inventario de IT.
En este artículo, explicamos qué es la MDM y cómo funciona en Android y Apple, en qué se diferencia de la MAM (Mobile Application Management o Gestión de Aplicaciones Móviles) y por qué no reemplaza a un inventario tecnológico.
Además, presentamos a InvGate Asset Management, que integra los datos de la MDM en el inventario de IT para centralizar la información de los teléfonos junto con el resto de los activos informáticos.
La MDM (Gestión de Dispositivos Móviles) es la práctica orientada a administrar los celulares y las tablets que se usan en la organización de forma remota desde una plataforma centralizada. Esto incluye el registro, la implementación de las configuraciones y las políticas de seguridad, la distribución de las aplicaciones, el monitoreo de su estado y el bloqueo o borrado de un equipo en caso de pérdida o robo.
Dicha práctica se aplica tanto a los dispositivos propiedad de la empresa como a los que son personales y están registrados bajo la política de Bring Your Own Device (BYOD, por sus siglas en inglés), en la que el empleado usa su propio teléfono para trabajar.
Mientras que la MDM se ocupa específicamente de la administración de los dispositivos móviles, la Gestión de Activos de IT (ITAM) abarca todos los activos tecnológicos de la organización. Por eso, la primera forma parte de una estrategia de ITAM más amplia, pero no la reemplaza. En este contexto, la Gestión Unificada de Endpoints (UEM, por sus siglas en inglés) amplía las capacidades de la MDM al manejar distintos tipos de equipos desde una plataforma centralizada.
Casi todas las soluciones MDM funcionan según el mismo modelo básico: un servidor de gestión almacena las políticas y el inventario de los dispositivos, los cuales reciben las configuraciones y envían la información correspondiente para que los supervise el área de IT.
El funcionamiento concreto depende del sistema operativo, ya que Android y Apple ofrecen distintos mecanismos de inscripción y niveles de control. El método elegido determina qué configuraciones puede aplicar la organización, qué información consultar y cuánto control conserva el usuario sobre su equipo.
La MDM en Android se basa en Android Enterprise, el marco de administración que Google incorporó al sistema operativo. El método de inscripción determina el nivel de control del equipo de IT y qué información personal permanece fuera de su alcance.
Los tres modos principales son:
Entre las herramientas disponibles se encuentran Google Workspace, cuya administración de endpoints permite gestionar dispositivos compatibles; Microsoft Intune, que maneja equipos Android en entornos mixtos; y SOTI MobiControl, orientado también a aparatos robustos utilizados en operaciones de campo.
Uno de los desafíos de la gestión de Android es la diversidad de fabricantes y versiones del sistema operativo. Por eso, conviene probar las políticas en las distintas familias de dispositivos antes de implementarlas en toda la flota.
Apple adoptó un enfoque diferente que consiste en la integración del protocolo MDM en iOS, iPadOS y macOS, por lo cual no es necesario instalar un agente en el dispositivo.
De este modo, Apple define qué puede hacer cada plataforma a través de este protocolo. La capa de gestión organizacional es Apple Business (antes Apple Business Manager) y, en el ámbito educativo, Apple School Manager. Allí se registran los equipos adquiridos y las licencias de las aplicaciones, vinculándolos con la plataforma MDM. A partir de ahí, el modo de inscripción depende de quién sea el propietario del aparato:
Los ajustes se distribuyen mediante perfiles de configuración que incluyen códigos de acceso, Wi-Fi, VPN, restricciones y certificados. Jamf Pro y Jamf School son algunas de las plataformas más utilizadas para su distribución.
Cabe señalar que las capacidades de administración también dependen de las funciones que Apple habilita en cada sistema operativo. Por eso, algunas limitaciones vienen de la propia plataforma de Apple, cualquiera sea la herramienta MDM que se use.
Una solución de Gestión de Dispositivos Móviles está diseñada para controlar los equipos, ya que la información que almacena refleja el estado operativo: a quién está asignado en el directorio, qué sistema operativo utiliza, qué grado de cumplimiento tiene con las políticas establecidas y cuándo se conectó por última vez. Todo esto ayuda a proteger la flota, pero resulta insuficiente para gestionarlos como activos de la organización.
Un software MDM no suele incluir toda la información necesaria para administrar los equipos desde una perspectiva patrimonial: no ofrece datos sobre el valor de compra y la depreciación, el plan de telefonía o seguro y la fecha de renovación, el centro de costos responsable y la etapa del ciclo de vida. También muestra limitaciones en cuanto a la cobertura, porque solo conoce los aparatos que fueron dados de alta en la herramienta. Así, un celular que nunca se registró, una tablet heredada tras una adquisición o un escáner del depósito que funciona con otra plataforma nunca aparecerán en la herramienta MDM. En consecuencia, es como si no existieran.
Un inventario de IT permite centralizar esta información y mantener una visión integral de los activos tecnológicos de la organización. En este esquema, la MDM aporta los datos técnicos que recopila de forma eficaz, mientras que el inventario de dispositivos móviles los complementa con detalles sobre costos, propiedad, contratos y ciclo de vida.
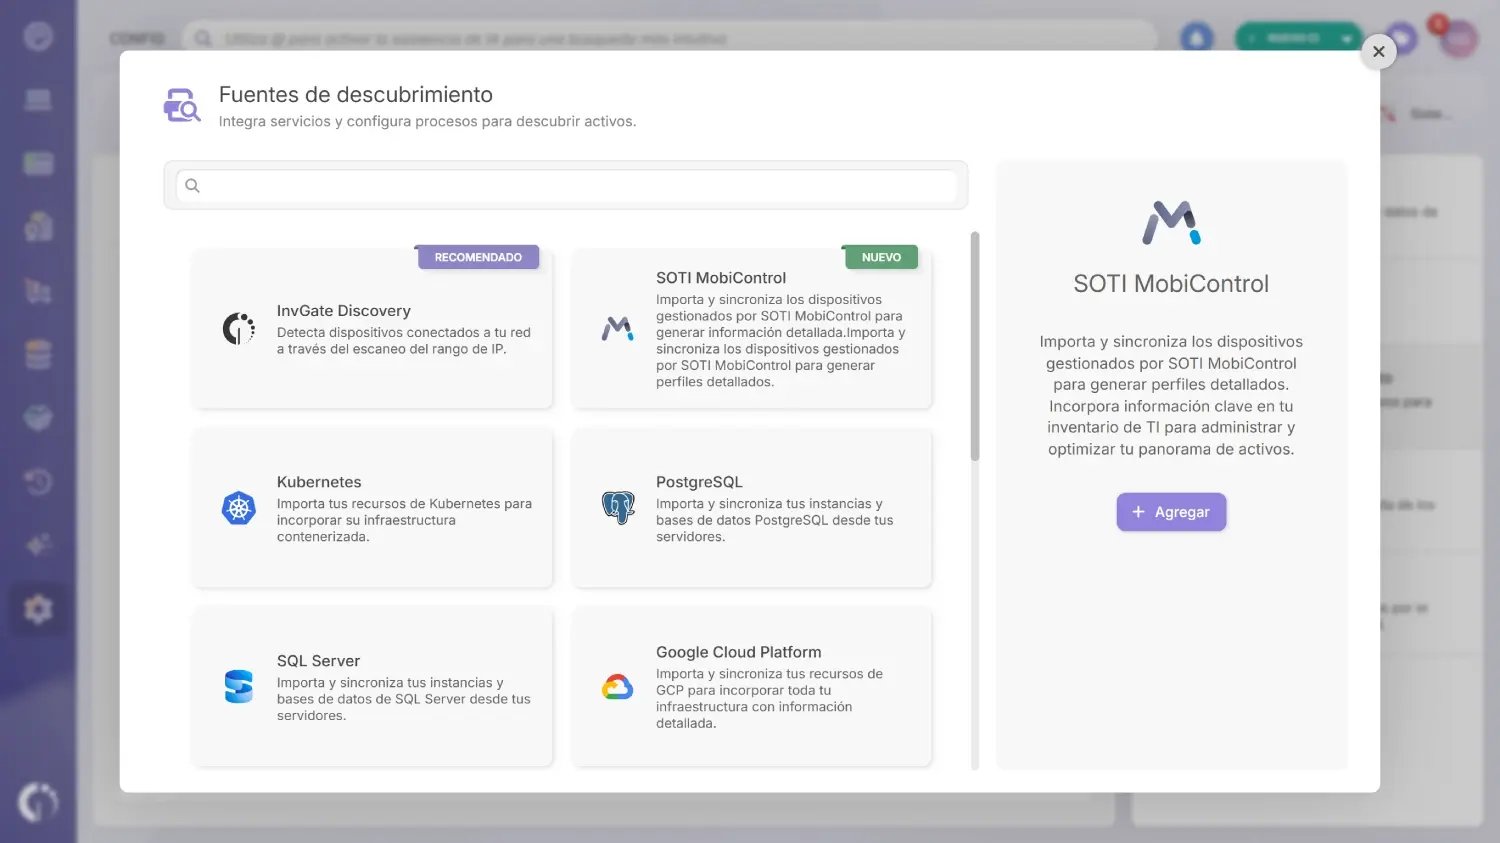 InvGate Asset Management aborda la MDM como una fuente de descubrimiento, es decir, se conecta con la plataforma que ya gestiona los celulares y las tablets, extrae sus datos y crea un registro como activo para cada uno, junto con las laptops, servidores y recursos en la nube del mismo inventario. Lo hace sin exportaciones a CSV ni planillas paralelas.
Estas son las fuentes de descubrimiento nativas para las plataformas más habituales:
La integración con Microsoft Intune está pensada para flotas que combinan distintos sistemas operativos. En este caso, permite elegir qué sistemas operativos sincronizar e incorpora información del hardware, el sistema operativo, el cumplimiento y el usuario, además de atributos propios de Intune, como el tipo de inscripción, la categoría del dispositivo, la propiedad y la última conexión.
En los equipos móviles, también obtiene el IMEI, el operador y el número de teléfono cuando esos datos están disponibles.
Cada iPhone y iPad se incorpora con información sobre su tipo, fabricante, modelo, número de serie, IMEI, datos de la red, procesador, memoria RAM y almacenamiento, además de indicar si el equipo está supervisado y cuándo Jamf realizó el último inventario.
SOTI MobiControl se orienta al hardware robusto y a dispositivos diseñados para usos específicos, como los escáneres Zebra y las tablets de campo que funcionan en depósitos, tiendas y hospitales. La integración sincroniza el fabricante, el modelo, la versión del sistema operativo, la fecha de inscripción, el estado de cumplimiento y el tipo de inscripción.
La integración con Google Workspace importa y sincroniza Chromebooks y dispositivos móviles gestionados mediante la administración de endpoints de Google. Cada equipo genera su propio perfil como activo dentro del inventario de IT.
Las funciones disponibles en el inventario, que no ofrece una herramienta de Gestión de Dispositivos Móviles, son las siguientes:
Los dispositivos que nunca pasaron por una MDM también forman parte del mismo inventario, los cuales se pueden incorporar mediante carga manual, importación de CSV o desde una orden de compra. Además, la información se mantiene actualizada con etiquetas QR y auditorías físicas basadas en escaneos.
La conexión de una MDM con el inventario de IT es muy sencilla con InvGate Asset Management: comienza con una prueba gratuita de 30 días o habla con el equipo de ventas para ver cómo se aplica a tu flota.
El software MDM (Gestión de Dispositivos Móviles) es la plataforma que permite llevar a cabo la administración de celulares. Combina un servidor de gestión con el mecanismo de inscripción de cada sistema operativo, y se utiliza para configurar equipos, distribuir aplicaciones y políticas, supervisar el cumplimiento y borrar o bloquear un aparato de forma remota. Entre las opciones más utilizadas se encuentran Microsoft Intune, Jamf para flotas de Apple, SOTI MobiControl para el hardware robusto y la gestión de endpoints de Google dentro de Google Workspace.
Porque un celular con acceso al correo corporativo representa una puerta de entrada a los datos de la empresa. La MDM permite centralizar el control, exigir un código de acceso y cifrado, o borrar el dispositivo si se pierde. Además, elimina el trabajo manual de configurar los equipos uno por uno a medida que crece la flota.
En una política BYOD, el empleado es propietario del dispositivo y se encarga de inscribirlo, por lo cual la MDM tiene un alcance deliberadamente limitado: gestiona el entorno corporativo del teléfono, ya sea mediante un perfil de trabajo en Android o una configuración de inscripción de usuario en iOS, y puede eliminar los datos de la empresa sin afectar el contenido personal. En cambio, los celulares de la organización se inscriben con una gestión completa. Para mantener ambos casos diferenciados, hay que registrar en el inventario qué modelo de gestión corresponde a cada dispositivo.
Principalmente, smartphones y tablets. Según la plataforma, también pueden administrarse laptops y computadoras de escritorio, Chromebooks, dispositivos portátiles, escáneres robustos, y equipos diseñados para usos específicos, como terminales de puntos de venta o tablets clínicas. Microsoft Intune y SOTI MobiControl abarcan gran parte de este espectro, mientras que Jamf cubre el ecosistema de Apple, incluidos macOS y tvOS.

