




Última actualización: 22 de octubre de 2026. Este artículo se actualizará a medida que PHP y las distribuciones de Linux publiquen nueva información.
PHP2Shell es el nombre con el que se conocen dos vulnerabilidades críticas de PHP que permiten a un atacante ejecutar código en un servidor web sin iniciar sesión. PHP publicó las correcciones el 21 de octubre de 2026, y ahora los equipos de IT y de seguridad necesitan saber cuáles de sus servidores y computadoras usan una versión vulnerable de PHP para parchearlos primero.
En este artículo se explica qué es PHP2Shell, qué versiones de PHP están afectadas y qué parche necesita cada una. Después, se muestra cómo encontrar las versiones vulnerables de PHP en todo el inventario con InvGate Asset Management, con una Etiqueta Inteligente para armar la lista de trabajo y un tablero para seguir la corrección.
PHP2Shell es el nombre que reciben dos entradas del catálogo Common Vulnerabilities and Exposures (CVE) en el núcleo de PHP: CVE-2026-109618, una corrupción de memoria que se dispara con errores de falta de memoria, y CVE-2026-109619, una falla que permite que los datos de una solicitud anterior sigan en la memoria y se reutilicen. Ambas tienen un puntaje de 9.2 en la versión 4.0 del Common Vulnerability Scoring System (CVSS), y los avisos de PHP describen su impacto como ejecución remota de código sin autenticación, con los permisos del proceso de PHP del servidor web.
Según el anuncio de seguridad de PHP, cualquier instalación de PHP que atienda solicitudes web está en riesgo, ya sea que funcione como Apache mod_php, PHP FastCGI Process Manager (PHP-FPM), php-cgi, FrankenPHP o LiteSpeed. PHP considera que el riesgo es mayor en mod_php, donde su aviso confirma un exploit funcional con la configuración predeterminada. Las distribuciones de Linux y los proveedores de soporte a largo plazo recibieron los parches por adelantado, así que conviene consultar con cada proveedor si ya hay paquetes actualizados.
Todas las versiones de PHP anteriores a las que incluyen el parche están afectadas, incluidas las ramas 7.x y 5.x. PHP solo publica correcciones para las ramas que todavía tienen soporte, así que la rama instalada define si alcanza con aplicar el parche o hace falta actualizar a una rama más nueva.
Según la página de versiones con soporte de PHP, la rama 8.2 llega al fin de su vida útil el 31 de diciembre de 2026, así que un servidor con 8.2.35 está protegido contra PHP2Shell y aun así necesita un plan de actualización. Los servidores con 8.1 o anteriores usan software obsoleto que sigue expuesto hasta que pase a una rama con soporte o reciba un paquete corregido de su distribución de Linux o de su proveedor de soporte a largo plazo.
Según los avisos de PHP, actualizar a una versión con el parche es la única corrección completa. En una rama con soporte, eso significa pasar a la versión con el parche de la misma rama; en 8.1 o anteriores, significa actualizar a 8.2 o posterior, o instalar el paquete corregido que ofrezca la distribución o el proveedor de soporte a largo plazo. Después, hay que reiniciar el servidor web o los procesos de PHP para que carguen la nueva versión.
PHP también enumera cambios de configuración temporales, sobre todo en los límites de memoria y en la configuración de subida de archivos, para los equipos que no pueden actualizar de inmediato, y aclara que esos cambios no vuelven segura una instalación. Mientras un servidor siga sin el parche, conviene limitar su exposición a internet y hacer la actualización dentro del procedimiento habitual de Gestión de Parches, para que cada servidor sin parchear tenga un responsable y una fecha límite.
InvGate Asset Management es un software de Gestión de Activos de IT que ofrece una experiencia de nivel enterprise sin su complejidad ni su precio, y su inventario de software registra la versión de PHP instalada en cada computadora que cubre el Agente. Con una Etiqueta Inteligente y un tablero, se obtiene la lista de activos sobre los que hay que trabajar y una vista del avance de la corrección.
El inventario se arma a partir de cuatro fuentes: el Agente, el descubrimiento de red, las integraciones y la carga manual o por CSV. Este tutorial se basa en las instalaciones de software que reporta el Agente, así que los servidores y las computadoras que se quieran revisar necesitan tenerlo instalado.
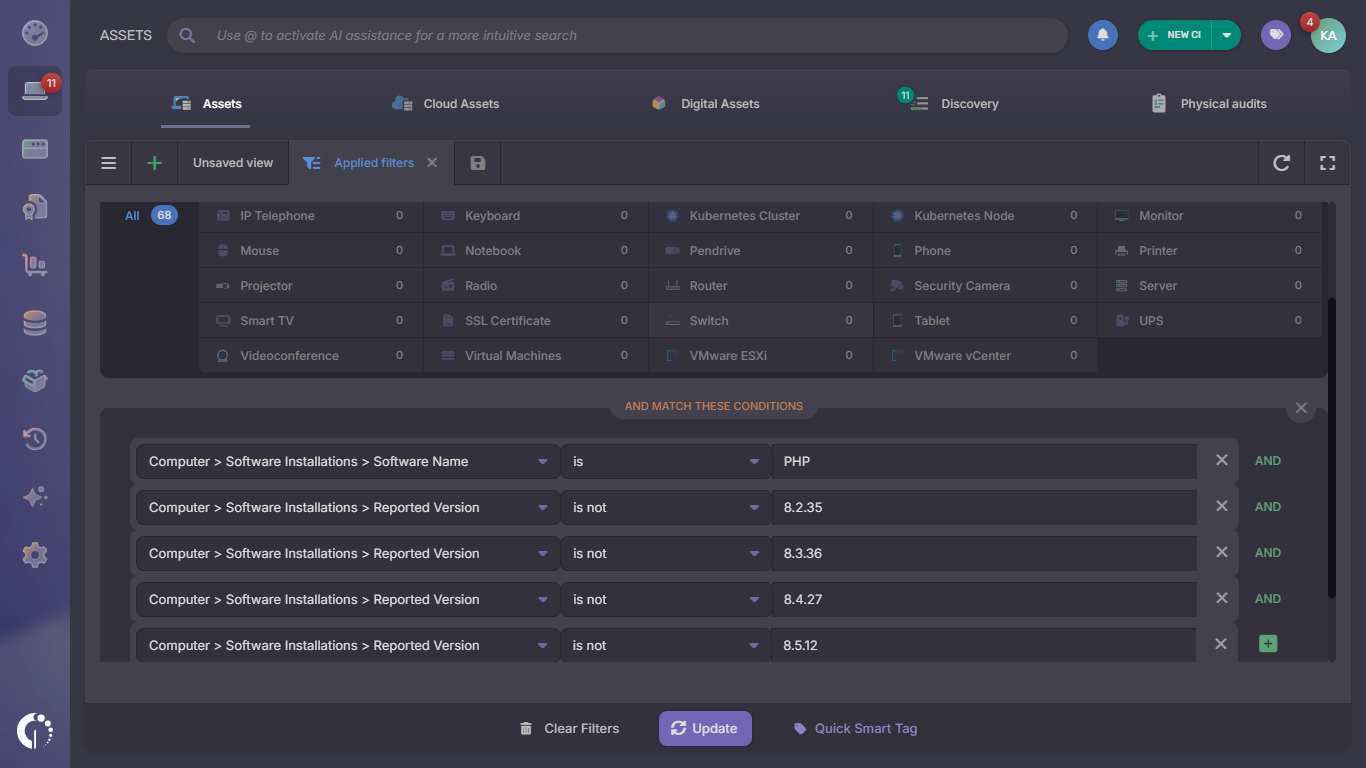
Empieza en el Explorador de activos con un filtro que reúna todos los activos con PHP y excluya los que ya tienen una versión con el parche. Todas las condiciones van en el mismo grupo, así que un activo tiene que cumplir cada una de ellas:
El filtro usa Versión reportada, que guarda la versión exacta (8.3.36). Versión de mercado guarda la rama (8.3), y el tablero la usa más adelante para agrupar los resultados por rama.
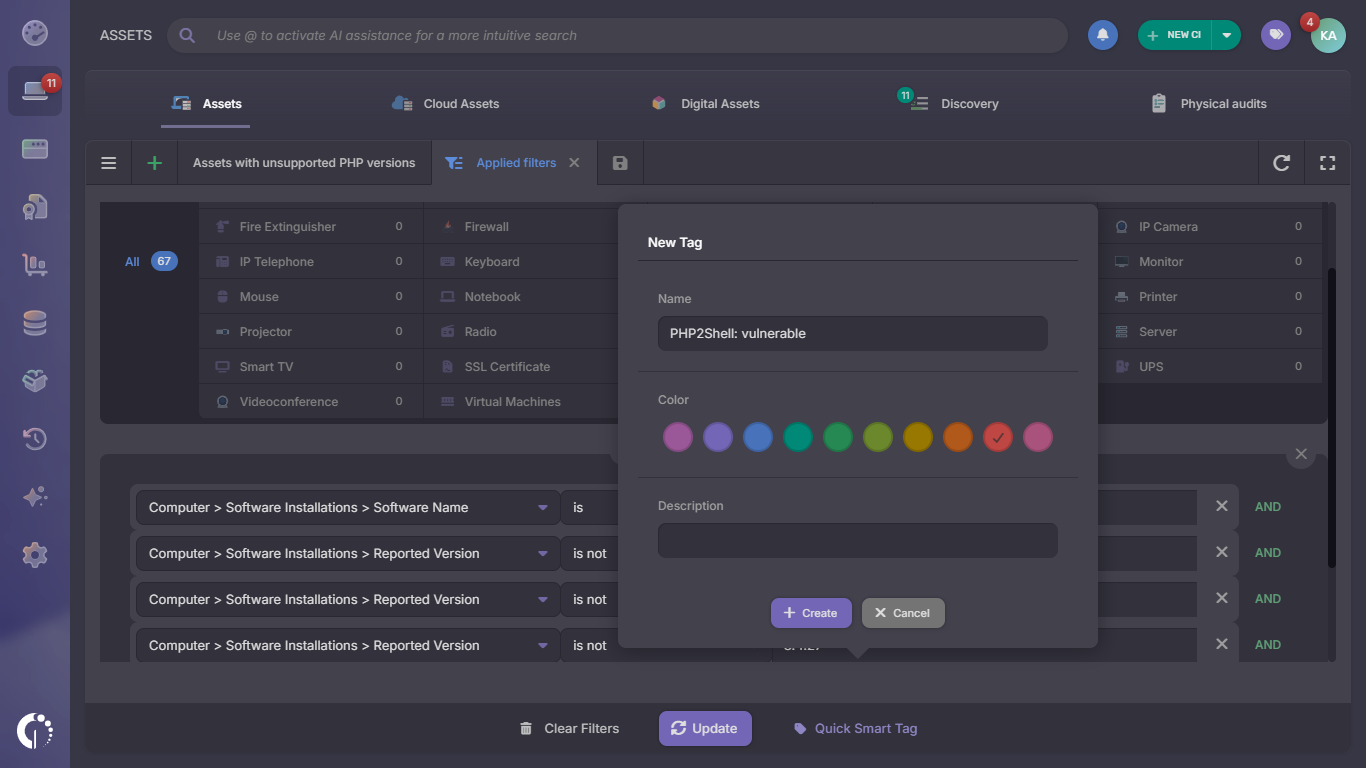
Una Etiqueta Inteligente convierte el filtro en una lista que se mantiene sola. Los activos entran en la etiqueta cuando cumplen las condiciones y salen cuando dejan de cumplirlas, por ejemplo, cuando el Agente reporta una versión con el parche:
La etiqueta se aplica en segundo plano, así que la primera asignación puede tardar un poco en inventarios grandes, mientras que la vista filtrada muestra los resultados de inmediato. Cuando PHP publique nuevas versiones, agrégalas a las versiones excluidas para que los activos con el parche salgan de la etiqueta.
La etiqueta es la lista de activos sobre los que tiene que trabajar tu equipo. Ábrela desde el Explorador de activos para ver el responsable y la ubicación de cada activo, y empieza por los servidores expuestos a internet. Los activos en una rama anterior a 8.2 necesitan una actualización de rama, que lleva más tiempo y tiene que empezar ahora, y los activos en 8.2 o posterior solo necesitan la versión con el parche de su rama.
Antes de programar una actualización en un servidor Linux, revisa el aviso de seguridad de su distribución. Distribuciones como Ubuntu publican la corrección con el número de versión original, así que un servidor puede aparecer en la etiqueta y ya estar protegido.
La Etiqueta Inteligente le da a tu equipo la lista de trabajo, y un tablero muestra de un vistazo la exposición según el riesgo y el avance de la corrección. Ve a Tablero, haz clic en + para crear un tablero personalizado y agrega estos gráficos, armados como se ve en el recorrido interactivo:
Agrupar las versiones sin soporte por ubicación muestra qué sedes concentran más exposición y necesitan actualizar primero, y el gráfico de versiones con soporte muestra qué ramas todavía necesitan el parche. A medida que tu equipo actualiza los servidores y el Agente reporta las nuevas versiones, los gráficos de versiones sin soporte y con soporte se reducen y el de la última versión crece, lo que te da un reporte de avance para compartir con el área de seguridad y con la dirección.
PHP2Shell afecta a todas las versiones de PHP anteriores a 8.5.12, 8.4.27, 8.3.36 y 8.2.35, y actualizar es la única corrección completa. Para la mayoría de los equipos de IT, lo difícil es saber dónde se ejecuta PHP, y un inventario de software responde esa pregunta: con InvGate Asset Management, una sola Etiqueta Inteligente reúne los activos sobre los que hay que trabajar.
El mismo enfoque sirve para la próxima vulnerabilidad crítica en un componente muy usado. Para probarlo con tu propio inventario, puedes comenzar una prueba gratuita o hablar con el equipo de Ventas.
Estas respuestas cubren las dudas más comunes de los equipos que revisan su exposición a PHP2Shell. Cada una remite a la fuente oficial cuando corresponde.
Hay que ejecutar php -v en una terminal del servidor: el comando muestra la versión de PHP y la interfaz con la que se ejecuta, como cli, según indica el manual de PHP. El servidor web puede usar otra compilación de PHP, así que también conviene revisarla con phpversion() o phpinfo() en una página que el servidor sirva, y borrar esa página después. En InvGate Asset Management, el campo Versión reportada muestra la versión exacta de PHP de cada computadora que tiene el Agente.
Las distribuciones de Linux suelen agregar las correcciones de seguridad a la versión de PHP que ya distribuyen y mantienen su número original. En Ubuntu 24.04, por ejemplo, el paquete corregido es 8.3.6-0ubuntu0.24.04.13, así que conviene comparar la versión del paquete con el aviso de seguridad de la distribución, como el Ubuntu Security Notice USN-8948-1.
WordPress funciona sobre PHP, así que un sitio de WordPress queda expuesto siempre que su servidor use una versión vulnerable de PHP. La corrección se hace a nivel del servidor: hay que actualizar PHP allí o pedirle al proveedor de hosting que lo haga, ya que las actualizaciones de WordPress no modifican la versión de PHP.

