Nadie quiere ser víctima de un ciberataque. Pero, a decir verdad, eso no depende por completo de nosotros. Se puede hacer todo según las reglas, tener todas las barreras de protección en su lugar, capacitar a la gente y, aun así, tener un pequeño componente de terceros en el stack tecnológico que rápidamente se convierte en la puerta de entrada para un atacante.
Y cuando se provee software a otras empresas, lo que está en juego se duplica. No solo hay que evitar ser atacado, sino también asegurarse de nunca convertirse en la puerta abierta hacia los propios clientes.
Hoy quiero mostrarte un poco cómo trabajamos para evitar que eso suceda.
El disparador
La mayor parte de nuestro trabajo con vulnerabilidades empieza de la misma manera: con una noticia que llega desde afuera. Se publica un nuevo CVE, un proveedor anuncia un próximo parche de seguridad o una consultora de seguridad informa un hallazgo. De una forma u otra, nuestro equipo de InfoSec nos lo comunica.
Si la alerta involucra una aplicación, un lenguaje o una tecnología que usamos, se pone en marcha una serie de acciones. La primera es crear un canal de Slack dedicado que reúne a los líderes de todas las áreas involucradas: como mínimo, el CTO, el CISO, el responsable de Soporte y yo, como COO.
Una vez que tenemos una idea general de lo que está pasando, cada uno suma a las personas que participarán en la solución y en las comunicaciones. A partir de ese momento, el canal se convierte en el único lugar para hablar de todo lo relacionado con esa vulnerabilidad, de modo que no haya conversaciones paralelas ni hilos dispersos.
La preparación
Si el parche todavía no se publicó (lo que significa que tenemos un poco de tiempo), empezamos el día con una breve reunión de sincronización para establecer una base común, trazar distintos escenarios, elaborar un plan de acción para cada uno y definir los roles, las responsabilidades y el alcance del equipo.
Nos gusta saber quién es responsable de cada tarea de principio a fin: las decisiones estratégicas, la implementación de las correcciones, las comunicaciones con los clientes y las internas. En la práctica, esto significa un responsable claro para cada frente: nube, on-premises, integraciones y servicios internos.
En paralelo, redactamos respuestas a las preguntas que los clientes probablemente hagan, junto con un anuncio interno general, para que todos sepan en qué situación estamos en todo momento.
Si el parche se publica sin previo aviso, vamos directamente al siguiente paso.
El war room
Sin importar cuánto hayamos podido prepararnos, una vez que el parche está disponible (o a punto de estarlo), nos reunimos todos en el war room. Cuando el proveedor anuncia un horario específico de publicación, lo hacemos unos minutos antes. Y hablo de 20 personas listas para poner manos a la obra.
Se sabe cuándo empieza el war room, pero nunca cuándo termina. Primero, esperamos el parche. Después, lo leemos y lo discutimos para asegurarnos de que todos entendemos lo mismo. Solo entonces, con el panorama completo, empezamos a tomar decisiones. Nos quedamos ahí, sincronizados, hasta que todo esté resuelto, algo especialmente importante para un equipo híbrido como el nuestro. Suele llevar un par de horas, como mínimo.
Nuestro CTO, Federico Martinez, lidera la sesión. Es quien señala qué podemos empezar a implementar de inmediato y qué todavía tiene que esperar porque la información aún no está completa.
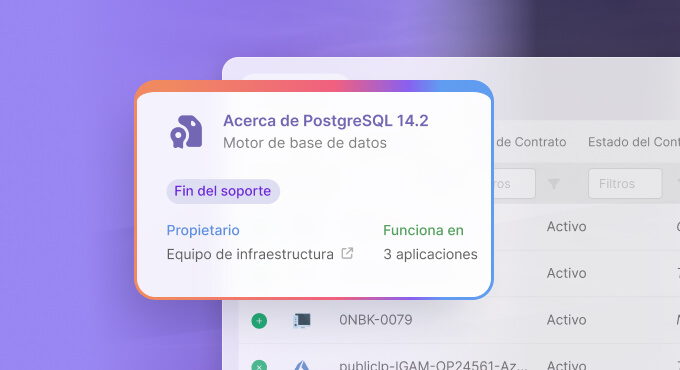
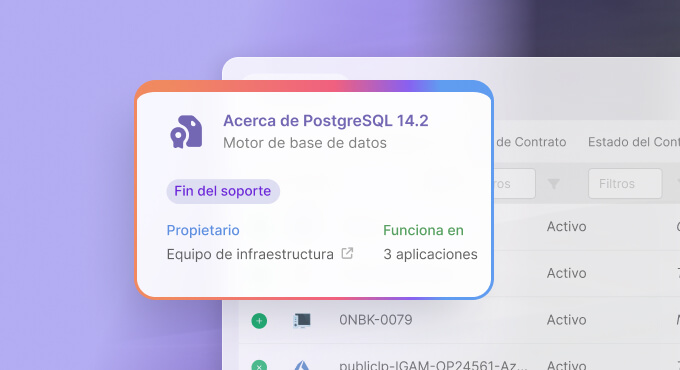
Revisamos las vulnerabilidades publicadas una por una para ver cuáles nos afectan y cuáles no. Esa parte es rápida, porque no tenemos que crear un inventario sobre la marcha: InvGate Asset Management ya nos muestra dónde se está ejecutando cada componente afectado y en qué versión.
Para las que sí nos afectan, nos preguntamos: ¿qué tan crítica es? ¿Cómo nos afecta exactamente? Aquí tampoco empezamos de cero. Nuestra CMDB vincula cada activo con las aplicaciones de negocio que dependen de él, así que podemos ver de inmediato qué servicios, y qué clientes, están detrás de un componente vulnerable.
El puntaje de severidad nos dice qué tan peligrosa es una vulnerabilidad en general; ese mapa nos señala cuánto nos importa. Luego llegan las preguntas que ninguna herramienta puede responder por nosotros: ¿ya existe una corrección para este componente específico? ¿La exposición es lo suficientemente grave como para dejar un producto fuera de línea por un tiempo? Esa última decisión le corresponde al CTO, quien la escala a nuestro CEO cuando lo considera necesario.
Todo esto sucede en voz alta (y también queda registrado en el canal de Slack). Así, la persona a cargo de aplicar cada parche tiene el contexto que necesita, puede hacer las preguntas que hagan falta e informa, también en voz alta, qué está haciendo y cuándo el parche se aplicó con éxito.
Parchear es necesario para cerrar la puerta, pero no dice si alguien ya entró por ella. Por eso, mientras se aplican las correcciones, parte del equipo revisa los logs en busca de accesos sospechosos o intentos de ataque.
Cuando todavía no hay una corrección disponible, buscamos formas de reducir la exposición mientras tanto: cambios de configuración, reglas de red o la desactivación temporal de la funcionalidad afectada. Eso incluye las integraciones: si es necesario, las pausamos hasta que estén corregidas y avisamos a los clientes afectados que una funcionalidad específica no estará disponible por un tiempo.
Como no podemos aplicar parches nosotros mismos en entornos on-premises, desarrollamos un instalador del parche y les enviamos a esos clientes los pasos para aplicarlo. Luego, nuestro equipo de Soporte hace el seguimiento para asegurarse de que se haya aplicado.
Mi rol en el war room es llevar el checklist. Nada se tacha solo porque alguien diga "Ya lo apliqué". Se tacha cuando alguien verificó que la versión parcheada efectivamente está en ejecución y que nada más se rompió en el camino.
Cada cierto tiempo, hago una pausa para repasar dónde estamos: qué se hizo hasta el momento y, sobre todo, qué estamos esperando, qué está pendiente de definir y qué falta. Estos repasos mantienen a todos alineados, especialmente a quienes estaban concentrados en una corrección. También son mi señal para liberar a las personas que ya no necesitan estar ahí. Si alguien ya terminó su parte, no tiene sentido retenerlo en una llamada que puede durar horas.
A pesar de su nombre bélico, el war room es lo que nos mantiene a todos tranquilos, enfocados y acompañados. Su valor está en mantenernos en contacto sincrónico para que nadie entre en pánico, actúe por su cuenta o cometa un error. Las decisiones se toman a la vista de todos, una tras otra, con una persona responsable de cada una. Es un espacio de preguntas, consenso, intercambio de información y ayuda.
A veces estamos todos en silencio, trabajando o leyendo. A veces alguien plantea una duda técnica u ofrece un consejo. A veces asignamos tareas o compartimos actualizaciones de estado. Y a veces las preguntas son menos técnicas, pero igual de importantes: "¿Mostramos un mensaje de próxima actualización en nuestros productos?" "¿Estamos en condiciones de tomar esta decisión?"
En definitiva, el sentido del war room es este: cada decisión la toma una persona, pero con el contexto de 20.
El post-mortem
Una vez que todo está parcheado y los servicios vuelven a la normalidad, el war room se cierra, pero el trabajo no termina ahí. Documentamos todo lo que sucedió durante el proceso y volvemos a reunirnos para evaluar nuestro desempeño: qué funcionó, qué nos demoró y qué haríamos distinto. También comparamos esta respuesta con las anteriores.
Y créanme, habrá una próxima vez. Hace poco pasamos por esto dos veces en cuestión de semanas, y todo indica que estas situaciones serán cada vez más frecuentes. El trabajo está lejos de haber terminado.
Por eso tratamos la seguridad como un músculo que seguimos entrenando. No podemos controlar cuándo llegará la próxima alerta. Lo que sí podemos controlar es qué tan preparados estamos cuando llegue: las personas indicadas en la sala, un responsable claro para cada tarea y la disciplina de decidir a la vista de todos. Así trabajamos para cada cliente que nos confía su operación.