Software de auditoria de TI: 9 ferramentas comparadas por tipo de auditoria

software de auditoria informática

Quando chega uma auditoria de TI, seja interna, de um fornecedor de software ou motivada pela LGPD, a primeira pergunta que a equipe de TI precisa responder é: o que temos, onde está e quem é responsável? Se a resposta depende de planilhas desatualizadas, a auditoria já começou com o pé errado. O software de auditoria informática existe para fechar essa lacuna: automatiza a coleta de evidências, mantém histórico de mudanças e gera relatórios prontos para revisão.

Mas "software de auditoria" é um termo amplo. No contexto brasileiro, ele pode se referir a ferramentas de auditoria contábil, de qualidade ISO, de conformidade regulatória ou de auditoria de ativos de TI e cada uma serve a um propósito diferente. Este artigo foca no último: auditoria de TI com ênfase em inventário de ativos, licenças de software e conformidade de hardware.

 Principais conclusões sobre software de auditoria informática 

  • Software de auditoria informática não é uma categoria única: parte das ferramentas coleta e mantém a evidência, parte gerencia o processo da auditoria em si.
  • A escolha começa pelo escopo. Auditoria de licenças, auditoria de acessos e auditoria interna exigem evidências diferentes e ferramentas diferentes.
  • Um inventário atualizado é a base dos três tipos de auditoria. Sem ele, qualquer plataforma acaba gerenciando um processo alimentado por planilha.
  • O InvGate Asset Management atua na camada de evidência, centralizando hardware, software, licenças e histórico de mudanças por ativo.


O que é um software de auditoria informática?

Software de auditoria informática é a categoria de ferramentas que ajuda organizações a avaliar controles de TI, práticas de conformidade e segurança, automatizando a coleta de evidências, o monitoramento da atividade dos sistemas e a geração de relatórios prontos para revisão. Vale a distinção, sobretudo para equipes de TI no Brasil: auditoria informática não é sinônimo de auditoria contábil nem de auditoria de qualidade ISO, e sim a análise da infraestrutura tecnológica, o que inclui sistemas, processos, controles de acesso, inventário de ativos e conformidade com políticas internas e com regulações como a LGPD (Lei Geral de Proteção de Dados).

Para auditorias de ativos de TI, uma solução de Gestão de Ativos de TI como o InvGate Asset Management entrega o inventário centralizado e o histórico de mudanças que qualquer auditoria exige. Quando o foco é conformidade ou Gerenciamento de Riscos em sentido amplo, entram outras categorias de ferramentas, como GRC (Governança, Riscos e Compliance), SIEM e plataformas de gestão de auditoria, e é essa diferença que a comparação abaixo detalha.
 

how-to-choose-a-hardware-asset-management-tool
Você também pode gostar
Ler artigo

Por que as equipes de TI precisam de software de auditoria?

No Brasil, a pressão de auditoria chega por várias frentes ao mesmo tempo: a LGPD exige demonstrar controle sobre os dados processados e sobre os sistemas que os sustentam, auditorias de fornecedores de software verificam se as licenças instaladas correspondem às contratadas, auditorias internas buscam riscos antes que virem problemas, e um auditor externo pede evidência concreta, não estimativa. O problema raramente é a auditoria em si, e sim o estado do registro quando ela é agendada. Cinco lacunas se repetem:
  • Inventário desatualizado ou em planilha. A planilha envelhece na primeira reatribuição de notebook não registrada, e a diferença entre o que a TI acha que tem e o que está na rede é a principal fonte de falhas.
  • Licenças sem controle de uso real. Saber quantas licenças foram compradas não basta; o auditor de fornecedor quer saber quantas estão instaladas, em quais dispositivos e sob quais termos.
  • Dispositivos sem responsável definido. Ativo sem proprietário é ativo sem histórico rastreável, e "não sabemos" não é resposta aceitável.
  • Sem histórico de mudanças por ativo. Sem trilha com timestamp de hardware, software e responsável, não há como provar o que estava instalado em uma data específica.
  • Evidência coletada só na hora. Levantar tudo manualmente depois do agendamento é caro, lento e sujeito a erro; equipes preparadas mantêm a evidência disponível de forma contínua.

software de auditoria de TI
Você também pode gostar
Ler artigo

Tipos de auditoria de TI e o que cada uma exige

Auditoria de TI é um termo guarda-chuva para revisões com escopos bem distintos. O que muda de um tipo para outro não é o rigor, é a evidência que o auditor vai pedir.

  • Auditoria de ativos e licenças. Verifica se o que está instalado corresponde ao que foi contratado, e é o tipo mais comum quando um fornecedor de software audita o cliente. Exige inventário de hardware e software atualizado, contratos e licenças conciliados com o uso real, e um responsável identificado por dispositivo.
  • Auditoria de segurança e acessos. Avalia quem pode acessar o quê, o que mudou na configuração e quando, com foco em privilégio mínimo e detecção de desvios. Exige registro de atividade e de alterações em diretórios, servidores e aplicações, com granularidade suficiente para reconstruir o que aconteceu em uma data específica.
  • Auditoria interna e de conformidade. Cobre o ciclo da auditoria como processo: universo auditável, planejamento, execução, achados, plano de ação e acompanhamento, muitas vezes ligado à LGPD ou a normas setoriais. Exige papéis de trabalho, evidências anexadas por requisito e rastreabilidade das ações corretivas até o encerramento.

Os três tipos convergem em um ponto. Todos partem de um inventário confiável, e é por isso que a camada de evidência aparece antes da camada de processo em qualquer projeto de auditoria bem conduzido.

O que avaliar antes de escolher

A ferramenta certa depende do escopo, do tamanho do ambiente e do que já existe instalado. Os seis critérios abaixo são os mais importantes para considerar a escolha entre as opções desta lista.
  • Origem do dado. Descoberta automática por agente, varredura de rede e integrações reduzem a dependência de entrada manual, que é a principal fonte de divergência entre o inventário e a realidade.
  • Trilha de alterações por ativo. O registro precisa mostrar o que mudou, quando e quem foi responsável. Sem timestamp, não há como provar o que estava instalado em um dispositivo em determinada data.
  • Conciliação de licenças. Comparar licenças adquiridas com instalações detectadas é o núcleo de uma auditoria de fornecedor. Vale checar se isso vem no plano base ou é módulo adicional.
  • Relatórios por perfil. Um auditor externo pede detalhe e histórico, a diretoria pede visão consolidada. A ferramenta deve entregar os dois sem exportação manual.
  • Integração com o que já roda. Conexão com diretórios de identidade e com a plataforma de Gerenciamento de Serviços evita que a auditoria crie mais um silo em vez de eliminar os existentes.
  • Disponibilidade no Brasil. Suporte em português, faturamento local ou canal de parceiros e aderência à LGPD mudam o custo real de operação, sobretudo em setor público e serviços financeiros.


itam-tool-implementation-checklist-PT
Você também pode gostar
Ler artigo

Metodologia

A InvGate desenvolve e comercializa soluções de Gerenciamento de Serviços de TI e Gestão de Ativos de TI, portanto fazemos parte do mesmo ecossistema abordado aqui, e algumas das ferramentas desta lista concorrem diretamente com nossos produtos. As informações de recursos e preços vêm exclusivamente das páginas oficiais de cada fornecedor, verificadas em setembro de 2026, e a seleção priorizou plataformas efetivamente disponíveis para empresas no Brasil, seja por operação local, seja por canal de parceiros ou faturamento na região.

Os 9 melhores softwares de auditoria de TI para 2026

Abaixo, você encontrará nossa lista selecionada das 9 melhores soluções de software de auditoria de TI, compilada a partir de dados oficiais dos fornecedores e pesquisas de mercado independentes.


Ferramenta Tipo/Foco Classificação da Gartner Modelo de preços
InvGate Asset Management ITAM com suporte à auditoria de TI 4,8/5 Baseado em assinatura, sob consulta
Netwrix Auditor Auditoria de TI / segurança e conformidade 4,7/5 Preço não divulgado publicamente. Entre em contato com o fornecedor para obter uma cotação.
Pathlock Cloud Platform Auditoria de ERP/controle de acesso 4,6/5 SaaS ou local; sem preços públicos. Entre em contato com o fornecedor.
SAP Audit Management Auditoria interna (empresa) 4,4/5 Baseado em assinatura (por usuário ou nível de licença).
Archer Audit Management Gerenciamento de Auditoria Empresarial (GRC) 4,3/5 Baseado em assinatura, varia de acordo com os usuários, módulos e implantação.
SoftExpert Audit  Módulo de auditoria em suíte de qualidade, conformidade e GRC 4,0/5 (referente ao SoftExpert Suite, com apenas 1 avaliação) Assinatura mensal por plano e número de usuários, com contratação pelo site. 
Módulo Risk Manager Plataforma de GRC brasileira (riscos, controles internos, auditoria)Sem avaliação pública Sem avaliação pública     Software, consultoria e serviços; sob consulta. 
Interact Audit Módulo de auditoria em suíte de governança corporativa     Sem avaliação pública     Licenciamento por módulos; sob consulta.
Perinity GRC Plataforma de GRC brasileira com módulo de auditoria interna Sem avaliação pública Sob consulta, com avaliação gratuita da plataforma.


Dados revisados em setembro de 2026. Fontes: documentação oficial do fornecedor e plataformas de avaliação pública.


1. InvGate Asser Management

InvGate Asset Management: demo em 5 minutos
Video thumbnail


O InvGate Asset Management é uma solução abrangente de Gestão de Ativos de TI com recursos poderosos para dar suporte a auditorias de TI e processos de conformidade.

Ajuda as organizações a centralizar seu inventário de ativos, monitorar o uso de software e gerar relatórios prontos para auditoria com o mínimo de esforço, tornando-a uma ferramenta essencial para equipes de TI que buscam reduzir o trabalho manual e se antecipar aos requisitos regulatórios.

Com a confiança de organizações como KPMG, NASA, PwC, Motorola, Allianz, Arcos Dorados, Collins Aerospace e Peoples Bank, a InvGate oferece a visibilidade, o controle e a automação necessários para simplificar as auditorias e fortalecer a governança de TI.

Recursos do InvGate Asset Management para auditoria de TI

  • Inventário centralizado de ativos de TI – Descobre automaticamente hardware e software em toda a organização para criar um inventário confiável e atualizado para a preparação da auditoria.
  • Rastreamento de conformidade de software – Detecta instalações de software não autorizadas ou não utilizadas para garantir a conformidade com os contratos de licenciamento.
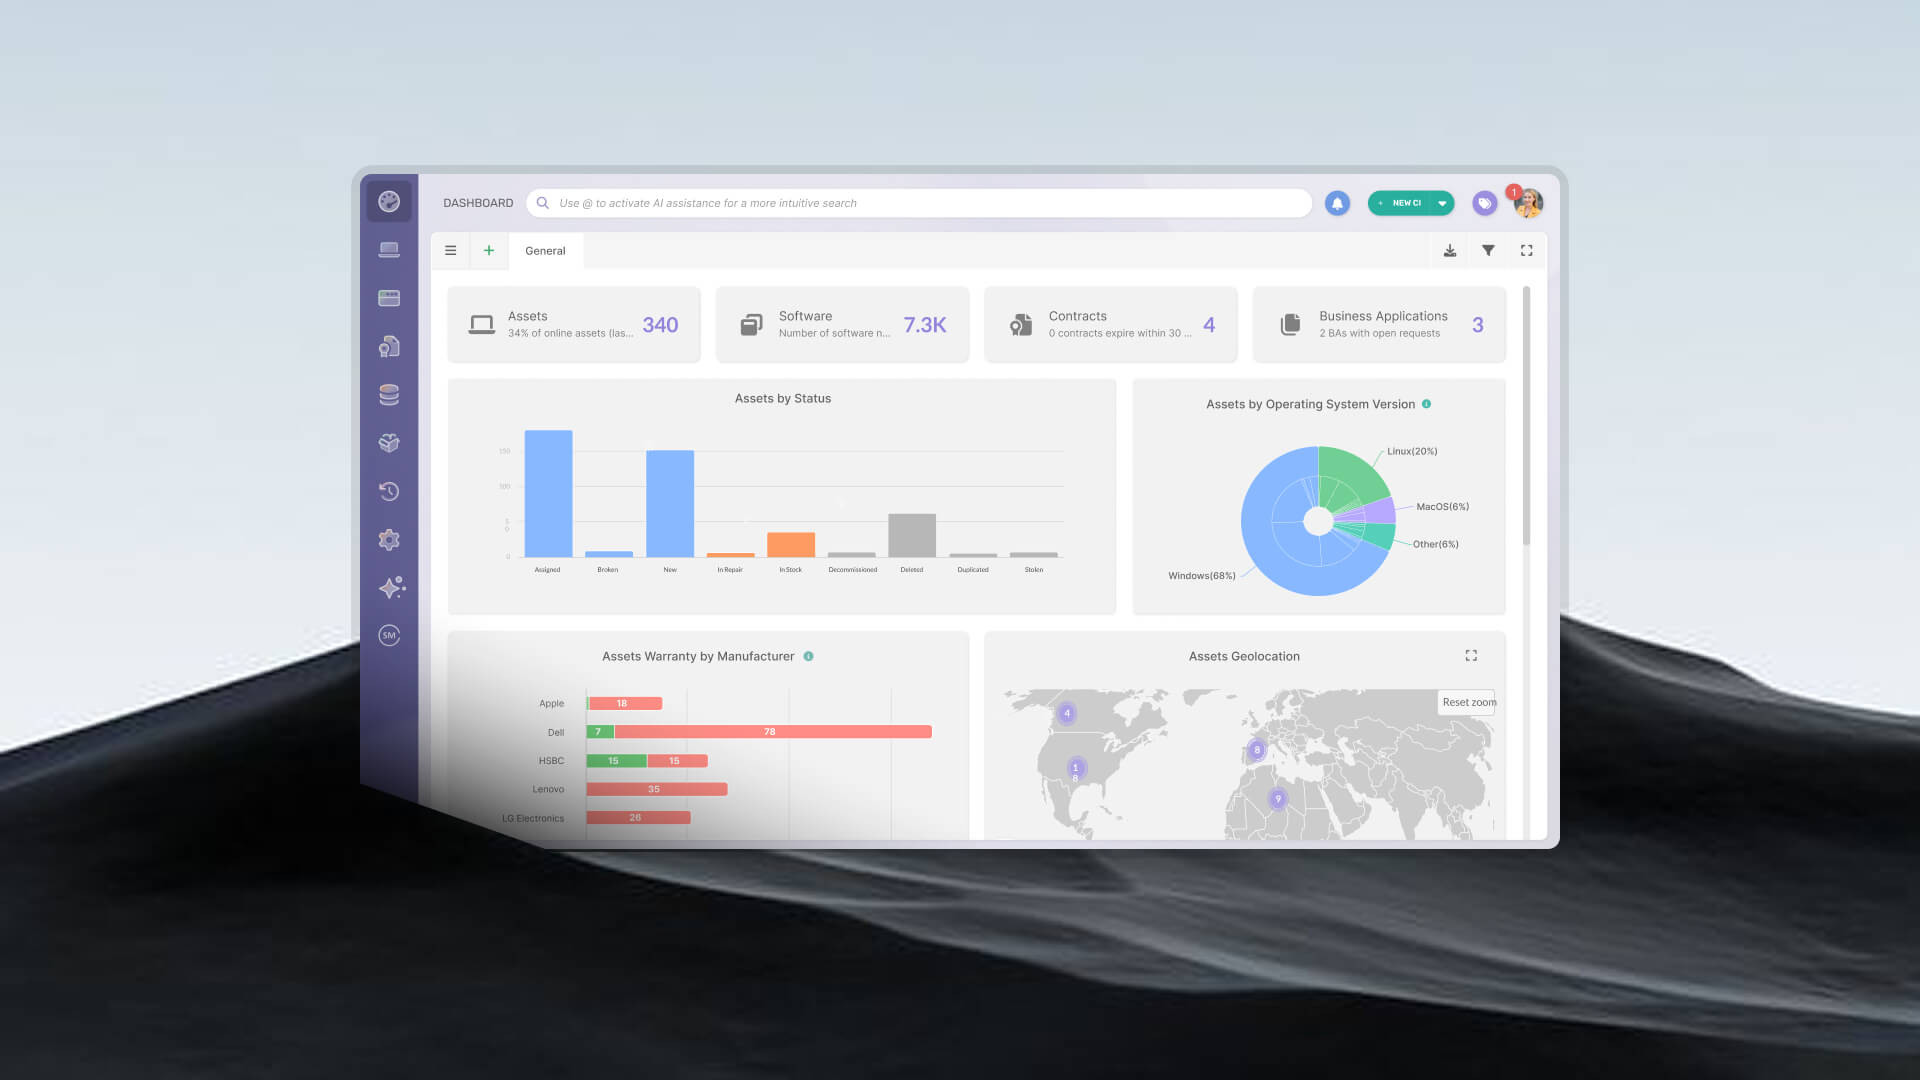
  • Painéis personalizados e relatórios de auditoria – Crie painéis e exporte relatórios detalhados sobre o status dos ativos, uso de software, integridade e conformidade.
  • Regras de integridade automatizadas – Defina políticas para sinalizar ativos não conformes ou de risco (por exemplo, sistemas desatualizados, patches ausentes).
  • Ciclo de vida e histórico de alterações – Acompanhe as alterações nos ativos, transferências de propriedade e registros de uso para rastreabilidade e controle interno.
  • Integrações – Sincronize com ferramentas como Active Directory, Entra ID e Okta para garantir a consistência entre os registros de acesso e a propriedade dos ativos.

Como o InvGate Asset Management apoia as auditorias de ativos de TI

Um inventário de hardware confiável também é fundamental para auditorias de TI bem-sucedidas. O InvGate Asset Management ajuda as organizações a manter registros de ativos rastreáveis e a gerar a documentação necessária para conformidade e revisões internas.

  • Construa um inventário confiável de ativos de TI — Complete automaticamente o inventário usando descoberta de rede, agentes, integrações ou entradas manuais. Isso cria uma fonte única de verdade para seus ativos de hardware e garante que os auditores possam ver exatamente quais dispositivos existem no ambiente.
  • Mantenha a cadeia de custódia e o histórico dos ativos — Enriqueça cada ativo com metadados precisos como proprietário, localização, estágio do ciclo de vida e status. A plataforma mantém registros históricos das alterações dos ativos, ajudando as equipes a rastrear movimentações e manter uma cadeia de custódia clara ao longo do tempo.
  • Gere relatórios e dashboards prontos para auditoria — Crie relatórios automatizados e dashboards visuais que resumem o inventário de ativos, os estágios do ciclo de vida e o status de conformidade. Esses relatórios podem servir como evidências de suporte durante revisões internas, auditorias ou avaliações de conformidade.

Avaliações do InvGate Asset Management

Preços do InvGate Asset Management

Se você quiser experimentar o InvGate Asset Management como seu software ITAM, solicite sua avaliação gratuita de 30 dias e confira você mesmo tudo o que a solução pode fazer! 

2. Netwrix Auditor

netwrix-website-screenshot

De acordo com sua própria página de produto, o Netwrix® Auditor é um software de auditoria de TI que permite às equipes identificar riscos, detectar ameaças e automatizar a conformidade. De acordo com o Gartner Peer Insights, o produto permite que as organizações identifiquem lacunas de segurança, rastreiem a atividade do usuário e detectem comportamentos suspeitos a tempo de responder a ameaças potenciais. 

Dentro do panorama mais amplo da auditoria de TI, ele se concentra especificamente na auditoria de segurança e conformidade. Isso o torna particularmente útil para equipes responsáveis pela proteção de dados, controle de acesso e conformidade regulatória.

Recursos do Netwrix Auditor

De acordo com a página do produto do fornecedor, estas são algumas dos principais recursos incluídos no Netwrix Auditor:

  • Rastreamento de todas as atividades e alertas em tempo real - Monitore todas as alterações, logins ou tentativas de acesso e receba notificações quase em tempo real personalizadas de acordo com suas necessidades.
  • Execução de avaliações de risco e detecção de ameaças - Identifique lacunas de segurança, como permissões excessivas, e tome medidas corretivas para reduzir a superfície de ataque da sua organização.
  • Delegação do Gerenciamento de Acesso - Aplique o princípio do privilégio mínimo, ao mesmo tempo em que alivia a carga de trabalho das equipes de TI. Permita que os usuários comerciais façam solicitações de acesso diretamente aos proprietários dos dados.
  • Aceleração na investigação de incidentes - Acesse todas as informações necessárias com apenas alguns cliques, graças a um recurso de pesquisa intuitivo que simplifica a análise da causa raiz e a coleta de evidências.

Avaliações do Netwrix Auditor

Estas são as avaliações de plataformas conhecidas para esta solução: 

Preços do Netwrix Auditor

A Netwrix Auditor não publicou informações sobre preços fixos para este produto ou serviço. Esta é uma prática comum entre muitos fornecedores de software e prestadores de serviços. Para obter detalhes sobre os preços atuais, entre em contato diretamente com a Netwrix.

3. Pathlock

De acordo com informações encontradas no TrustRadius, a Pathlock Cloud Platform é uma solução de Gerenciamento de Riscos e Conformidade que se integra ao ERP e a outros aplicativos de negócios para fornecer monitoramento contínuo, análises e fluxos de trabalho automatizados.

O software ajuda as organizações a implementar controles e manter a prontidão para auditorias em ambientes de aplicativos complexos. Ele está disponível como uma plataforma SaaS ou como uma implantação local, oferecendo opções flexíveis para diferentes necessidades empresariais.

Recursos da Pathlock Cloud Platform

De acordo com a ficha técnica do produto disponível no TrustRadius, estes são alguns dos principais recursos da Pathlock Cloud Platform:

  • Integração com várias aplicações de negócios – Conecta-se a sistemas ERP e empresariais por meio de uma API aberta sem ocupar espaço na aplicação, oferecendo suporte a ambientes em nuvem e locais.
  • Monitoramento contínuo e fluxos de trabalho automatizados – Detecta e reage a mudanças nos sistemas em tempo real e aciona automaticamente os fluxos de trabalho de conformidade relevantes.
  • Visibilidade abrangente dos riscos entre aplicativos – Consolida identidades, funções e atividades dos usuários em todos os sistemas empresariais para avaliar riscos e aplicar controles de acesso.
  • Mecanismo de fluxo de trabalho desenvolvido para fins específicos – Fornece fluxos de trabalho configuráveis para Gerenciamento de Acesso, risco e Exceções, totalmente auditáveis e integrados a sistemas de emissão de tickets.
  • Trilha de auditoria completa – Mantém a rastreabilidade total de todas as ações, alterações e fluxos de trabalho para apoiar a preparação para auditorias e a garantia de controle interno.

Avaliações da Pathlock Cloud Platform

Em junho de 2026, estas são as avaliações de plataformas conhecidas para esta solução:

  • Gartner Peer Insights: 4,6 de 5 estrelas.
  • G2: 4,5 de 5 estrelas.
  • Capterra: Informações insuficientes disponíveis.

Preços da Pathlock Cloud

As informações oficiais sobre preços não são divulgadas no site do fornecedor. As organizações devem entrar em contato diretamente com a Pathlock para solicitar um orçamento personalizado ou agendar uma demonstração adaptada às suas necessidades de conformidade e implantação.
 

4. SAP Audit Management

undefined-Dec-12-2025-03-38-56-8961-PM
De acordo com o Gartner Peer Insights, o SAP Audit Management é um software projetado para ajudar as organizações a gerenciar processos de auditoria interna. Ele permite que as equipes planejem, executem, documentem e relatem atividades de auditoria em um fluxo de trabalho unificado. 

A plataforma oferece suporte à avaliação de riscos, planejamento de auditoria e alocação de recursos, ajudando as organizações a melhorar a transparência, a eficiência e a conformidade com as normas regulatórias e políticas internas.

Recursos do SAP Audit Management

De acordo com as informações encontradas na página do produto do fornecedor, estas são alguns dos principais recursos do SAP Audit Management:

  • Planejamento, gerenciamento e desempenho de auditorias – Simplifique a criação, o acompanhamento e o gerenciamento de questões de auditoria com documentação móvel e ferramentas de arrastar e soltar.
  • Comunicação e monitoramento dos resultados da auditoria – Acelere a resolução de questões e visualize os resultados com modelos padronizados e acompanhamento automatizado de questões.
  • Planejamento e Gerenciamento simplificados de Auditorias – Use ferramentas de colaboração e interfaces intuitivas para envolver os auditores, integrar-se ao SAP Risk Management e ao SAP Process Control e otimizar o agendamento e o uso de recursos.
  • Acompanhamento e entrega consistentes dos resultados da auditoria – Melhore a comunicação de problemas e gere insights de auditoria em nível corporativo a partir de um painel central.

Avaliações do SAP Audit Management

Em junho de 2026, estas são as avaliações de plataformas conhecidas para esta solução:

  • Gartner Peer Insights:  4,4 de 5 estrelas
  • G2: Informações insuficientes disponíveis. 
  • Capterra: Informações insuficientes disponíveis. 

Preços do SAP Audit Management

De acordo com a Gartner Peer Insights, o SAP Audit Management segue um modelo de preços baseado em assinatura, normalmente estruturado por usuário por mês ou com base em níveis de licença. Os preços podem variar dependendo do número de usuários, opções de implantação e recursos adicionais selecionados.

O preços detalhados estão disponíveis mediante solicitação por meio de um processo de cotação ou entrando em contato diretamente com a SAP.
5. Archer Audit Management

De acordo com sua ficha técnica oficial, o Archer® Audit Management é uma plataforma flexível e configurável sem código, com uma abordagem baseada em riscos para o Gerenciamento de Auditorias. Ele permite que as organizações aumentem o controle sobre os ciclos de vida das auditorias, melhorem a governança e integrem as atividades de auditoria com as funções de risco e conformidade.

No panorama mais amplo da auditoria de TI, seu foco está no Gerenciamento do Ciclo de Vida da Auditoria em nível empresarial, em vez do monitoramento técnico do sistema, tornando-o particularmente adequado para equipes de auditoria interna, risco e conformidade que desejam coordenar seus esforços de garantia.

Recursos do Archer Audit Management

De acordo com a ficha técnica do fornecedor, o Archer Audit Management oferece uma plataforma única para orquestrar todo o processo de auditoria:

  • Controle de todo o ciclo de vida da auditoria – Gerencie o planejamento, o escopo, a execução e o acompanhamento da auditoria em um único sistema.
  • Integração das funções de risco e conformidade – Compartilhe dados e colabore entre equipes para priorizar os esforços de auditoria com base nas prioridades de negócios.
  • Centralização da documentação de auditoria – Armazene documentos de trabalho, evidências, conclusões e ações corretivas em um repositório unificado para melhor visibilidade e coordenação.
  • Tomada de decisões proativas – Adote uma abordagem de auditoria baseada em riscos para se concentrar nas áreas de maior importância e garantir que os controles de garantia da gestão sejam eficazes.
  • Melhoria na visibilidade e desempenho – Use painéis e análises em tempo real para monitorar os principais riscos, controles com baixo desempenho e produtividade da equipe.

Avaliações do Archer Audit Management

Em junho de 2026, estas são as avaliações de plataformas conhecidas para esta solução:

  • Gartner Peer Insights: 4,3 de 5 estrelas.
  • G2: Não há classificação pública disponível no momento.
  • Capterra: Não há classificação pública disponível no momento.

Preços do Archer Audit Management

De acordo com o Gartner Peer Insights, o Archer Audit Management segue um modelo de preços baseado em assinatura que varia de acordo com o número de usuários, os módulos selecionados e o tamanho da organização. A plataforma pode ser implantada no local ou na nuvem, com preços ajustados de acordo.

No entanto, a Archer não fornece informações oficiais sobre preços em seu site, portanto, as organizações interessadas devem entrar em contato diretamente com o fornecedor para obter uma cotação precisa com base em suas necessidades específicas e modelo de implantação.
 

6. SoftExpert Audit

SoftExpert Audit_cover_ITAM

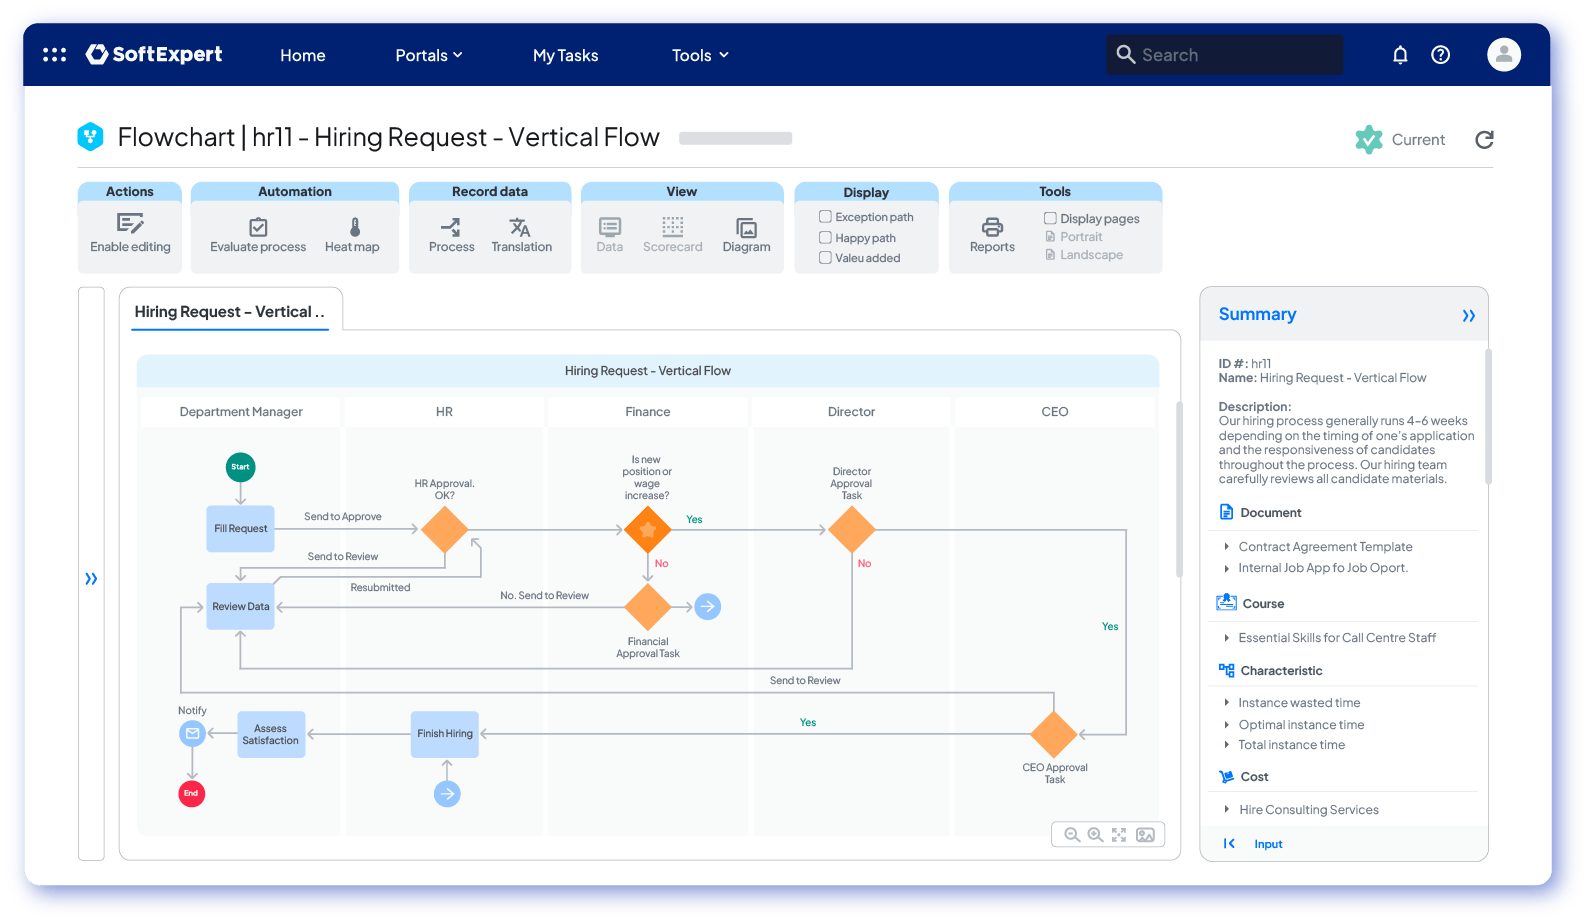
O SoftExpert Audit é o módulo de Gerenciamento de Auditorias do SoftExpert Suite, plataforma modular de gestão da qualidade, conformidade e GRC da SoftExpert. De acordo com a página oficial do módulo, a solução cobre o processo de auditoria do planejamento e da preparação até a execução, com definição de cronogramas, elaboração de planos e emissão de relatórios. O módulo integra as soluções de GRC, Gestão da Qualidade, Gestão de Riscos, EHS, Gestão de Fornecedores, ESG e Projetos e Portfólios da suíte, o que atende equipes que precisam conectar a auditoria a esses processos em um só ambiente.

Principais recursos do SoftExpert Audit

De acordo com a página do produto do fornecedor, estes são alguns dos principais recursos do SoftExpert Audit:

  • Não conformidades e ações corretivas: registra ocorrências e ações corretivas a partir das constatações, para posterior emissão do Relatório de Não Conformidade (RNC).
  • Evidências e constatações: gerencia evidências, ocorrências, níveis de conformidade e comentários, com anexo de arquivos eletrônicos ou documentos relacionados a cada requisito da auditoria.
  • Relatórios completos: gera relatórios de auditoria automaticamente e compartilha as informações por portais web ou em PDF.
  • Mobilidade e rastreabilidade: executa auditorias em dispositivos móveis, online ou offline, com registro de todas as atividades feitas em mobile ou desktop.
  • Notificações automáticas: avisa os envolvidos sobre as tarefas associadas às auditorias.
  • Personalização do perfil do auditor: customiza perfis e designações de auditores conforme o escopo e os requisitos de cada auditoria.

Avaliações do SoftExpert Audit

Em setembro de 2026, estas são as avaliações de plataformas conhecidas para esta solução:

  • Gartner Peer Insights: 4,0 de 5 estrelas (apenas 1 avaliação).
  • G2: 4,6 de 5 estrelas (apenas 8 avaliações).
  • Capterra: 4,6 de 5 estrelas.

Preços do SoftExpert Audit

De acordo com a página de preços da SoftExpert, o valor é formado por dois fatores, o plano escolhido e a quantidade de usuários com acesso à plataforma, com contratação em três etapas no próprio site. Os planos são cumulativos, com o Start voltado a quem está começando a digitalizar processos e os seguintes incluindo os recursos do anterior mais funcionalidades adicionais. O pagamento é mensal por boleto, o acesso é liberado em até três dias úteis e o cancelamento pode ser solicitado a qualquer momento.


7. Módulo Risk Manager

O Módulo Risk Manager é a plataforma de GRC da Módulo, empresa brasileira que combina gestão de riscos, privacidade e segurança cibernética. De acordo com o site oficial, a plataforma reúne recursos de Gestão de Ativos, Gerenciamento do Conhecimento, workflow e dashboards, funciona como base para as demais soluções da empresa e tem alto nível de integração por meio de APIs (Application Programming Interfaces). A solução de Risk usa modelos de Gestão de Riscos como base para implementar gestão de riscos, controles internos, auditoria, compliance, governança e continuidade de negócios, seguindo a ISO 31000, o que atende áreas de riscos e controles internos em organizações reguladas.

Principais recursos do Módulo Risk Manager

De acordo com a página do produto do fornecedor, estes são alguns dos principais recursos do Módulo Risk Manager:

  • Inteligência artificial pela plataforma Meta Hub: orquestrador de robôs que permite criar chatbots no Microsoft Teams sem código, consultar bases de conhecimento e integrar sistemas ao ChatGPT e a outras LLMs por API.
  • Automatização de controles e governança: automatiza a estrutura de governança e controles com adesão a frameworks e boas práticas, disponibiliza indicadores e apoia a prestação de contas.
  • Avaliação quantitativa de riscos: quantifica riscos cibernéticos e operacionais em termos financeiros com o framework Open FAIR, por meio de métodos estatísticos e simulações que medem o impacto dos controles na mitigação, com base em ISO 31000, ISO 27001/2/5, NIST CSF e CIS CSC.
  • Gestão de continuidade de negócios: baseada na ISO 22300, com BIA (Análise de Impacto no Negócio), administração de planos, gestão de crises, coordenação de fornecedores, relatórios de conformidade e ativação de contingência.
  • Avaliação de maturidade pelo Compliance Manager: avalia a maturidade de projetos de gestão de riscos, controles internos, auditoria, compliance, governança, continuidade de negócios e ESG a partir de diferentes escalas e bibliotecas, com gestão de políticas e documentos, atestação e avaliação.
  • Conformidade em segurança da informação: o 27K Manager apoia gap analysis e certificação nas normas ISO 27001 e ISO 27701, e o PCI Manager automatiza a gestão da certificação e recertificação PCI DSS na versão 4.0, otimizando a preparação da auditoria com relatórios automatizados.

Avaliações do Módulo Risk Manager

Em setembro de 2026, estas são as avaliações de plataformas conhecidas para esta solução:

  • Gartner Peer Insights: não há classificação pública disponível no momento.
  • G2: não há classificação pública disponível no momento.
  • Capterra: não há classificação pública disponível no momento.

Preços do Módulo Risk Manager

A Módulo não divulga informações de preço em seu site, que não tem página de preços nem planos publicados. A oferta combina software, consultoria e serviços profissionais, então o escopo varia por projeto e a cotação é feita por contato direto com a empresa.
8. Interact Audit

Interact Audit_cover_ITAM


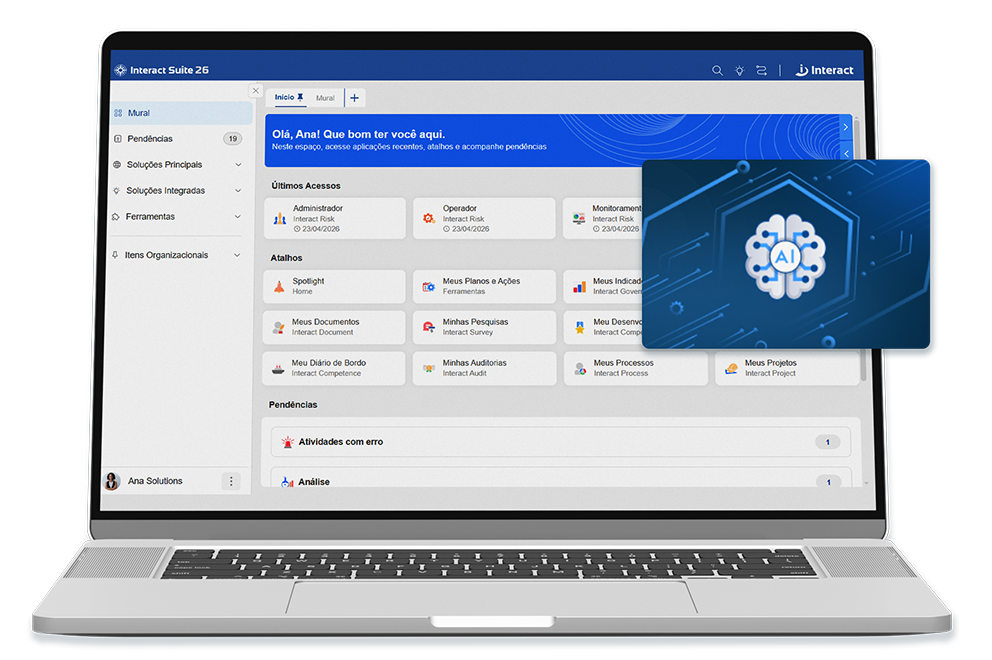
O Interact Audit é o módulo de Gerenciamento de Auditorias do Interact Suite, plataforma de governança corporativa da Interact Solutions. De acordo com a página oficial do produto, a solução é compatível com a ISO 19011 e cobre todas as etapas da auditoria, do planejamento à emissão dos relatórios. O foco está no Gerenciamento do Ciclo de Vida da Auditoria, e não no monitoramento técnico da infraestrutura, o que atende equipes de auditoria interna e de qualidade que trabalham com normas certificáveis.

Principais recursos do Interact Audit

De acordo com a página do produto do fornecedor, estes são alguns dos principais recursos do Interact Audit:

  • Assistentes de IA no Interact Suite: interpretam o contexto da operação e sugerem melhorias imediatas, aplicados a processos, indicadores, riscos e desempenho.
  • Planejamento e cronograma de auditorias: gerencia o programa de auditoria com visão das auditorias em andamento, anteriores e futuras, com definição dos papéis dos auditores e visualização da alocação para evitar conflitos.
  • Checklists configuráveis: permite construir checklists flexíveis com itens, pontos de verificação, associação a itens de normas, pontuação por item e escala.
  • Workflow de auditoria por status: controla cada etapa conforme seu requerimento de ações, do planejamento à execução, à avaliação das constatações e à análise dos resultados, com auditorias simultâneas.
  • Relatórios automatizados: gera relatórios ao longo da execução e, no fechamento, compila checklist, constatações, ações e comentários finais dos envolvidos.
  • Auditoria mobile offline: pelo Interact Pocket, o auditor responde checklists sem conexão com a internet, avalia a conformidade de cada item e adiciona constatações.

Avaliações do Interact Audit

Em setembro de 2026, estas são as avaliações de plataformas conhecidas para esta solução:

  • Gartner Peer Insights: não há classificação pública disponível no momento.
  • G2: não há classificação pública disponível no momento.
  • Capterra: não há classificação pública disponível no momento.

Preços do Interact Audit

A Interact Solutions não publica informações de preço em seu site. O Interact Suite é licenciado por módulos, então o valor depende da combinação contratada, e a cotação é feita diretamente com a empresa ou por meio de sua rede de unidades e parceiros.
8. Perinity GRC

Perinity GRC_cover_ITAM

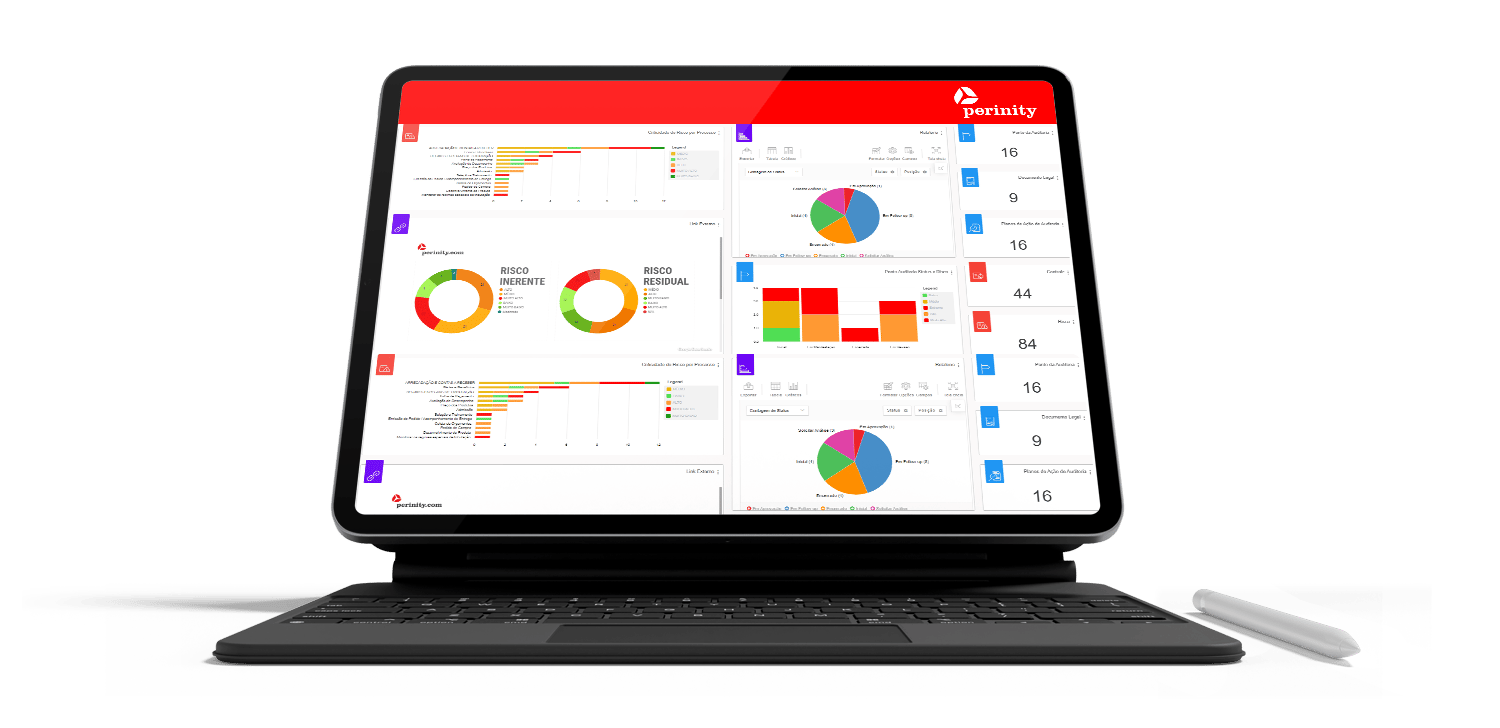
O Perinity GRC é uma plataforma brasileira que reúne módulos de Gestão de Riscos, auditoria interna, compliance regulatório, controles internos, gestão de políticas, gestão de terceiros, continuidade de negócios e ESG. De acordo com o site oficial, o módulo de auditoria interna permite gerenciar e monitorar os planos de auditoria, identificando riscos e implementando medidas de mitigação. O posicionamento é o do processo de auditoria integrado a riscos e controles, não o do inventário técnico de ativos, o que atende equipes de auditoria interna, controles internos e compliance.

Principais recursos do Perinity GRC

De acordo com a página do produto do fornecedor, estes são alguns dos principais recursos do módulo de auditoria interna:

  • Auditoria baseada em riscos: integração com o módulo de riscos, com sugestão de riscos e controles, testes de controles e criação de pontos de auditoria a partir dos testes executados.
  • Base centralizada: concentra as informações em uma base única, o que sustenta a segurança e a confiabilidade do dado.
  • Automação de controles e planos de ação: monitora controles, planos de ação e testes dos controles, reduzindo perda de prazos e exposição desnecessária ao risco.
  • Evidenciação dos testes: organiza e evidencia os testes dos controles para comprovar sua eficácia.
  • Cobranças e follow-ups automatizados: automatiza a cobrança de pendências, o que melhora o tempo de resposta entre as áreas.
  • Dashboards personalizáveis: permite ajustar os painéis às necessidades de cada usuário e acompanhar os dados da auditoria de forma contínua.

Avaliações do Perinity GRC

Em setembro de 2026, estas são as avaliações de plataformas conhecidas para esta solução:

  • Gartner Peer Insights: não há classificação pública disponível no momento.
  • G2: não há classificação pública disponível no momento.
  • Capterra: não há classificação pública disponível no momento.

Preços do Perinity GRC

A Perinity não divulga informações de preço em seu site. A empresa oferece a possibilidade de explorar a plataforma sem custo antes da contratação, e a cotação é feita por contato direto com a equipe comercial.

Conclusão

A maior parte do trabalho de uma auditoria de TI acontece antes da auditoria, na existência ou não de um registro confiável de ativos, licenças e alterações. Quando esse registro existe, a auditoria deixa de ser uma corrida por dados e passa a ser a extração de evidências que já estavam lá.

As nove ferramentas comparadas aqui se dividem exatamente nessa linha: algumas constroem e mantêm a evidência, outras gerenciam o processo que consome essa evidência. Escolher um software de auditoria informática começa por identificar em qual das duas camadas está a sua lacuna, e a tabela acima existe para encurtar essa decisão.

Perguntas frequentes sobre software de auditoria de TI

O que é um software de auditoria informática?

É uma categoria de ferramentas que ajuda organizações a avaliar controles de TI, acompanhar conformidade e reunir evidências de forma estruturada e repetível. Parte delas coleta e mantém a evidência, como inventário e registros de atividade, e parte gerencia o processo da auditoria, do planejamento ao plano de ação.

Quais são os quatro tipos de auditoria?

Os quatro tipos mais comuns são auditoria interna, conduzida pela própria organização, auditoria externa, realizada por terceiros independentes, auditoria de conformidade, focada em requisitos regulatórios, e auditoria operacional, focada em eficiência de processos. Uma auditoria de TI pode se encaixar em qualquer um dos quatro, dependendo do escopo definido.

Qual a diferença entre software de auditoria de TI e software de Gestão de Ativos?

O software de Gestão de Ativos mantém o inventário atualizado, acompanha o ciclo de vida e controla licenças, funcionando como a fonte de evidência que a auditoria consulta. O software de auditoria em sentido estrito gerencia o processo da auditoria: planejamento, execução, achados e remediação.

Um software de ITAM substitui uma plataforma de GRC na auditoria?

Não, porque as duas atuam em camadas diferentes. Para equipes de TI cujo escopo é auditoria de ativos e licenças, uma solução de ITAM (Gestão de Ativos de TI) resolve a maior parte da necessidade sem plataforma de GRC separada, mas o ciclo formal de auditoria interna, com papéis de trabalho e achados, segue exigindo uma plataforma dedicada.

Quanto custa um software de auditoria de TI?

Varia conforme a categoria e o modelo de cobrança, que pode ser por número de ativos gerenciados, por usuário ou por módulo contratado. Das nove plataformas comparadas aqui, apenas o Lansweeper publica faixas de valores; as demais trabalham com cotação sob consulta.


Disclaimer: todos os nomes de produtos, logotipos e marcas são propriedade de seus respectivos proprietários. Todos os nomes de empresas, produtos e serviços usados neste site são apenas para fins de identificação. O uso desses nomes, marcas registradas e marcas não implica endosso. As comparações são baseadas em informações disponíveis publicamente em setembro de 2026 e são fornecidas apenas para fins informativos.

Avalie o InvGate como sua solução ITSM e ITAM

Teste gratuito de 30 dias - Não é necessário cartão de crédito

Preços claros

Sem surpresas nem taxas ocultas: somente preços claros que atendam às suas necessidades.

Ver Preços

Migração fácil

Nossa equipe garante que sua transição para a InvGate seja rápida, tranquila e sem complicações.

Ver Customer Experience