Procedimentos operacionais padrão (POPs) são instruções documentadas que explicam como as equipes realizam tarefas e processos recorrentes. As organizações usam esses procedimentos para criar consistência nas operações, reduzir ambiguidades e tornar o trabalho mais fácil de repetir, auditar e melhorar ao longo do tempo.
Neste artigo, vamos ver 10 exemplos de POP em TI, RH, atendimento ao cliente, finanças e outros departamentos. Cada um inclui os principais componentes do procedimento, as etapas envolvidas e, para equipes de TI e service desk, como o POP se conecta aos fluxos de trabalho dentro de uma plataforma de Gerenciamento de Serviços.
Principais conclusões
- Um POP é um documento passo a passo que diz aos colaboradores exatamente como realizar uma tarefa específica, de forma consistente, todas as vezes.
- Os 10 exemplos deste artigo abrangem TI, atendimento ao cliente, RH, finanças e outras áreas, para que você adapte o que se encaixa na sua equipe.
- As equipes de TI usam POPs para padronizar processos de service desk, como registro de incidentes, onboarding e solicitações de mudança, e para garantir que sejam seguidos por meio de fluxos de trabalho automatizados.
- O InvGate Service Management permite criar esses fluxos sem código, transformando POPs escritos em processos ativos e rastreáveis.
O que é um Procedimento Operacional Padrão (POP)?
Um Procedimento Operacional Padrão é uma instrução escrita e detalhada que descreve como realizar uma tarefa ou um processo específico. Os POPs são essenciais para manter o controle de qualidade e garantir que os colaboradores sigam métodos consistentes ao executar suas funções.
As organizações usam POPs em TI, RH, finanças, atendimento ao cliente, jurídico e operações para gerenciar processos que precisam de uma estrutura clara e de resultados repetíveis. Em ambientes de TI, os POPs costumam apoiar o Gerenciamento de Incidentes, as solicitações de serviço, o Gerenciamento de Mudanças, o onboarding e as atividades do ciclo de vida dos ativos.
O que um POP deve incluir?
Um POP útil traz detalhes suficientes para ser seguido sem adivinhações, mas não tantos a ponto de virar um documento de política que ninguém lê. Os componentes padrão são:
- Título e ID do documento: o que o POP abrange e como ele é versionado.
- Objetivo: por que esse POP existe e qual resultado ele deve produzir.
- Escopo: a quais equipes, sistemas ou cenários o POP se aplica, e quaisquer exclusões explícitas.
- Funções e responsabilidades: quem é responsável por cada etapa, quem aprova e quem é notificado.
- Procedimento: as instruções passo a passo, escritas em linguagem simples, na ordem em que acontecem.
- Regras de escalonamento: o que aciona uma transferência, para quem e em que prazo.
- Referências: links para POPs relacionados, artigos de conhecimento, ferramentas ou documentos de política.
- Histórico de revisões: número da versão, data da última atualização e quem aprovou a alteração.
Depois que um POP é finalizado e aprovado, as equipes muitas vezes precisam distribuí-lo como um documento bloqueado, que não possa ser editado por acidente. Se os seus POPs estão em arquivos separados, um por processo, você pode mesclar os arquivos PDF em um único manual antes de compartilhá-lo com novos colaboradores ou auditores, para que tudo fique em um só lugar, em vez de uma pasta cheia de documentos individuais.
Por que os Procedimentos Operacionais Padrão são importantes?
Os POPs têm um papel fundamental em qualquer organização, e não há como exagerar sua importância. Estes são alguns motivos pelos quais os POPs são essenciais:
- Consistência: os POPs garantem que as tarefas sejam realizadas de forma consistente, independentemente de quem as execute. Essa consistência ajuda a manter a qualidade e a confiabilidade de produtos e serviços.
- Treinamento: novos colaboradores podem usar os POPs como ferramenta de treinamento para entender suas funções e responsabilidades. Ter diretrizes claras torna o onboarding mais simples e eficiente.
- Compliance: muitos setores estão sujeitos a regulamentações que exigem a documentação de procedimentos específicos. Os POPs ajudam as organizações a cumprir essas regulamentações e a evitar possíveis problemas legais.
- Eficiência: ao descrever as melhores práticas, os POPs podem simplificar processos e reduzir o tempo gasto nas tarefas. Os colaboradores podem consultar rapidamente o POP para encontrar as informações de que precisam.
- Gerenciamento de Riscos: os POPs ajudam a identificar riscos potenciais e descrevem as etapas para mitigá-los. Essa abordagem proativa pode evitar acidentes e aumentar a segurança no local de trabalho.
Para os service desks especificamente, o impacto é concreto: equipes com POPs de Gerenciamento de Incidentes documentados costumam ter menos variação entre agentes, um tempo médio de resolução menor e menos escalonamentos causados por triagens inconsistentes. Quando as etapas são claras e aplicadas por meio de uma plataforma, os agentes não precisam reinventar o processo a cada chamado.
Como criar um POP eficaz
Veja um guia passo a passo para elaborar POPs que atendam às necessidades da sua organização:
- Identifique o objetivo: comece definindo a tarefa ou o processo específico que o POP vai abordar. Defina com clareza o objetivo e o resultado esperado do procedimento.
- Reúna contribuições: envolva as partes interessadas relevantes, incluindo os colaboradores que executam a tarefa, os gestores e os especialistas no assunto. Essas percepções ajudam a garantir que o POP seja completo e prático.
- Delimite o escopo: defina o escopo do POP, incluindo a quais departamentos ou funções ele se aplica e quaisquer limitações ou exclusões.
- Redija o procedimento: crie um roteiro passo a passo do procedimento. Use uma linguagem clara e concisa e considere dividir tarefas complexas em etapas mais fáceis de gerenciar. Inclua as ferramentas, os recursos ou as referências necessários.
- Atribua responsabilidades: descreva com clareza quem é responsável por cada etapa do procedimento. Isso garante a responsabilização e ajuda os colaboradores a entender suas funções.
- Revise e ajuste: compartilhe o rascunho do POP com as partes interessadas para receber feedback. Revise o documento com base nessas contribuições para garantir clareza e eficácia.
- Teste o POP: antes de finalizar, faça um teste do POP para identificar possíveis problemas ou pontos de melhoria. Faça os ajustes necessários.
- Implemente e treine: depois de finalizado, distribua o POP a todos os colaboradores envolvidos e ofereça treinamento para garantir que todos entendam o procedimento.
- Monitore e atualize: revise o POP regularmente para garantir que ele continue relevante e eficaz. Atualize-o sempre que necessário para refletir mudanças em processos, tecnologia ou regulamentações.
10 exemplos de POP
Os exemplos a seguir abrangem diversas funções e níveis de complexidade. Cada exemplo traz uma estrutura que você pode adaptar às necessidades específicas da sua organização.
1. POP de Gerenciamento de Serviços de TI
Objetivo: um POP de service desk define os processos para entregar serviços de TI aos usuários, garantindo que as solicitações de suporte sejam tratadas com eficiência e eficácia. Esse POP é fundamental para manter altos níveis de satisfação dos usuários.
Escopo: aplica-se a todas as solicitações de serviço e incidentes de TI.
Responsabilidades: a equipe de suporte de TI é responsável por resolver os problemas, enquanto os usuários devem relatá-los prontamente.
Procedimento:
- Registro de incidentes: os usuários relatam os incidentes por meio de um sistema de chamados designado.
- Atribuição de chamados: a equipe de suporte avalia e atribui os chamados com base na prioridade e na especialidade.
- Processo de resolução: siga um processo padronizado para diagnosticar e resolver incidentes, incluindo procedimentos de escalonamento para problemas complexos.
- Encerramento e feedback: depois da resolução, encerre o chamado e solicite o feedback do usuário para melhorar a qualidade do serviço.
Modelo gratuito de POP de ITSM
Aqui reunimos um exemplo de POP de ITSM (Gerenciamento de Serviços de TI) para o registro de incidentes, que você pode baixar e adaptar ao seu próprio cenário de trabalho. Ele contém os seguintes aspectos do processo:
- Registro do incidente.
- Categorização.
- Priorização.
- Suporte inicial.
- Investigação e diagnóstico.
- Escalonamento.
- Resolução.
- Encerramento.
Desenhar esse processo do zero exige definir cada etapa do procedimento operacional padrão do service desk, do registro ao encerramento.
2. POP de Gestão de Ativos de TI
Objetivo: um POP de Gestão de Ativos de TI descreve os processos para rastrear e gerenciar os ativos de TI de uma organização, incluindo hardware e software. Esse POP ajuda a garantir que os ativos sejam contabilizados, mantidos e descartados de forma adequada.
Escopo: aplica-se a todos os ativos de TI da organização.
Responsabilidades: a equipe de TI é responsável por rastrear os ativos, enquanto os chefes de departamento devem informar qualquer mudança.
Procedimento:
- Inventário de ativos: mantenha uma base de dados centralizada de todos os ativos de TI, incluindo data de compra, localização e usuário atribuído.
- Rastreamento de ativos: implemente um sistema para acompanhar a movimentação dos ativos, incluindo procedimentos de check-in/check-out.
- Cronograma de manutenção: estabeleça um cronograma de manutenção de rotina para atualizações de hardware e software.
- Procedimentos de descarte: descreva as etapas para o descarte seguro de ativos obsoletos ou sem funcionamento, incluindo protocolos de limpeza de dados.
Regras de escalonamento: ativos ausentes na auditoria acionam uma investigação imediata. O descarte de qualquer ativo sem a aprovação da limpeza de dados exige a autorização da equipe de segurança.
3. POP de Gerenciamento de Mudanças de TI
Objetivo: garantir que todas as mudanças na infraestrutura, nos sistemas ou nos serviços de TI sejam avaliadas, aprovadas e implementadas com o mínimo de interrupção nas operações.
Escopo: todas as mudanças padrão, normais e emergenciais. Aplica-se às equipes de operações de TI, infraestrutura e desenvolvimento.
Funções: solicitante da mudança, CAB (Comitê Consultivo de Mudanças), gerente de mudanças, operações de TI.
Procedimento:
- Envio da solicitação de mudança: o solicitante envia uma solicitação de mudança com descrição, justificativa, avaliação de riscos, plano de rollback e janela de implementação proposta.
- Classificação: o gerente de mudanças classifica a mudança como padrão (pré-aprovada), normal (exige revisão do CAB) ou emergencial (acelerada).
- Avaliação de riscos: para mudanças normais, o CAB analisa o impacto potencial, a viabilidade do rollback e o momento em relação a outras mudanças e eventos de negócio.
- Aprovação: o CAB aprova, rejeita ou solicita alterações. As mudanças padrão seguem automaticamente. As mudanças emergenciais seguem o fluxo de aprovação acelerado.
- Implementação: a mudança é implementada na janela aprovada. O solicitante atualiza o chamado com notas sobre o andamento da implementação.
- Revisão pós-implementação: em até 48 horas após a implementação, o solicitante confirma o sucesso ou a falha. Em caso de falha, o rollback é iniciado e um incidente é aberto.
- Encerramento: o chamado da mudança é encerrado com notas sobre o resultado, a duração e eventuais ações de acompanhamento.
Regras de escalonamento: mudanças malsucedidas que afetam serviços de produção acionam imediatamente o POP de Gerenciamento de Incidentes, em paralelo à execução do rollback.
4. POP de Gerenciamento de Incidentes
Objetivo: restabelecer a operação normal do serviço o mais rápido possível após uma interrupção não planejada ou uma degradação do serviço, minimizando o impacto no negócio e cumprindo as metas de SLA (Acordo de Nível de Serviço) acordadas.
Escopo: todos os incidentes que afetam serviços de TI, relatados por qualquer canal (portal de autoatendimento, e-mail, telefone ou alertas de monitoramento). Aplica-se ao service desk e a todas as equipes de suporte especializado.
Funções: usuário final/solicitante, service desk (N1), equipes de suporte especializado (N2/N3), gerente de incidentes, gerente de incidentes graves.
Procedimento:
- Registro e identificação: o incidente é registrado com descrição, serviço ou CI (item de configuração) afetado, horário da ocorrência e canal de relato. Os chamados gerados automaticamente pelo monitoramento são complementados com o contexto relatado pelo usuário, quando disponível.
- Categorização e priorização: o service desk categoriza o incidente e define a prioridade com a matriz impacto × urgência, que determina o SLA aplicável.
- Diagnóstico inicial: o N1 tenta resolver usando a base de conhecimento e a base de dados de erros conhecidos. Se resolvido, o chamado é documentado e encerrado.
- Escalonamento: se o N1 não conseguir resolver dentro do limite de escalonamento funcional, o incidente é encaminhado à equipe N2/N3 adequada. O escalonamento hierárquico para o gerente de incidentes ocorre quando uma violação de SLA é iminente.
- Tratamento de incidentes graves: incidentes que atendem aos critérios de incidente grave (por exemplo, P1, vários serviços críticos fora do ar) acionam o processo de incidente grave: um gerente de incidentes graves é designado, uma sala de crise é aberta e as partes interessadas recebem comunicações regulares.
- Resolução e recuperação: a equipe responsável aplica uma correção ou solução de contorno, confirma o restabelecimento do serviço com o usuário ou pelo monitoramento e registra a resolução.
- Encerramento: o chamado é encerrado após a confirmação do usuário ou dentro da janela de encerramento automático. As notas de resolução, a categoria final e qualquer novo erro conhecido são documentados para referência futura.
Regras de escalonamento: a violação iminente de SLA aciona o escalonamento hierárquico para o gerente de incidentes. Se a causa raiz continuar desconhecida após a resolução, um registro de problema é aberto. Incidentes recorrentes são vinculados ao registro de problema existente.
5. POP de Gerenciamento de Patches
Objetivo: manter a segurança e a estabilidade dos sistemas de TI identificando, testando, aprovando e implantando patches de forma controlada e no tempo certo.
Escopo: sistemas operacionais, firmware, aplicações e componentes de infraestrutura em servidores, endpoints e dispositivos de rede. Abrange patches de segurança de rotina, fora de ciclo e emergenciais.
Funções: gerente de patches, administradores de sistemas, equipe de segurança, responsáveis pelos ativos, gerente de mudanças.
Procedimento:
- Identificação de patches: as fontes de patches (comunicados dos fornecedores, ferramentas de monitoramento, scanners de vulnerabilidades) são monitoradas continuamente. Os novos patches são catalogados de acordo com os CIs afetados no CMDB (Base de Dados de Gerenciamento de Configuração).
- Avaliação de risco e gravidade: cada patch é avaliado quanto à criticidade (pontuação CVSS (Common Vulnerability Scoring System), disponibilidade de exploits, exposição do ativo) e recebe um prazo de implantação de acordo com ela.
- Testes: os patches são implantados em um grupo de teste ou piloto representativo. A funcionalidade e a compatibilidade são validadas antes da liberação ampla.
- Aprovação: os ciclos padrão de patches seguem janelas de mudança pré-aprovadas. Patches emergenciais ou de alto risco exigem a aprovação do gerente de mudanças ou do CAB, por meio do POP de Gerenciamento de Mudanças.
- Implantação: os patches são distribuídos em ondas (piloto → ampla → restante) dentro da janela de manutenção acordada. O status da implantação é acompanhado por dispositivo.
- Verificação: após a implantação, a conformidade dos patches é confirmada por meio de varreduras. Dispositivos com falha ou pendentes são sinalizados para correção.
- Relatórios e encerramento: são gerados relatórios de conformidade, as exceções são documentadas e o ciclo de patches é encerrado. Os ativos que continuam fora de conformidade são acompanhados até a resolução.
Regras de escalonamento: vulnerabilidades críticas com exploits ativos não seguem o ciclo padrão e passam pelo fluxo de patch emergencial, com aprovação acelerada. Patches que falham em produção acionam o rollback e o POP de Gerenciamento de Incidentes.
6. POP de provisionamento e desprovisionamento de usuários
Objetivo: garantir que as contas e os acessos dos usuários sejam concedidos e revogados com precisão e rapidez ao longo de todo o ciclo de vida do usuário, mantendo a segurança e o princípio do menor privilégio.
Escopo: todas as contas de usuário (colaboradores, prestadores de serviço, contas de serviço) em serviços de diretório, aplicações e sistemas. Abrange admissões, mudanças de função e desligamentos.
Funções: RH, gestor contratante, service desk de TI, administrador de identidades e acessos, responsáveis pelas aplicações e sistemas.
Procedimento:
- Abertura da solicitação: o RH ou o gestor contratante envia uma solicitação de provisionamento especificando função, departamento, data de início e acessos necessários. O desprovisionamento é acionado por uma notificação de desligamento do RH.
- Atribuição de acesso por função: o acesso é mapeado para um perfil de função predefinido (RBAC, Role-Based Access Control) para garantir permissões consistentes e de menor privilégio. Exceções exigem a aprovação do responsável pelo sistema em questão.
- Criação da conta: o administrador de identidades cria a conta no diretório e provisiona as permissões nas aplicações mapeadas, usando o provisionamento automatizado onde houver integração.
- Verificação: os novos acessos são validados com base no perfil de função. O usuário e o gestor confirmam os acessos até a data de início.
- Mudanças de função: quando há uma mudança de função, as permissões anteriores são revogadas e as novas são provisionadas, para evitar o acúmulo de privilégios.
- Desprovisionamento: na data efetiva do desligamento, as contas são desativadas, as sessões são encerradas e as permissões são revogadas. Caixas de e-mail e dados são tratados conforme a política de retenção.
- Encerramento e trilha de auditoria: todas as ações são registradas no chamado da solicitação, gerando um registro auditável de quem aprovou e provisionou cada permissão.
Regras de escalonamento: o desprovisionamento de contas privilegiadas ou de desligamentos por justa causa é tratado como urgente e executado imediatamente, em coordenação com a equipe de segurança. Atrasos além da data efetiva são escalados para os gerentes de TI e de segurança.
7. POP do ciclo de vida de ativos de hardware
Objetivo: gerenciar os ativos de hardware de TI ao longo de todo o ciclo de vida, da aquisição ao descarte, para otimizar o uso, controlar custos e manter um inventário preciso.
Escopo: todo o hardware físico de TI (notebooks, desktops, servidores, dispositivos móveis, periféricos, equipamentos de rede). Abrange aquisição, implantação, manutenção e desativação.
Funções: gestor de ativos, compras, operações de TI, usuários finais, finanças, responsáveis pelos ativos.
Procedimento:
- Aquisição e recebimento: as solicitações de hardware aprovadas são adquiridas. No recebimento, os ativos são etiquetados e registrados no sistema de gestão de ativos com modelo, número de série, data de compra, garantia e custo.
- Implantação: o ativo é atribuído a um usuário ou local, seu status é atualizado para "em uso" e seus relacionamentos são registrados (usuário, CI). A configuração e a criação da imagem são concluídas antes da entrega.
- Gestão em uso: os ativos são acompanhados quanto a localização, atribuição, garantia e manutenção. Os vencimentos de garantias e contratos de leasing são monitorados de forma proativa.
- Manutenção e reparo: as falhas são registradas e os reparos são tratados dentro ou fora da garantia, conforme o caso. O status do ativo indica "em reparo" durante o período de indisponibilidade.
- Reatribuição: os ativos devolvidos têm os dados apagados e a imagem recriada, e são reimplantados ou enviados ao estoque, com os registros atualizados para refletir a mudança de custódia.
- Decisão de desativação: ao fim da vida útil ou do leasing, o gestor de ativos avalia a desativação com base em idade, estado, desempenho e situação do suporte.
- Descarte: os ativos desativados passam por destruição segura de dados (conforme a política de sanitização de dados), e o descarte é registrado com certificados de destruição. O status é definido como "desativado/descartado" e o ativo é removido do inventário ativo.
Regras de escalonamento: ativos perdidos, roubados ou não localizados são escalados imediatamente para a equipe de segurança e registrados como incidentes, principalmente quando há possibilidade de exposição de dados. Prazos de fim de leasing com risco de não serem cumpridos são escalados para compras e finanças.
8. POP de onboarding de funcionários
Objetivo: oferecer uma experiência de onboarding consistente e no prazo, que dê aos novos colaboradores os acessos, os equipamentos e as informações de que precisam para ser produtivos desde o primeiro dia.
Escopo: todos os novos contratados (tempo integral, meio período, prestadores de serviço), desde a aceitação da oferta até o fim da primeira semana. Coordena tarefas de RH, TI e facilities.
Funções: RH, gestor contratante, service desk de TI, facilities, padrinho ou mentor de onboarding.
Procedimento:
- Início do onboarding: o RH inicia o onboarding após a aceitação da oferta, enviando os dados do novo colaborador, a função, a data de início e o local às equipes envolvidas por meio de uma solicitação de serviço.
- Provisionamento antes da chegada: a TI provisiona contas e acessos conforme o POP de provisionamento, prepara o hardware conforme o POP do ciclo de vida de hardware e a equipe de facilities organiza o espaço de trabalho e o acesso físico.
- Verificação de prontidão: todas as contas, equipamentos e acessos são verificados antes da data de início. O gestor contratante confirma que tudo está pronto.
- Configuração no primeiro dia: o novo colaborador recebe credenciais, equipamentos e um guia de boas-vindas e orientação. A TI confirma que o login e o acesso aos sistemas principais funcionam.
- Orientação e treinamento: o RH conduz a orientação sobre políticas e compliance; o gestor atribui treinamentos específicos da função e apresenta o padrinho de onboarding.
- Acompanhamento na primeira semana: a TI e o gestor confirmam que não há pendências de acesso ou de equipamentos. Qualquer lacuna é resolvida pelo service desk.
- Conclusão: a solicitação de onboarding é encerrada quando todas as tarefas são confirmadas, mantendo um registro dos acessos e ativos provisionados para auditoria.
Regras de escalonamento: o provisionamento não concluído antes da data de início é escalado para o líder do service desk de TI e para o gestor contratante, para evitar perda de produtividade no primeiro dia. Treinamentos obrigatórios de compliance não concluídos no prazo exigido são escalados para o RH.
9. POP de Gestão de Fornecedores
Objetivo: governar o relacionamento com fornecedores de TI para garantir que entreguem o valor acordado, cumpram as obrigações contratuais e de serviço e se mantenham em conformidade com os requisitos de segurança e risco.
Escopo: todos os fornecedores e prestadores de serviços de TI terceirizados, incluindo fornecedores de software, hardware e serviços gerenciados. Abrange onboarding, gestão de desempenho e offboarding.
Funções: gestor de fornecedores, compras, contratos/jurídico, segurança/risco, responsável pelo negócio ou serviço, finanças.
Procedimento:
- Onboarding de fornecedores: novos fornecedores passam por due diligence (avaliação de segurança, estabilidade financeira e análise de compliance) antes da contratação. Os fornecedores aprovados são incluídos no cadastro de fornecedores.
- Definição de contrato e SLA: os contratos definem entregáveis, SLAs, preços, tratamento de dados e condições de saída. As datas-chave (renovação, revisão) são registradas e acompanhadas.
- Onboarding operacional: os contatos do fornecedor, os caminhos de escalonamento e os direitos de suporte são documentados e disponibilizados às equipes envolvidas.
- Monitoramento de desempenho: o desempenho do fornecedor é avaliado com base em SLAs e KPIs (indicadores-chave de desempenho) em intervalos acordados. Os problemas de serviço são registrados e acompanhados até a resolução.
- Revisão periódica: revisões de negócio programadas avaliam entrega, risco, custo e saúde do relacionamento. As conclusões embasam as decisões de renovação ou substituição.
- Reavaliação de risco e compliance: a postura de segurança e compliance é reavaliada periodicamente e diante de qualquer mudança relevante (por exemplo, vazamento de dados, mudança de controle societário).
- Offboarding: no encerramento do contrato, os acessos são revogados, os dados são devolvidos ou destruídos conforme o contrato e o registro do fornecedor é encerrado, com as lições aprendidas documentadas.
Regras de escalonamento: violações de SLA ou descobertas críticas de segurança são escaladas para o gestor de fornecedores e, quando houver medidas contratuais aplicáveis, para o jurídico e compras. Incidentes de segurança do fornecedor que afetem os sistemas ou os dados da organização acionam o POP de Gerenciamento de Incidentes em paralelo.
10. POP de compra de SaaS
Objetivo: garantir que aplicações SaaS sejam adquiridas por meio de um processo controlado, que valide a necessidade do negócio, a segurança, o compliance e o custo antes da compra, evitando redundâncias e shadow IT.
Escopo: todas as novas assinaturas e renovações de SaaS, incluindo compras departamentais e individuais. Abrange solicitação, avaliação, aprovação e inclusão no inventário de SaaS.
Funções: solicitante, gestor de TI/SaaS, segurança/compliance, compras, finanças, responsável pelo orçamento.
Procedimento:
- Envio da solicitação: o solicitante envia uma solicitação de SaaS com a justificativa de negócio, o número previsto de usuários, os tipos de dados tratados e o custo estimado.
- Verificação de duplicidade: a TI verifica o inventário de SaaS existente em busca de ferramentas sobrepostas, para evitar gastos redundantes e consolidar sempre que possível.
- Revisão de segurança e compliance: a equipe de segurança avalia o fornecedor (residência de dados, certificações, integrações e suporte a SSO, Single Sign-On). A área de compliance confirma que o tratamento de dados atende aos requisitos regulatórios.
- Aprovação de custo e orçamento: compras valida os preços e as condições contratuais; o responsável pelo orçamento aprova o gasto.
- Contratação: compras finaliza o contrato, garantindo que SLA, proteção de dados e condições de saída estejam definidos.
- Provisionamento e integração: a ferramenta é configurada (de preferência com SSO e provisionamento centralizado) e incluída no inventário de SaaS com responsável, data de renovação, quantidade de licenças e custo.
- Otimização de licenças: o uso é monitorado após a implantação para ajustar o número de licenças e identificar contas inativas antes da renovação.
Regras de escalonamento: solicitações que envolvem dados sensíveis ou regulamentados e que não passam na revisão de segurança ou compliance são escaladas para os líderes de segurança e compliance antes de qualquer avanço na compra. Ferramentas SaaS de shadow IT identificadas fora desse processo são escaladas para a TI, para revisão e correção retroativas.
Como criar POPs de TI no InvGate Service Management
Saber o que entra em um POP é a parte fácil. O problema mais difícil é o que acontece depois que o documento é escrito: ele é arquivado, consultado de forma inconsistente e, aos poucos, deixa de refletir como a equipe realmente trabalha. Para as equipes de TI, a distância entre o POP no papel e o processo na prática é onde os incidentes são mal conduzidos, os SLAs são descumpridos e o onboarding demora mais do que deveria.
A solução não é escrever documentos melhores. É transformar o documento em um processo ativo.
Veja como fazer isso no InvGate Service Management.
Passo 1: documente o procedimento
Antes de levar qualquer coisa para a plataforma, o POP precisa ser escrito com precisão suficiente para ser automatizado: objetivo claro, escopo definido, funções nomeadas, procedimento passo a passo e regras de escalonamento explícitas. POPs vagos geram fluxos de trabalho vagos.
Se você está começando do zero ou auditando procedimentos existentes, as melhores práticas de ITSM reúnem os princípios de design que fazem os processos de service desk funcionarem de verdade, e não apenas parecerem bons no papel.
Passo 2: transforme o POP em um fluxo no InvGate Service Management
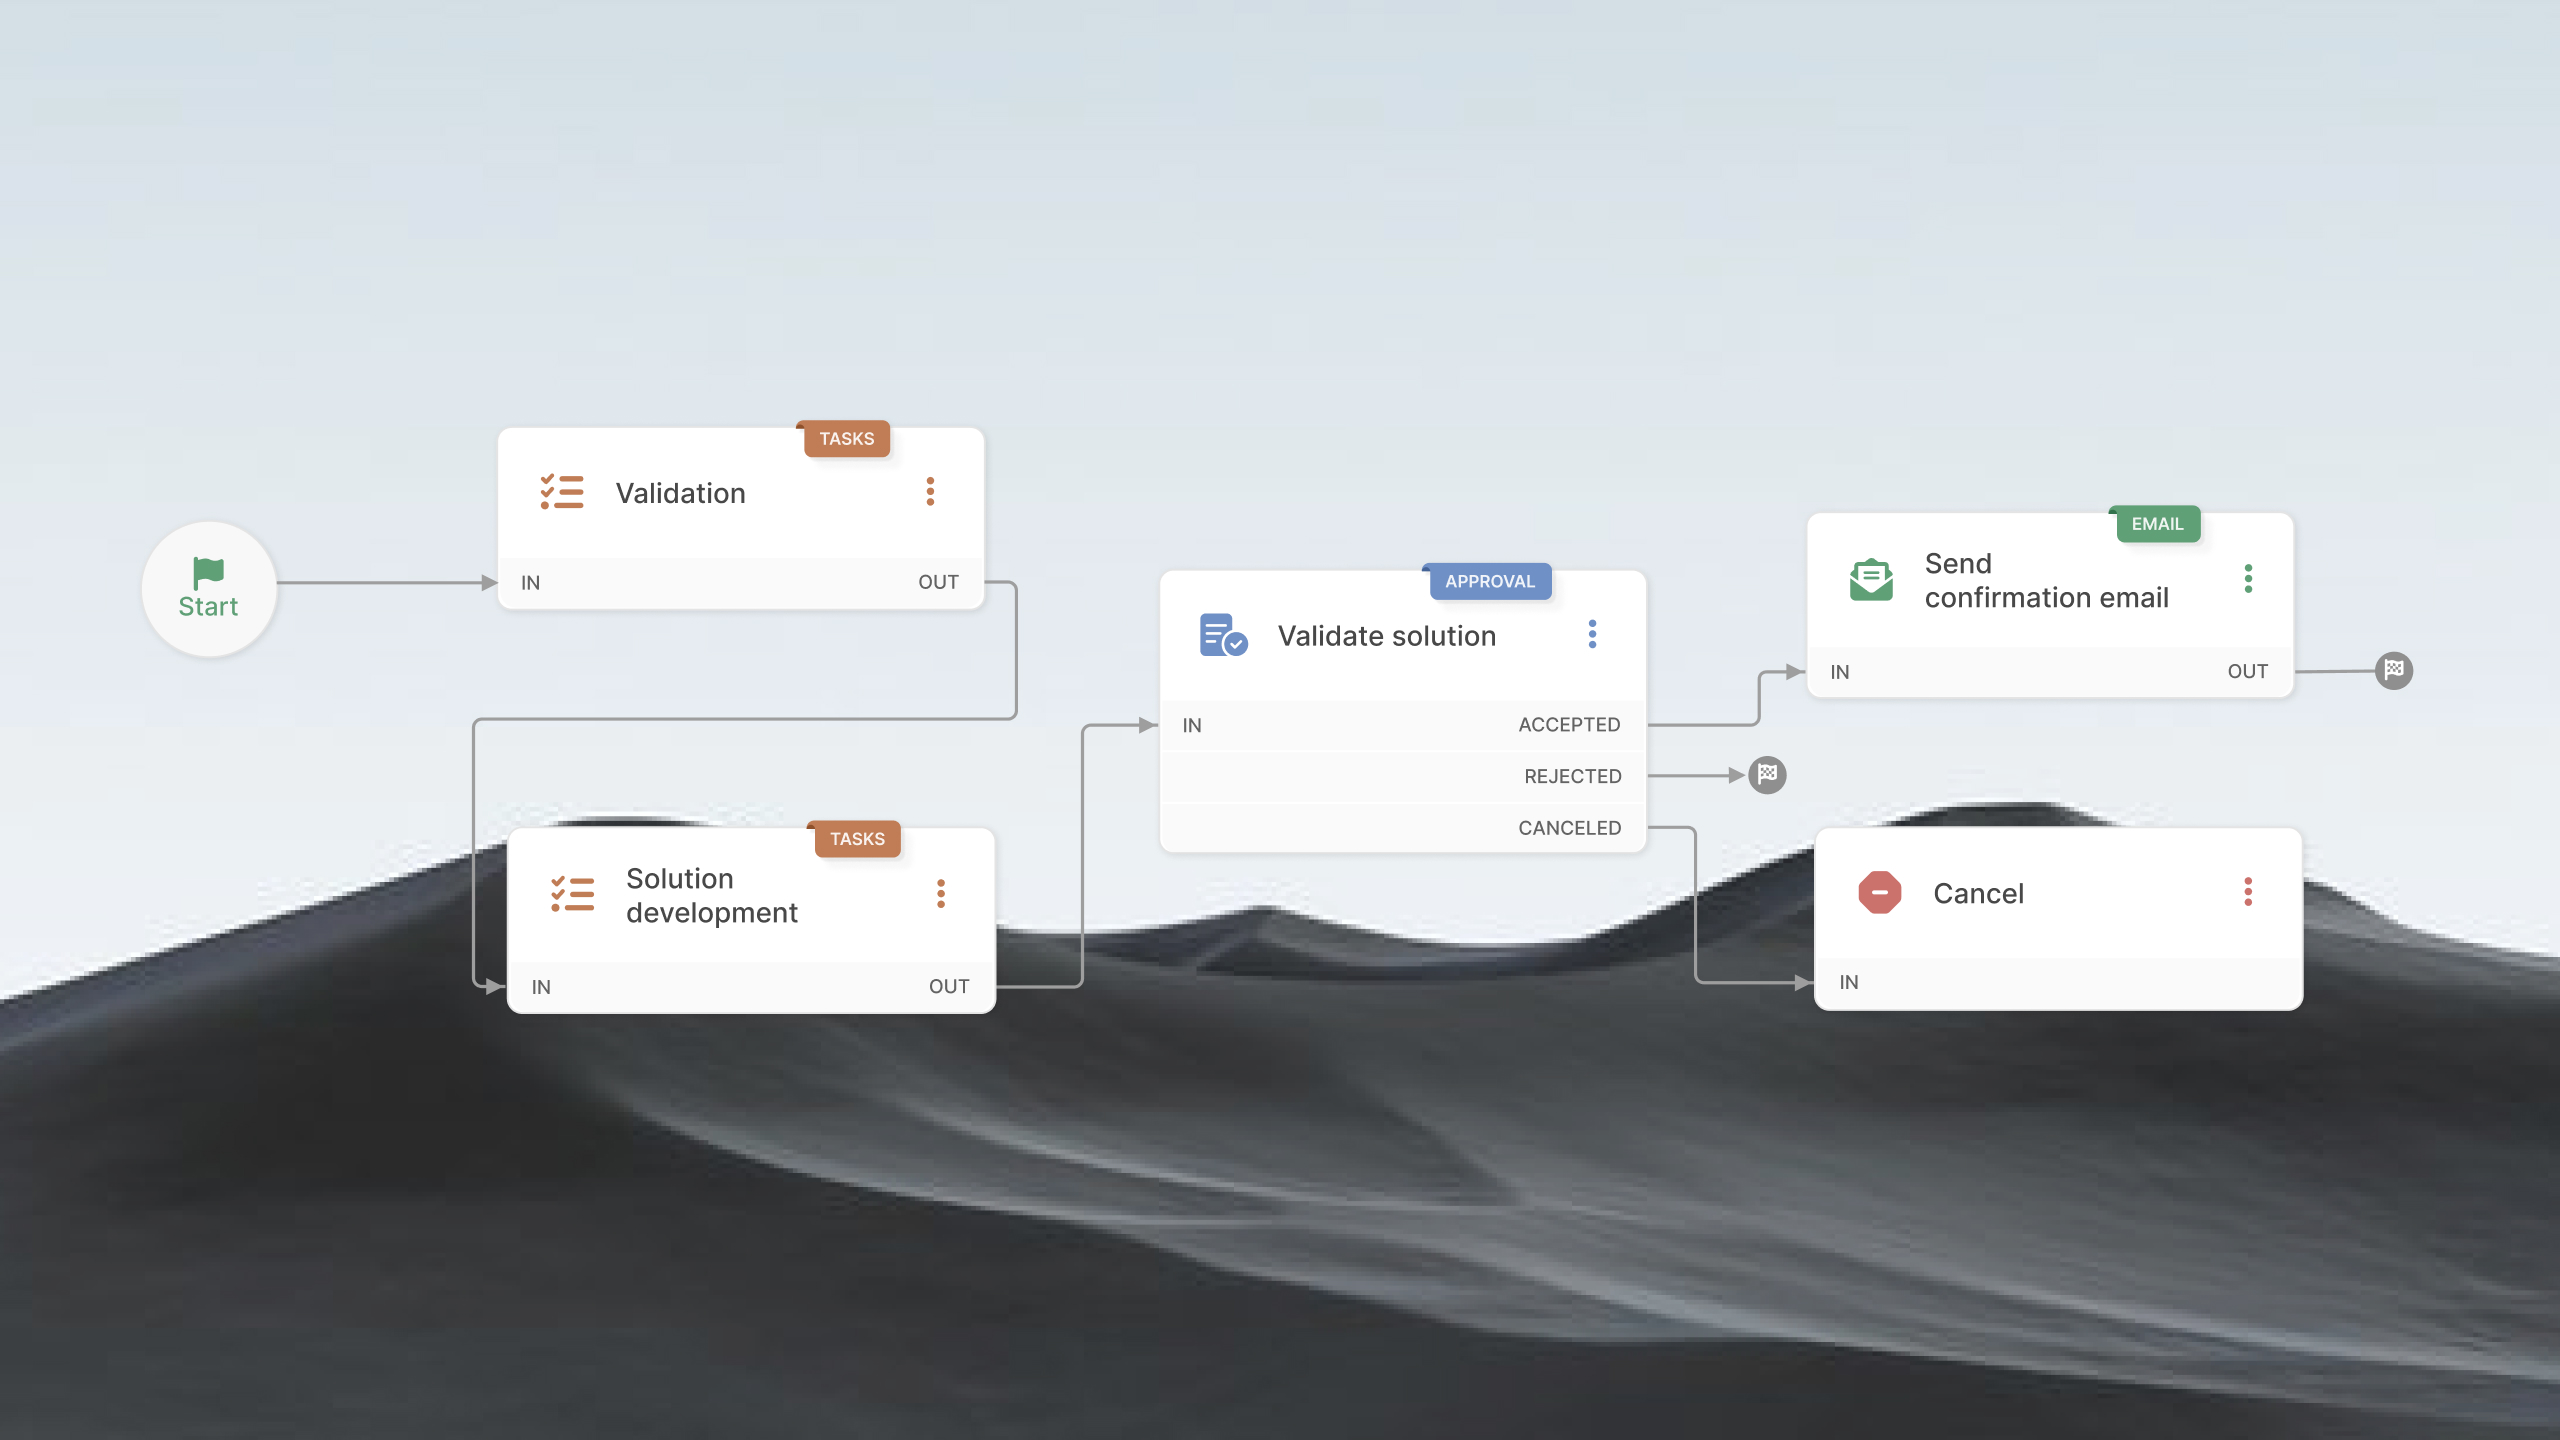
Com o procedimento documentado, abra o construtor de fluxos de trabalho sem código do InvGate Service Management e mapeie cada etapa diretamente.
Cada ação do POP vira um bloco no fluxo de trabalho: criação do chamado, roteamento automático, atribuição do agente, etapa de aprovação, notificação, gatilho de escalonamento e encerramento. O construtor usa uma interface de arrastar e soltar com blocos reutilizáveis, então você não programa a lógica: você a organiza. Se o POP diz "encaminhe problemas de VPN para a equipe de rede com SLA de 4 horas", essa regra leva minutos para ser configurada e roda automaticamente todas as vezes.
O valor aqui é a consistência em escala. Cem chamados por dia seguem o mesmo caminho, com a mesma lógica de escalonamento, sem que ninguém precise lembrar as regras.
Passo 3: vincule o POP à base de conhecimento
Com o fluxo ativo, o próprio documento do POP fica na base de conhecimento do InvGate Service Management, e não em um drive compartilhado ou em uma wiki que os agentes precisam acessar separadamente. A plataforma exibe automaticamente o artigo de conhecimento relevante quando um agente abre um chamado na categoria correspondente.
Isso importa porque um POP que precisa ser procurado é um POP que acaba sendo ignorado. Quando aparece no contexto, ele passa a fazer parte do fluxo natural de trabalho. O processo de Gerenciamento do Conhecimento funciona melhor quando a documentação e a camada de execução estão no mesmo sistema.
Passo 4: monitore e melhore
O POP não é estático. Depois da implantação, os relatórios do InvGate Service Management trazem os dados necessários para mantê-lo atualizado: tempo médio de resolução por categoria, taxa de cumprimento de SLA, volume por tipo de solicitação e frequência de escalonamentos. Se uma etapa específica gera um número desproporcional de escalonamentos, esse é um sinal de que o POP precisa de revisão, e não de que os agentes estão com baixo desempenho.
Inclua um ciclo de revisão no próprio POP: no mínimo uma vez por ano e após qualquer mudança significativa no processo. Ao criar fluxos de trabalho de ITSM, vale evitar as falhas mais comuns, como configurar os fluxos e nunca mais revisá-los.
Boas práticas de POP
Escrever o POP é só o começo. Estas são as práticas que determinam se os POPs serão realmente usados:
- Mantenha os POPs curtos o suficiente para serem lidos. Um POP que leva 20 minutos para ser lido antes da execução de uma tarefa será, na melhor das hipóteses, lido por cima. Se o procedimento for realmente complexo, divida-o em sub-POPs. Cada documento deve abranger um único processo.
- Escreva para quem executa a tarefa, não para quem a audita. Use linguagem simples. Numere as etapas. Evite a voz passiva e jargões que pressupõem conhecimentos que o leitor talvez não tenha.
- Armazene os POPs onde o trabalho acontece. POPs guardados em drives compartilhados ficam desatualizados porque ninguém tem motivo para abri-los. POPs integrados à plataforma de service desk, exibidos automaticamente quando um agente abre um chamado, continuam relevantes porque fazem parte do fluxo de trabalho diário.
- Defina um responsável, não apenas um autor. Alguém precisa ser responsável por revisar o POP quando o processo mudar. Sem um responsável nomeado, o POP fica órfão.
- Versione e date cada revisão. Quando algo dá errado e alguém seguiu o POP, você precisa saber qual versão foi seguida. O controle de versões não é burocracia: é perícia.
Perguntas frequentes
1. Qual é o objetivo de um Procedimento Operacional Padrão (POP)?
O objetivo de um POP é fornecer instruções claras e detalhadas para a execução de tarefas ou processos específicos, garantindo consistência e qualidade em toda a organização.
2. Como é um bom POP?
Um bom POP é curto o suficiente para ser lido de uma só vez, específico o suficiente para que nenhuma etapa dependa de interpretação e estruturado de forma que o responsável, a ação e o resultado esperado fiquem claros em cada fase. Ele inclui título, data da versão, objetivo, escopo, funções nomeadas, etapas numeradas, regras de escalonamento e referências a documentos relacionados. Não inclui informações de contexto, histórico da organização nem nada que não seja diretamente necessário para executar o procedimento.
3. Como escrever um POP simples?
Comece conversando com as pessoas que executam a tarefa: mapeie as etapas como elas realmente acontecem e não como deveriam acontecer na teoria. Identifique quem executa cada etapa, o que a aciona e qual é o resultado esperado. Escreva o procedimento em etapas numeradas, com linguagem simples e direta. Inclua o objetivo e o escopo no início, defina as funções envolvidas e especifique o que acontece quando algo dá errado (regras de escalonamento).
Pronto para transformar seus POPs de TI em fluxos de trabalho automatizados? Comece uma avaliação gratuita do InvGate Service Management ou fale com a equipe de Vendas.