




Muitas equipes de TI pequenas começam no Google Workspace e logo fazem a mesma pergunta: o Google Endpoint Management basta para manter o inventário de dispositivos ou a empresa também precisa de uma ferramenta dedicada de ITAM (Gestão de Ativos de TI)? A pergunta fica mais urgente quando alguém acima da TI lembra que o Gerenciamento de Endpoints já vem incluído na assinatura. Parece um inventário gratuito e ninguém quer pagar duas vezes pela mesma coisa.
Este guia responde a essa pergunta tomando como referência a própria documentação do Google. Ele mostra o que o Google Endpoint Management gerencia em cada plataforma, até onde vão seus registros e quando uma ferramenta de ITAM se justifica ao lado dele. No final, explica como levar os dados de dispositivos do Google para um inventário que também acompanha ciclo de vida, contratos, licenças e custos.
O Google Endpoint Management é o Gerenciamento de Dispositivos integrado ao Admin console (o console de administração do Google), o mesmo lugar onde os administradores gerenciam usuários, segurança e serviços do Google Workspace. Segundo o Google, ele abrange dispositivos móveis, desktops, laptops, dispositivos ChromeOS, dispositivos Windows 10 ou 11 e outros endpoints, e a profundidade do Gerenciamento de Dispositivos do Google Workspace depende da plataforma e da edição do Workspace.
O Google oferece dois níveis de Mobile Management (o Gerenciamento de Dispositivos móveis do Google). O gerenciamento básico não usa agente, então nada é instalado no celular. De acordo com a comparação de recursos do Mobile Management feita pelo Google, ele inclui:
O gerenciamento avançado acrescenta exigência de senha forte, aprovação de dispositivos, limpeza remota completa do dispositivo, gerenciamento de apps iOS, perfis de trabalho Android, políticas de segurança e registro de dispositivos da empresa. O Google indica o gerenciamento sem agente apenas no nível básico, então o gerenciamento avançado exige mais configuração em cada dispositivo. Ele requer Business Plus (o plano mais completo da linha Business), Enterprise (a linha de planos corporativos) ou uma edição equivalente de Frontline (para equipes de linha de frente), Education (para instituições de ensino) ou Cloud Identity Premium (a versão paga do serviço de identidade do Google, sem os apps do Workspace).
No Windows 10 e 11, o Windows Device Management (Gerenciamento de Dispositivos Windows) permite que os administradores definam o nível de permissão dos usuários, ativem a criptografia BitLocker, gerenciem as atualizações automáticas do Windows, bloqueiem apps ou pen drives e apaguem os dados de um dispositivo. O recurso está disponível a partir do Business Plus. Computadores Mac e Linux têm uma cobertura mais leve por meio do endpoint verification (verificação de endpoints), que permite aos administradores ver os detalhes do dispositivo e controlar o acesso aos dados da empresa.
Os dispositivos ChromeOS são os que mais se aproximam do rastreamento de ativos. O Admin console mostra o número de série, a data de registro, a última sincronização de políticas e o usuário de cada dispositivo, além de campos editáveis para ID do ativo, local e observações. Os administradores preenchem esses campos manualmente, o que torna os parques de Chromebooks os mais fáceis de acompanhar dentro do Admin console.
Para dispositivos da empresa, os administradores podem importar uma lista de números de série e etiquetas de ativo a partir de um arquivo CSV. Os dispositivos da lista são aprovados automaticamente quando um usuário adiciona uma conta de trabalho, e o inventário de dispositivos da empresa mostra número de série, data de importação, tipo, etiqueta de ativo e se cada dispositivo está atribuído. Quais dispositivos podem ser importados depende da edição: a maioria dos computadores pode entrar na lista em quase qualquer edição, enquanto dispositivos Android e iOS precisam do gerenciamento avançado e de planos superiores.
Nos relatórios, as edições mais altas acrescentam um relatório mensal de dispositivos inativos da empresa, que sinaliza os dispositivos Android da empresa que não sincronizam dados de trabalho há 30 dias. Juntas, essas ferramentas dão à TI uma lista dos dispositivos registrados e do seu estado de segurança. É também a lista que muitas equipes tomam por um inventário de ativos.
O que cada plano do Google Workspace inclui
O Google agrupa os recursos de endpoint em três níveis, e a página de preços do Workspace relaciona cada um aos planos:
Os nomes explicam parte da confusão. G Suite era o nome anterior da mesma assinatura, e o Google Cloud anunciou o Google Workspace como sua nova marca em 6 de outubro de 2020, motivo pelo qual edições antigas ainda aparecem como "G Suite Basic" e "G Suite Business" na documentação do Google. O Google Endpoint Management é um conjunto de recursos dentro dessa assinatura, então o que uma organização recebe depende da edição do Workspace que ela contrata.
O Google Endpoint Management acompanha os dispositivos para protegê-los e controlar o acesso deles aos dados da empresa. Tudo o que a ficha de um dispositivo guarda serve a esse propósito, e as lacunas abaixo surgem da comparação entre as listas de recursos e os campos de dispositivo do próprio Google e aquilo que um inventário de ativos precisa registrar.
A comparação de conjuntos de recursos do Google abrange segurança, Gerenciamento de Dispositivos, gerenciamento de apps e relatórios, e nenhum dos níveis inclui etapas de ciclo de vida. Não há como registrar quando um dispositivo foi solicitado, comprado, recebido, implantado, consertado, desativado ou descartado. A ficha de um dispositivo começa quando ele é registrado ou quando seu número de série é importado e termina quando alguém o remove.
A única exceção é o ChromeOS. Os dados de diretório do Google incluem a data a partir da qual um Chromebook deixa de receber atualizações do Chrome, o que funciona como um sinal de substituição para esse parque. A documentação do Google não mostra campo equivalente para celulares, tablets ou outros computadores.
Os detalhes de dispositivos móveis listados pelo Google abrangem propriedades de segurança, informações de hardware e da versão do sistema operacional, informações do usuário e apps de trabalho instalados. Não incluem data de compra, vencimento da garantia, fornecedor nem contrato de suporte. Chromebooks comprados diretamente do Google mostram um número de pedido e a data de fim do suporte, e isso é tudo.
Os contratos ficam totalmente fora do escopo. Locações, contratos de suporte e assinaturas de software não têm onde ficar no Admin console, então as datas de renovação continuam na planilha ou na caixa de entrada que a equipe usa hoje.
O Admin console gerencia as licenças dos próprios serviços do Google: um usuário precisa de uma licença do Google Workspace antes de usar o Gmail ou o Drive. Para software de terceiros, o Google Endpoint Management mostra os apps de trabalho gerenciados em dispositivos Android e os apps da lista gerenciada no iOS.
Ele não registra quantas licenças de um produto a empresa comprou, quem usa cada uma nem se as instalações ultrapassam o que o contrato permite. O Gerenciamento de Licenças de ferramentas como Adobe, Autodesk ou Microsoft 365 exige um sistema separado.
Nenhum campo de dispositivo na documentação do Google guarda custo de aquisição, valor atual ou depreciação. O único campo relacionado a custos é o centro de custo, que pertence ao perfil do usuário no diretório.
Com isso, as perguntas do financeiro ficam sem resposta. Quanto hardware a empresa tem, quanto ele vale hoje e quanto vão custar as substituições do próximo ano: tudo isso precisa ser reconstruído fora do console, e esse é o núcleo do Gerenciamento Financeiro de TI.
O Google Endpoint Management só enxerga o que é registrado ou importado. Um laptop ainda na caixa pode aparecer no inventário de dispositivos da empresa como número de série e etiqueta de ativo, sem nenhuma outra informação.
Tudo o que não consegue entrar com uma conta do Google fica de fora: monitores, docking stations, impressoras, switches de rede, headsets e qualquer ativo não-TI pelo qual a equipe responda. Esses itens continuam sendo comprados, atribuídos, perdidos e auditados.
A ficha de um dispositivo no Admin console é isolada. Ela não mostra qual serviço de negócio um laptop sustenta, em qual servidor um aplicativo roda nem o que seria afetado se um switch falhasse.
Mapear essas dependências é função de um CMDB (Base de Dados de Gerenciamento de Configuração). Sem ele, o planejamento de mudanças e a análise de incidentes dependem de quem lembra como as coisas se conectam.
Uma auditoria pede mais do que uma lista de dispositivos. Os auditores querem comprovar quem estava com cada ativo e quando, quando ele foi comprado, se o software tinha licença e como foi descartado.
O Google Endpoint Management responde à parte de segurança: status de criptografia, conformidade de senha e auditorias e alertas de dispositivos. Em uma empresa regulada, o restante das evidências precisa vir de outro lugar.
Para a maioria das empresas, não. O Google Endpoint Management protege e controla os dispositivos que entram no Google Workspace, enquanto uma ferramenta de ITAM registra todos os ativos da empresa ao longo de toda a vida útil, incluindo custo, contratos e licenças. Uma empresa que precisa de Gestão de Ativos no Google Workspace recebe do Google a metade de segurança dos dispositivos e precisa de um segundo sistema para o resto.
A tabela resume o que cada um cobre:
Para algumas equipes, as ferramentas do Google dão conta. Se o trabalho é definir políticas de senha e criptografia, distribuir apps aprovados, controlar quais dispositivos acessam os dados da empresa e apagar um celular perdido, isso é Gerenciamento de Endpoints. O Google Endpoint Management resolve isso dentro de uma assinatura que a empresa já paga.
Uma empresa pequena, totalmente Google, com algumas dezenas de Chromebooks, sem obrigações de auditoria e sem um time financeiro perguntando pelo valor do hardware, consegue se virar com o Admin console e uma planilha. As equipes que precisam de mais controle sobre parques mistos tendem a migrar para plataformas de UEM (Gerenciamento Unificado de Endpoints), o que continua sendo trabalho de endpoints.
A necessidade de ITAM aparece nas perguntas que o Admin console não consegue responder. Estes são os sinais mais comuns:
Qualquer um desses sinais indica que a lista de dispositivos precisa virar um inventário de ativos. Nesse ponto, os dados do Google continuam úteis como fonte e podem alimentar um software de Gestão de Ativos de TI que guarde o restante da ficha.
O InvGate Asset Management é uma plataforma de ITAM no-code que reúne ativos de hardware, software, nuvem e não-TI em um único inventário, com automações, relatórios e dashboards construídos sobre ele. Funciona na nuvem ou on-premises, que começam com planos anuais para 500 dispositivos IP (Internet Protocol), com dois dispositivos não-IP incluídos para cada um.
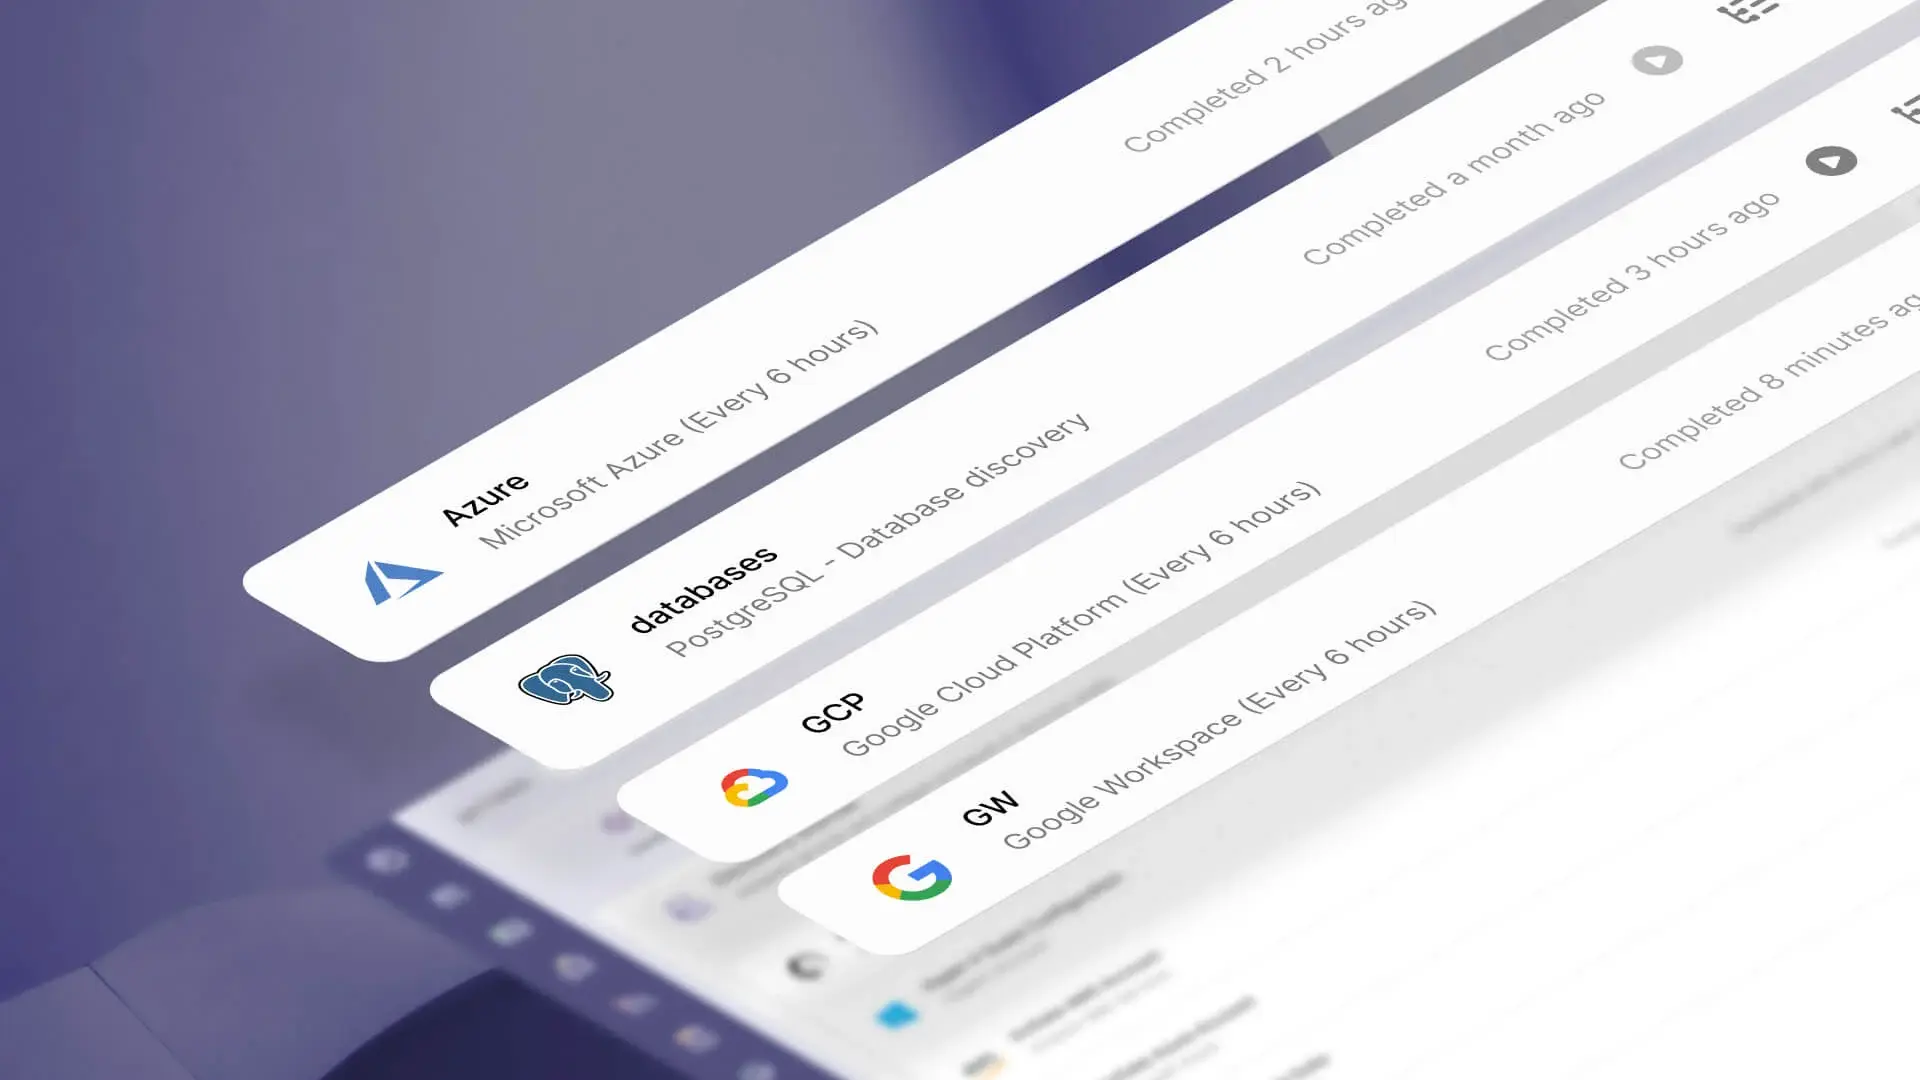
Para clientes do Google Workspace, ele se conecta ao Google como fonte de descoberta e importa Chromebooks e dispositivos móveis de forma programada, incluindo os celulares e tablets que fazem parte do Gerenciamento de Dispositivos Android. O Google continua gerenciando segurança e acesso, e o InvGate Asset Management acrescenta os registros de ciclo de vida, financeiros, de licenças e de auditoria que o Google Endpoint Management não guarda.
Veja o que essa combinação oferece à equipe de TI:
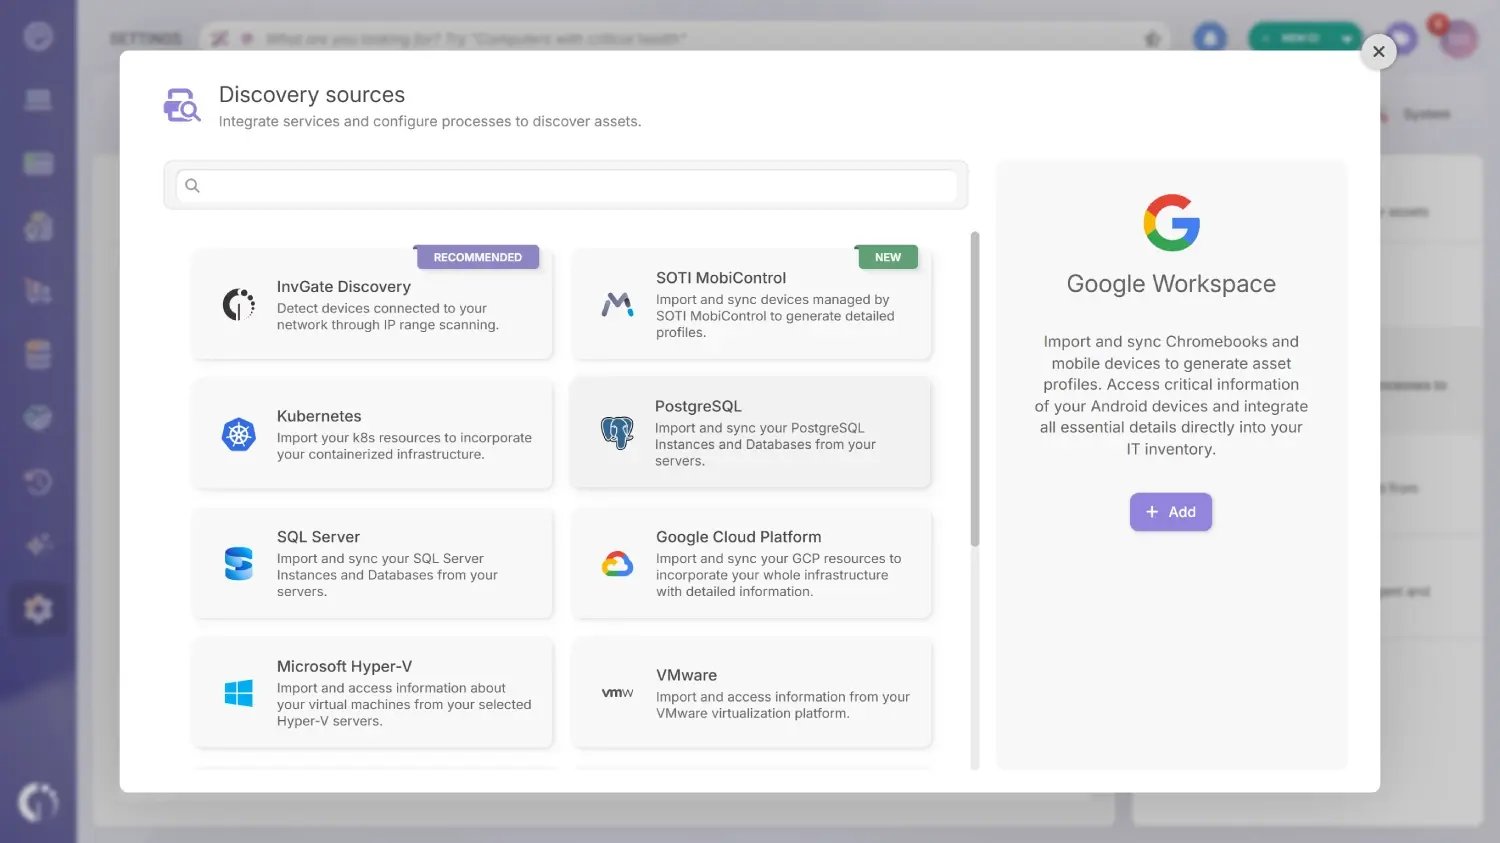
A configuração tem duas partes: criar as credenciais no Google Cloud e adicionar a fonte de descoberta no InvGate Asset Management. As duas exigem uma conta do Google com privilégios de administrador, então vale ter uma em mãos antes de começar.
No Google Cloud console (o console do Google Cloud), com uma conta de administrador do Google:
Depois, no InvGate Asset Management:
Cada Chromebook ou dispositivo móvel importado ganha seu próprio perfil de ativo no InvGate Asset Management. Nos dispositivos Android, a ficha inclui tipo de dispositivo, fabricante, modelo, tamanho da tela, número de série, armazenamento, memória RAM, endereço IPv4, CPU e status da bateria.
A partir daí, o dispositivo se comporta como qualquer outro ativo: pode ser atribuído, etiquetado, receber custo e garantia e entrar em auditorias. A lista de fontes de descoberta mostra o status e a data da última sincronização, o número de dispositivos encontrados e os logs de cada execução, para que a TI verifique a conexão sem abrir o Google.
O Google Endpoint Management cumpre bem o seu papel: protege os dispositivos que entram no Google Workspace e controla o que eles podem acessar. Seus registros param no que esse papel exige, então ciclo de vida, garantias, contratos, licenças, custos e todos os ativos que nunca são registrados ficam fora dele.
As equipes que só precisam de segurança de dispositivos podem ficar com o Google. Quando auditorias, o financeiro ou um parque misto entram em cena, o Google Endpoint Management funciona melhor como uma fonte de dados para uma ferramenta de ITAM que guarde a ficha completa.
Quer ver seus dispositivos do Google em um único inventário com todo o resto? Comece uma avaliação gratuita do InvGate Asset Management ou fale com a equipe de Vendas sobre o seu ambiente.
O Google Endpoint Management é o Gerenciamento de Dispositivos incluído no Admin console. O Google o descreve como uma forma de gerenciar os dispositivos da sua organização no mesmo console usado para a segurança, os serviços e as contas do Google Workspace, abrangendo dispositivos Android, iOS, Windows e ChromeOS.
O Google Endpoint Management está incluído no Google Workspace, então não tem preço separado. O nível de recursos depende da edição: Business Starter e Business Standard recebem o Fundamental, o Business Plus recebe o Advanced e os planos Enterprise recebem o Enterprise.
Os dois são ferramentas de Gerenciamento de Endpoints. A Microsoft descreve o Intune como um serviço em nuvem para registrar, configurar, proteger e atualizar dispositivos e distribuir apps, e afirma que a maioria das organizações o obtém por meio de um pacote do Microsoft 365. O Google Endpoint Management se encaixa em empresas construídas sobre o Google Workspace, e o InvGate Asset Management pode importar dispositivos de qualquer um dos dois, inclusive os que passam pelo Gerenciamento de Dispositivos com o Microsoft Intune.
Google MDM é uma forma abreviada comum de se referir à parte de MDM (Gerenciamento de Dispositivos Móveis) do Google Endpoint Management, também chamada de Google Workspace MDM ou MDM do Google Workspace. A própria documentação do Google usa o nome Google endpoint management, e ele abrange computadores e dispositivos ChromeOS, além de celulares e tablets.
G Suite era o nome anterior do Google Workspace, que o Google anunciou como sua nova marca em outubro de 2020. O Google Endpoint Management é o Gerenciamento de Dispositivos incluído no Google Workspace, com recursos que dependem da edição do Workspace.

