










O MDM (Mobile Device Management, ou Gerenciamento de Dispositivos Móveis) é a prática que permite à TI inscrever, configurar, proteger e monitorar os celulares, tablets e notebooks da empresa a partir de um console central.
Nos últimos anos, esses dispositivos não apenas se tornaram centrais para nossas vidas, mas também para nosso local de trabalho. Como tal, essa prática deve ser incluída em sua estratégia de ITAM (Gestão de Ativos de TI).
A seguir, você vai ver o que é MDM, o que o separa do MAM e do EMM, como ele funciona no Android e no iPhone, como implementar um MDM corporativo passo a passo e como esses dados se conectam ao inventário de TI da empresa.
O MDM (Mobile Device Management) é o conjunto de ferramentas e práticas que permite à TI gerenciar, a partir de um console central, os dispositivos móveis da empresa, como celulares, tablets e notebooks: inscrever os aparelhos, aplicar configurações e políticas de segurança, distribuir aplicativos, monitorar o status e bloquear ou apagar dados se um dispositivo for perdido ou roubado.
Ele vale tanto para os aparelhos da empresa quanto para os dispositivos pessoais inscritos em uma política de BYOD (Bring Your Own Device) e é uma parte da prática de ITAM, não um substituto dela.
Na prática, a Gestão de Dispositivos Móveis traz quatro benefícios: segurança consistente, com senha, criptografia e limpeza remota aplicadas por política em toda a frota; implantação mais rápida, porque os aparelhos chegam pré-configurados pela inscrição automatizada; visibilidade central do status, com versões do sistema operacional e conformidade em um só console; e distribuição controlada de aplicativos, que libera os aprovados e bloqueia os demais.
MDM, MAM e EMM aparecem juntos com frequência, mas cada sigla cobre uma parte diferente da Gestão de Dispositivos Móveis. Entender o que cada uma controla ajuda a escolher a ferramenta certa e evitar prometer mais do que a solução realmente cobre.
Na prática, o EMM é o guarda-chuva que engloba tanto o MDM quanto o MAM, então a pergunta não costuma ser qual escolher, mas qual nível de controle sua organização precisa hoje. A maioria das empresas começa pelo MDM e expande para MAM ou EMM à medida que a frota de dispositivos e o uso de aplicativos corporativos crescem.
Toda plataforma de MDM segue o mesmo modelo básico: um servidor de gerenciamento guarda as políticas e o inventário de dispositivos, e cada aparelho é inscrito nele para receber configurações e enviar informações de volta. O que muda entre as plataformas é como o sistema operacional expõe esse controle, e o Android e a Apple fazem isso de formas diferentes.
O MDM Android roda sobre o Android Enterprise, o framework que o Google incorporou ao sistema operacional. A decisão que define todo o resto é o modo de inscrição, porque ele determina quanto controle a TI tem e quanto do celular continua privado:
O Gerenciamento de Endpoints do Google, no console de administração do Google Workspace, cobre as frotas padrão; o Microsoft Intune cuida do Android em ambientes mistos; e o SOTI MobiControl alcança o hardware robusto que os outros dois não cobrem tão bem. A fragmentação é o ponto de atenção na prática: camadas dos fabricantes e versões antigas do sistema operacional fazem uma mesma política se comportar de forma diferente entre famílias de dispositivos, então vale testar por família em vez de supor que a frota é uniforme.
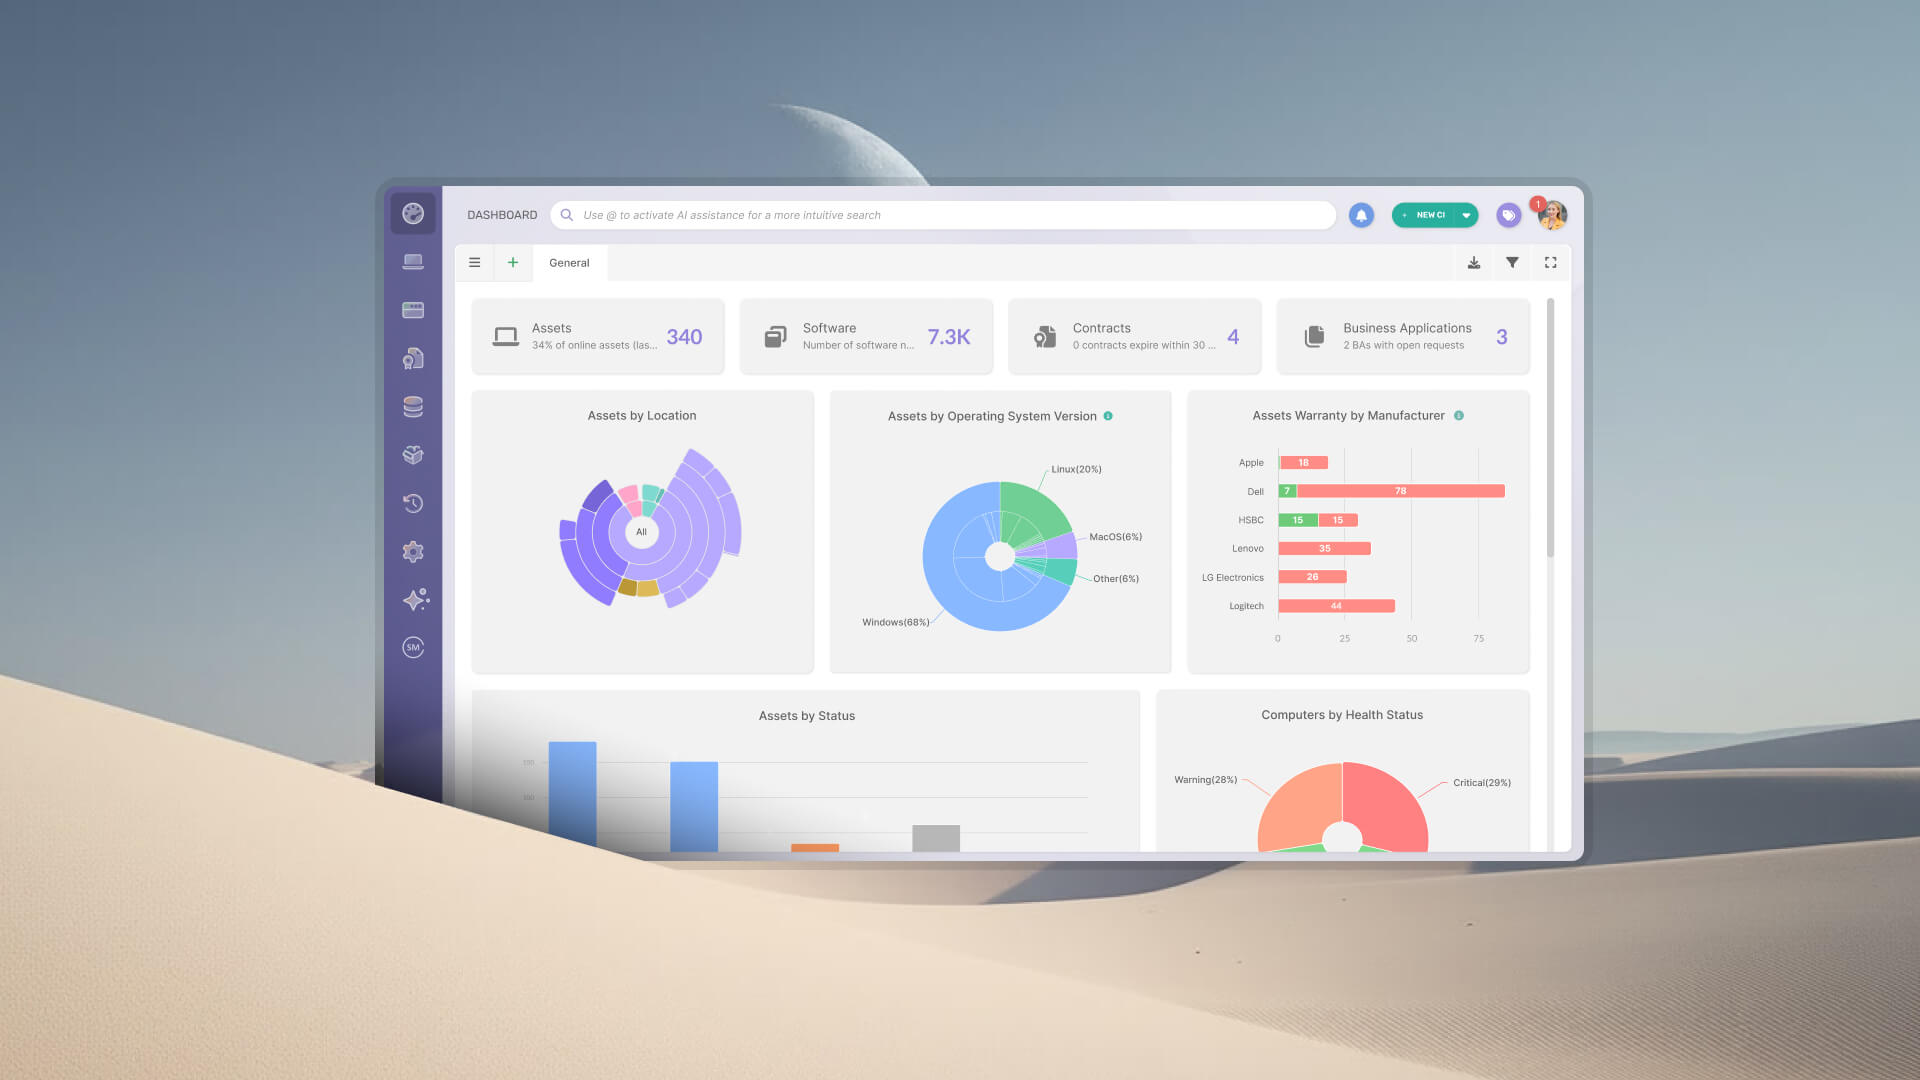
A Apple seguiu o caminho oposto: o protocolo de MDM vem integrado ao iOS, ao iPadOS e ao macOS, então nada é instalado no aparelho, e é a própria Apple que define o que cada plataforma pode fazer por meio dele. A camada organizacional é o Apple Business Manager (ou o Apple School Manager, na educação), onde os dispositivos comprados e as licenças de aplicativos são registrados e vinculados ao MDM. A partir daí, a forma de inscrição depende de quem é o dono do aparelho:
As configurações são distribuídas como perfis de configuração que cobrem senhas, Wi-Fi e VPN, restrições e certificados, e o Jamf Pro e o Jamf School são as plataformas mais usadas para isso. Vale lembrar que os limites da Apple sobre o que o MDM pode ler valem igualmente para todos os fornecedores: um recurso que falta no iOS costuma ser um limite da plataforma, e não uma falha da sua ferramenta.
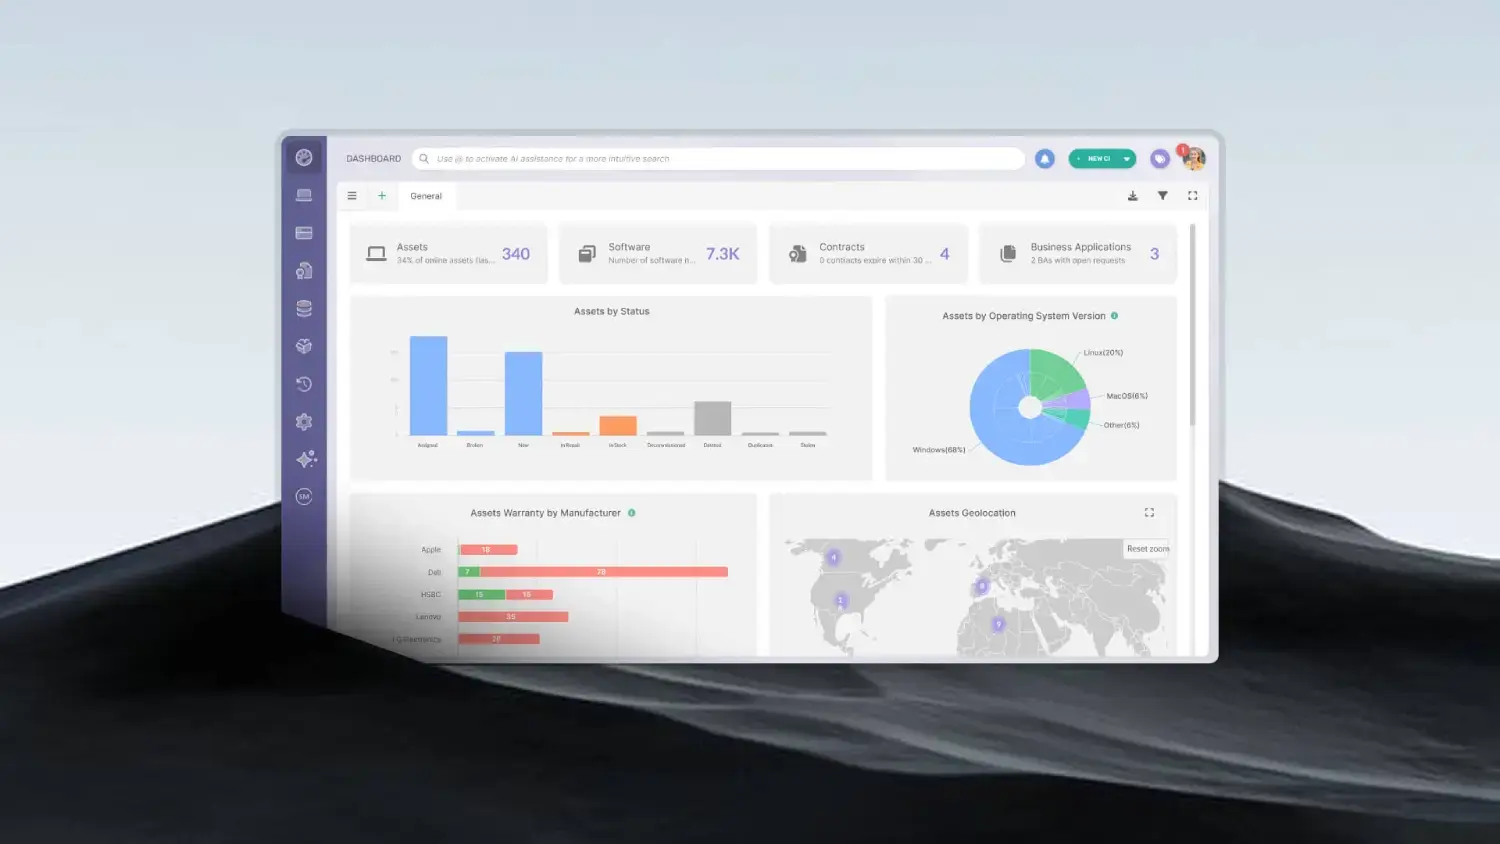
Implementar um MDM corporativo envolve mais do que instalar um agente nos dispositivos: exige política, planejamento e uma ferramenta adequada ao parque que a empresa já tem. Veja os passos principais para colocar uma estratégia de MDM em prática sem travar o trabalho de quem usa os aparelhos no dia a dia.
Uma estratégia de MDM só sustenta boas decisões de TI quando os dados dos dispositivos aparecem no mesmo inventário que notebooks, servidores e demais ativos, e não em um sistema isolado.
O InvGate Asset Management integra-se nativamente, em poucos passos e sem código, ao Microsoft Intune, ao Jamf e ao Google Endpoint Management, trazendo automaticamente para o inventário dados como modelo, sistema operacional e status do dispositivo.
Se sua empresa administra os celulares e tablets com o SOTI MobiControl, esses aparelhos também podem aparecer no inventário junto com o resto do parque de TI. Essa integração é voltada para dispositivos robustos e de uso em campo, como coletores de dados Zebra, tablets Android Enterprise e equipamentos Windows CE usados em operações de logística, saúde e varejo.
Uma vez sincronizados, os dispositivos móveis passam pelo mesmo ciclo de vida, contratos de garantia, dashboards e automações que o restante do inventário, sem depender de planilhas ou exportações manuais para manter os dados atualizados.
Com os dispositivos no inventário, todo recurso que um console de MDM não oferece passa a valer para esses registros:
Os dispositivos que nunca passaram por um MDM também entram no mesmo inventário, por cadastro direto, importação de CSV ou a partir de uma ordem de compra, e continuam precisos depois disso com etiquetas físicas com QR code e auditorias por escaneamento.
Quer ver como o InvGate Asset Management organiza os dispositivos móveis da sua empresa? Agende uma conversa com nossos especialistas ou solicite uma avaliação gratuita de 30 dias.
Para proteger os dados corporativos em celulares, tablets e notebooks, principalmente com BYOD e trabalho remoto. Sem esse controle, um único aparelho perdido ou roubado pode expor informações sensíveis.
O MDM controla o dispositivo inteiro, incluindo configurações, segurança e bloqueio remoto. O MAM cuida apenas dos aplicativos corporativos e dos dados que eles guardam.
Ferramentas como Microsoft Intune, Jamf e SOTI MobiControl alimentam o inventário automaticamente. No InvGate Asset Management, celulares e tablets ficam no mesmo painel que o restante dos ativos.
A compatibilidade com os sistemas operacionais e os tipos de aparelho da empresa, inclusive os robustos e de uso em campo. Antes da implantação completa, rode um piloto.
Sim. O MDM gerencia só a parte de trabalho do aparelho, com perfil de trabalho no Android ou inscrição de usuário no iPhone, e apaga os dados corporativos sem tocar no conteúdo pessoal.


