Uma auditoria de software é uma revisão formal de como uma organização usa e gerencia suas licenças de software. Na forma mais simples, ela verifica se o software que você executa é legal, está devidamente licenciado e atende a todos os requisitos de conformidade.
A maioria das equipes de TI só descobre em que situação está quando chega a carta de auditoria de um fornecedor e, a essa altura, as planilhas estão desatualizadas há meses. Este guia aborda os tipos de auditoria de software, o que dispara uma auditoria, o processo de auditoria de software e um checklist de 18 pontos para você fazer sua própria revisão antes.
O que é uma auditoria de software?
Uma auditoria de software é uma revisão estruturada do ambiente de software de uma organização para verificar se as aplicações estão devidamente licenciadas, seguras e alinhadas aos requisitos de conformidade. Normalmente, ela inclui fazer o inventário do software instalado, validar as licenças, comparar o uso com os direitos de uso adquiridos e identificar riscos, como aplicativos não autorizados ou versões desatualizadas. Este guia aborda o significado do termo em ITAM (Gestão de Ativos de TI); no desenvolvimento de software, o mesmo termo também designa uma revisão da qualidade ou da segurança do código-fonte.
Esse processo pode ser feito manualmente, com planilhas e checklists, mas a maioria das organizações recorre a ferramentas para automatizar a descoberta, os relatórios e as verificações de conformidade. As soluções modernas permitem até que as auditorias sejam executadas de forma periódica e automática, o que mantém a supervisão contínua entre as revisões dos fornecedores e as verificações anuais.
Por que fazer auditoria de software?
O principal motivo para fazer auditorias de software é garantir que sua organização cumpra todos os requisitos e, ao mesmo tempo, evite riscos e custos desnecessários. Cada instalação sem a licença correspondente e cada aplicação que ninguém aprovou é um passivo que cresce até que alguém o encontre.
Auditorias regulares colocam sua equipe no controle do ambiente de software. Multas, interrupções e shadow IT aparecem no seu cronograma, com tempo para corrigi-los antes que uma revisão externa os encontre. Essas revisões regulares trazem seis benefícios:
- Garantir a conformidade: verificar se todo o software está alinhado aos contratos com fornecedores, às políticas internas e às regulamentações do setor.
- Reduzir o risco financeiro: evitar penalidades, multas ou true-ups (pagamentos de ajuste pelas licenças usadas além do contratado) caros e inesperados durante auditorias externas.
- Otimizar o uso de licenças: encontrar licenças subutilizadas ou sem uso e reaproveitá-las com a recuperação de licenças (license harvesting).
- Reforçar a segurança: detectar aplicações não autorizadas ou desatualizadas que possam expor vulnerabilidades.
- Melhorar a governança: manter uma cadeia de custódia clara e relatórios que apoiem a governança de TI e a tomada de decisões.
- Aumentar a eficiência: automatizar as tarefas repetitivas da auditoria, economizando tempo e reduzindo erros humanos.
Tipos de auditoria de software
Nem toda auditoria de software é igual. Dependendo de quem a realiza e por quê, o escopo e o foco podem variar e conhecer a diferença ajuda as organizações a se preparar adequadamente e evitar surpresas.
A tabela abaixo resume os principais tipos, quem realiza cada um e quando faz sentido:
As auditorias internas e independentes são as que você mesmo agenda. As outras três vêm de fora e o quanto seus dados estão preparados define quanto elas vão custar.
Auditoria hard x Auditoria soft
Uma auditoria hard é a revisão formal que um fabricante inicia com base na cláusula de auditoria do seu contrato de licença. Ela é vinculante, segue o prazo de notificação definido no contrato e suas conclusões se transformam em faturas de true-up ou em penalidades. Uma auditoria soft, muitas vezes chamada de revisão ou avaliação de licenças, pede que você compartilhe dados de implantação voluntariamente; a Microsoft, por exemplo, oferece avaliações de Software Asset Management por meio de seus parceiros.
Uma auditoria soft pode ser recusada ou ter o escopo delimitado, então, antes de aceitar uma, verifique quais dados você vai compartilhar e se a revisão está ligada a uma renovação ou a uma proposta comercial. Uma notificação de auditoria hard pede outra estratégia: reunir as comprovações de direito de uso, conciliar as instalações com elas e corrigir as lacunas antes da chegada dos auditores, as etapas centrais de uma auditoria de licenças de software.
O que dispara uma auditoria de software?
Uma auditoria de software pode ser disparada por vários fatores, alguns sob seu controle e outros impostos por terceiros. Entender esses gatilhos ajuda as organizações a antecipar auditorias e a construir uma defesa sólida para auditorias de software:
- Suspeita ou sinais de alerta do fornecedor: os fornecedores de software podem iniciar uma auditoria se detectarem atividade incomum de licenças, padrões de uso que não correspondem aos direitos adquiridos ou se suspeitarem de implantações sem licença.
- Obrigações contratuais: muitos contratos de licença concedem explicitamente aos fornecedores o direito de realizar auditorias periódicas, o que significa que uma auditoria pode ser agendada mesmo sem suspeita.
- Requisitos regulatórios: em setores como saúde, finanças ou governo, os marcos de conformidade (por exemplo, GDPR, LGPD, HIPAA ou SOX) podem disparar auditorias para garantir que o uso do software atenda aos padrões do setor.
- Fusões e aquisições: durante a due diligence, as empresas compradoras costumam realizar auditorias de software para confirmar a conformidade e evitar herdar riscos.
- Governança interna: as organizações podem iniciar suas próprias auditorias como parte das práticas de Gestão de Ativos de TI, seja em um cronograma definido, seja como preparação para uma possível auditoria de fornecedor ou regulatória.
- Incidentes de segurança: uma violação de dados ou a descoberta de software não autorizado pode motivar uma auditoria direcionada para identificar vulnerabilidades e confirmar a conformidade.
- Histórico ruim de conformidade: se uma empresa já foi reprovada em auditorias ou teve dificuldades com a conformidade de software, os fornecedores tendem a auditá-la novamente para verificar as ações corretivas.
- Denúncias de terceiros: a BSA, The Software Alliance, mantém um formulário público para denunciar o uso de software sem licença, e essas denúncias são uma das formas pelas quais os fabricantes ficam sabendo de suspeitas de sublicenciamento.
Vários desses gatilhos estão fora do seu controle. O que você controla é o quanto seus dados de software estão atualizados quando um deles chega.
Como fazer uma auditoria de software: o processo
Uma auditoria de software está intimamente relacionada a qualquer outra auditoria de TI, mas com um escopo mais restrito. As auditorias de TI avaliam todo o cenário tecnológico, de sistemas e redes a dados e controles, enquanto uma auditoria de software se concentra especificamente nas aplicações e no objetivo de mantê-las licenciadas, em conformidade e livres de riscos desnecessários.
O processo de auditoria de software segue uma série de etapas estruturadas, muitas das quais espelham as de uma auditoria de TI:
- Planejamento: definir o escopo, os objetivos e os recursos da auditoria.
- Inventário e coleta de dados: identificar todas as aplicações instaladas no seu ambiente.
- Revisão de licenças e de conformidade: comparar o uso real com os direitos de uso, os contratos e os requisitos de conformidade para estabelecer sua posição efetiva de licenças.
- Avaliação de riscos: sinalizar software não autorizado ou desatualizado e avaliar seu impacto.
- Testes e validação: verificar as conclusões por meio de revisão de documentos, entrevistas e ferramentas de auditoria.
- Análise e avaliação: consolidar os resultados para identificar lacunas, redundâncias ou problemas de conformidade.
- Relatório: produzir um relatório de auditoria de software com conclusões, riscos e recomendações.
- Acompanhamento: implementar ações corretivas e definir controles para manter a conformidade contínua.
As etapas 2 e 3 são as que mais tomam tempo em uma auditoria manual, porque dependem de dados espalhados entre dispositivos, contratos e notas fiscais. Também são as primeiras etapas que uma ferramenta de auditoria de software automatiza.
Checklist de auditoria de software em 18 pontos
O processo acima descreve as etapas de uma auditoria de software. Este checklist de auditoria de software as divide em 18 itens que você pode marcar à medida que avança, agrupados em seis fases, para confirmar que cada software do seu ambiente está devidamente licenciado, em conformidade e seguro.
1. Planejamento
- Definir o escopo da auditoria (sistemas, departamentos ou fornecedores).
- Estabelecer objetivos claros (conformidade, otimização de custos, redução de riscos).
- Atribuir responsabilidades e reunir a equipe de auditoria certa.
2. Coleta de dados
- Usar ferramentas de descoberta para criar um inventário completo de software.
- Reunir registros de compra, contratos de licença e direitos de uso.
- Documentar versões de software, instalações e dados de uso.
3. Revisão de conformidade
- Comparar o software instalado com as licenças e os direitos de uso.
- Verificar o alinhamento com os contratos com fornecedores, as políticas internas e as regulamentações do setor.
- Identificar aplicações não autorizadas ou de shadow IT.
4. Avaliação de riscos e de uso
- Sinalizar software desatualizado ou sem suporte que possa introduzir vulnerabilidades.
- Analisar o uso para identificar licenças subutilizadas ou sem uso.
- Avaliar os possíveis riscos financeiros e de segurança.
5. Verificação e relatório
- Cruzar os dados e entrevistar as principais partes interessadas, se necessário.
- Preparar um relatório de auditoria de software que resuma lacunas, riscos e recomendações.
- Compartilhar as conclusões com a liderança e as partes interessadas.
6. Correção e acompanhamento
- Tomar ações corretivas para resolver as lacunas de conformidade.
- Atualizar as políticas e os controles internos.
- Estabelecer auditorias periódicas e automatizadas com uma ferramenta de auditoria de software para manter a conformidade contínua.
Como adaptar nosso checklist de auditoria de TI para uma auditoria de software
Uma auditoria de software costuma ser uma parte de uma auditoria de TI mais ampla, por isso também oferecemos um checklist de auditoria de TI para download que cobre todo o ambiente. Ele traz um checklist de processo em cinco etapas, com espaço para as pessoas envolvidas e um prazo em cada item, e um checklist de perguntas em 15 áreas, da segurança de rede à recuperação de desastres.
Para uma auditoria de software, use o checklist de processo como seu calendário e mantenha as áreas de perguntas que envolvem software:
- Segurança de aplicações.
- Gerenciamento de Patches de Sistema.
- Conformidade.
- Gerenciamento de Fornecedores.
- Gestão de Ativos.
- Segurança em nuvem.
O material para download não inclui itens de licenças, então acrescente os pontos de conformidade e de uso do checklist de 18 pontos acima. O resultado é um único documento de trabalho que cobre o lado do software em profundidade e ainda se encaixa em uma auditoria de TI mais ampla.
Exemplos de auditoria de software
Às vezes as definições parecem abstratas, então vamos levar o tema para a prática com alguns exemplos reais de auditorias de software. Estes cenários mostram as diferentes situações em que as auditorias acontecem e o que elas costumam revelar:
- Verificação interna de conformidade de licenças: a equipe de Gestão de Ativos de TI de uma organização realiza uma auditoria de software interna com uma ferramenta de descoberta para confirmar que todas as licenças do Microsoft 365 estão atribuídas corretamente e que não há cópias não aprovadas instaladas.
- Auditoria iniciada pelo fornecedor: a Oracle inicia uma auditoria de software externa depois de notar padrões de uso incomuns no ambiente de banco de dados de um cliente. A auditoria revela várias implantações sublicenciadas que exigem um true-up caro.
- Auditoria soft do fornecedor: um fabricante oferece uma revisão gratuita de licenças antes de uma renovação. Os dados que a empresa compartilha acabam sustentando uma proposta para migrar para um plano de assinatura maior.
- Auditoria regulatória na saúde: um hospital passa por uma auditoria de software como parte de uma verificação mais ampla de conformidade com a HIPAA. Os auditores revisam todas as aplicações que tratam dados de pacientes para garantir que estejam licenciadas, atualizadas e devidamente protegidas.
- Due diligence em fusões e aquisições: durante uma aquisição, a compradora realiza uma auditoria de software nos sistemas da empresa adquirida. O processo revela várias aplicações de shadow IT sem as licenças adequadas, que são sinalizadas como riscos financeiros e jurídicos.
- Auditoria motivada por segurança: depois de um incidente de ransomware, uma empresa de serviços financeiros realiza uma auditoria de software interna urgente para detectar aplicações desatualizadas ou sem suporte que possam ter sido a porta de entrada dos atacantes.
Em todos os casos, o custo da auditoria depende de quanto dos dados já estava coletado quando ela começou. As equipes com um inventário atualizado vão direto às conclusões e pulam a etapa de reconstruí-lo.
Ferramentas de auditoria de software: o que avaliar
As ferramentas de auditoria de software substituem as planilhas que tornam as auditorias manuais lentas e propensas a erros. Seja qual for a ferramenta, ela deve cobrir quatro tarefas:
- Inventário automático: detectar o software instalado em cada dispositivo e manter a lista atualizada sem importações manuais.
- Instalações versus licenças: cruzar o que está instalado com o que os contratos permitem e mostrar a diferença em unidades e em custo.
- Políticas de autorização: classificar o software como permitido ou proibido e sinalizar as instalações que violam as regras.
- Relatórios prontos para auditores: gerar as evidências que um auditor pede sem precisar reconstruí-las a cada revisão.
A maioria dos softwares de Gestão de Ativos de TI cobre parte dessas tarefas, e os softwares de auditoria de TI variam na profundidade com que cada plataforma as cobre. Verificar essas quatro tarefas durante uma avaliação gratuita é a forma mais rápida de diferenciar as opções.
InvGate Asset Management como ferramenta de auditoria de software
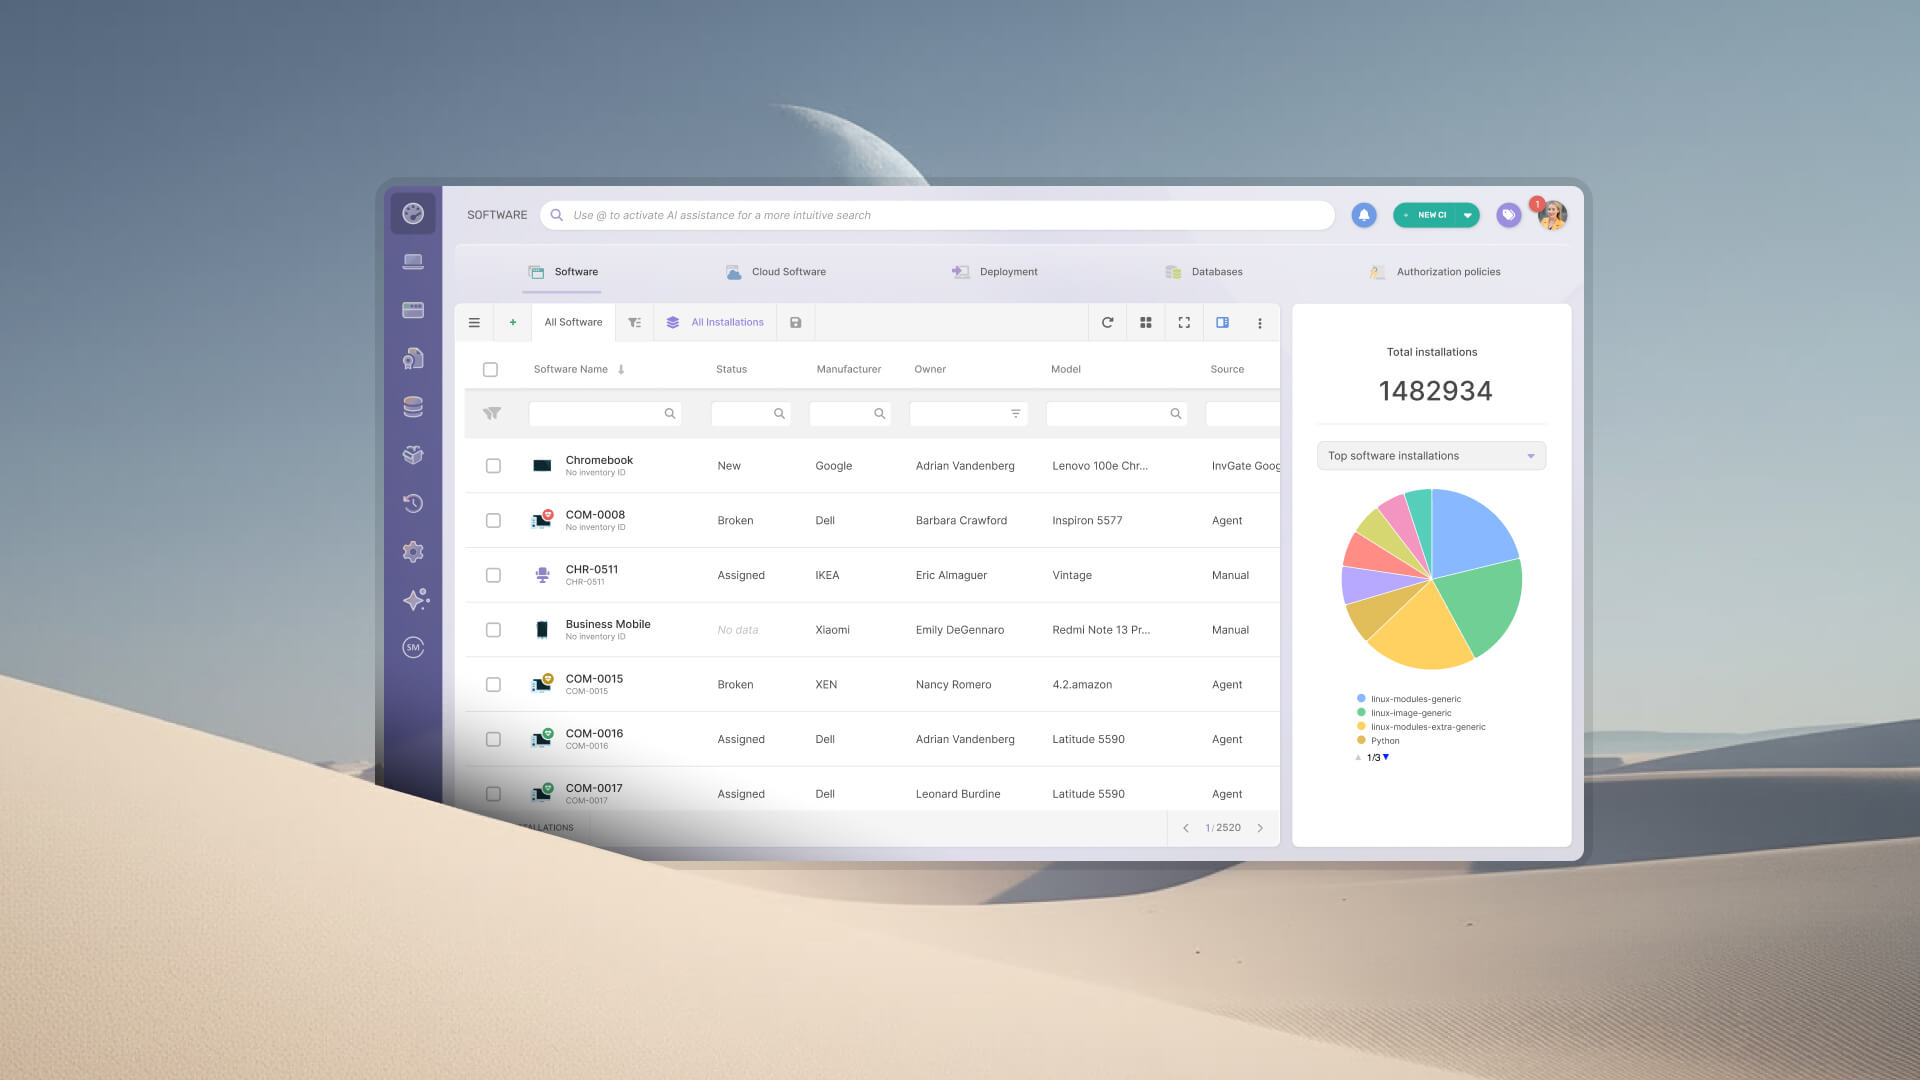
O InvGate Asset Management reúne ativos de hardware, software e nuvem em uma única interface, com automações no-code e a opção de implantação em nuvem ou on-premises.
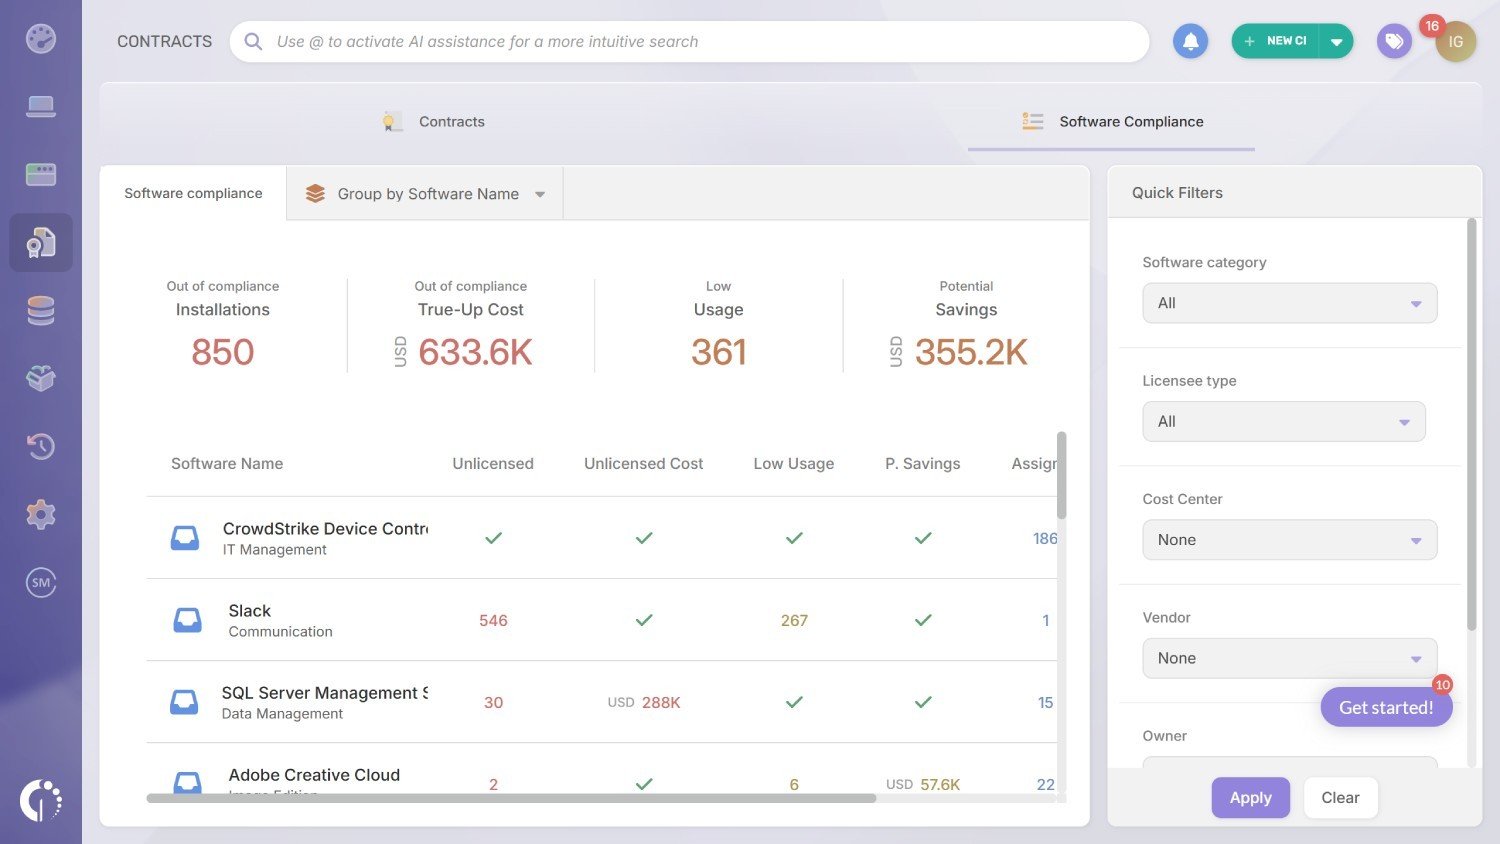
Em uma auditoria de software, a plataforma mantém os dois lados da comparação no mesmo lugar. Os direitos de uso ficam nos registros de contratos, o agente da InvGate coleta as instalações e o uso de cada dispositivo e o Software Compliance confronta um com o outro, de modo que os dados já estão reunidos quando um fornecedor os solicita.
Funcionalidades do InvGate Asset Management para auditorias de software
Estas são as funcionalidades que cobrem cada etapa da auditoria, do inventário ao relatório que você entrega:
- Inventário e medição de uso de software: o agente registra o software instalado em cada dispositivo, com sua versão, e o Software Metering (Medição de Software) acompanha com que frequência cada aplicação é usada.
- Contratos de software e atribuição de licenças: registre o que você comprou em cada contrato de software e atribua cada licença ao seu licenciado, para que os direitos de uso fiquem ao lado das instalações que cobrem.
- Software Compliance: em Contratos > Conformidade de Software, veja as instalações fora de conformidade, o custo de true-up das instalações fora de conformidade, o baixo uso e a economia potencial, com filtros por categoria de software, tipo de licenciado, centro de custo ou fornecedor.
- Políticas de autorização: classifique os títulos como Permitido, Em revisão ou Proibido e sinalize as instalações que violam a política (planos Professional e Enterprise). Remova-as com a ação Desinstalar software ou com uma automação agendada.
- Relatórios, dashboards e Smart Recommendations: agende relatórios e crie dashboards para os auditores, enquanto as Smart Recommendations (Recomendações Inteligentes) sinalizam problemas, como licenças não atribuídas, junto com a ação para corrigi-los.
Quer simplificar sua próxima auditoria de software? Comece sua avaliação gratuita de 30 dias do InvGate Asset Management ou fale com a equipe de Vendas para ver como ele se encaixa no seu ambiente.
É preciso ter certificação para fazer auditoria de software?
Quando se trata de auditorias de software, não existe uma certificação única e universal exigida para realizá-las. Equipes internas de TI, consultores ou representantes de fornecedores podem conduzir auditorias sem precisar ser auditores licenciados.
No entanto, há certificações de Gestão de Ativos de TI e marcos que trazem credibilidade e estrutura. Estas são as mais ligadas a auditorias de software:
- Certificações de SAM: a IAITAM (International Association of IT Asset Managers) oferece as certificações CSAM (Certified Software Asset Manager) e CITAM (Certified IT Asset Manager), que desenvolvem conhecimentos em gestão do ciclo de vida do software e em preparação para auditorias.
- Normas ISO/IEC: a ISO/IEC 19770-1:2017 define os requisitos para um sistema de Gestão de Ativos de TI, e as organizações se alinham a ela para demonstrar a maturidade da sua prática de SAM.
- Certificações de auditoria e conformidade: a ISACA oferece as credenciais CISA (Certified Information Systems Auditor) e CRISC (Certified in Risk and Information Systems Control), que costumam ser obtidas por profissionais que conduzem auditorias regulatórias ou de TI que incluem software.
Você precisa delas?
Se uma certificação importa ou não depende de quem conduz a auditoria. Veja como isso funciona em cada caso:
- Para auditorias internas: nenhuma certificação é exigida, mas uma equipe treinada ou profissionais certificados em SAM tornam o processo mais confiável.
- Para auditorias externas ou de fornecedores: os fornecedores as realizam com seus próprios auditores e as organizações auditadas não precisam de certificação.
- Para consultores e terceiros: as certificações agregam credibilidade, especialmente quando eles oferecem serviços de auditoria a clientes.
Em resumo, as certificações fortalecem um programa de SAM, e nenhuma delas é obrigatória para conduzir uma auditoria de software. O que uma auditoria exige de fato são dados precisos e um processo repetível.
Conclusão
Uma auditoria de software mostra se o software que você executa corresponde ao que você tem direito de usar e se ele está autorizado e com suporte. Conhecer a diferença entre auditorias internas, hard e soft ajuda a decidir quais agendar, quais negociar e para quais se preparar.
As equipes que passam pelas auditorias com tranquilidade são as que as realizam antes que alguém peça. Com um processo claro, um checklist de 18 pontos e uma ferramenta que mantém o inventário e os contratos conectados, a próxima auditoria de software vira uma revisão de rotina.
Perguntas frequentes
Estas são as perguntas mais frequentes quando as equipes preparam sua primeira auditoria de software. Cada resposta resume o que as seções acima detalham.
O que é uma auditoria de software?
Uma auditoria de software é uma revisão formal que verifica se o software que uma organização executa está devidamente licenciado, autorizado e com suporte. Ela pode ser realizada internamente ou solicitada por um fornecedor, um órgão regulador ou um auditor independente.
Com que frequência se deve auditar o software?
A maioria das organizações faz uma auditoria de software interna pelo menos uma vez por ano e revisa com mais frequência os fabricantes de maior risco, por exemplo, antes de cada renovação. Com inventário e acompanhamento de conformidade automatizados, a revisão pode ser mensal ou trimestral, com pouco esforço extra.
O que acontece se você for reprovado em uma auditoria de software?
Ser reprovado em uma auditoria de software de um fornecedor geralmente significa comprar as licenças que faltam e pagar a manutenção retroativa ou as penalidades que o contrato permitir. As conclusões de uma auditoria interna não geram penalidade, já que dão à equipe uma lista de lacunas para corrigir antes de uma revisão externa.
Quem realiza uma auditoria de software?
As auditorias internas são conduzidas pela equipe de TI, de ITAM ou de SAM, às vezes com o apoio das áreas financeira e jurídica. As auditorias externas são conduzidas pelo fabricante do software, por uma empresa de auditoria indicada por ele, por um órgão regulador ou por um terceiro independente contratado pela organização.