



Uma auditoria de licença de software é uma análise formal de como uma organização usa seu software para garantir que ele esteja alinhado com os termos de seus contratos de licenciamento. Simplificando, ela compara o que a empresa tem direito de usar (suas licenças adquiridas) com o que está realmente usando.
E essa não é uma situação rara. As auditorias de software estão se tornando mais frequentes a cada ano. De fato, 62% das empresas foram auditadas por um grande fornecedor de software em 2024, um aumento acentuado em relação aos 40% do ano anterior (Unisphere Research).
Com os fornecedores reforçando os controles e os ambientes digitais se tornando mais complexos, manter a conformidade tornou-se uma parte essencial do Gestão de Ativos de TI.
Uma auditoria de licenças de software pode ser acionada por vários fatores, a maioria deles ligada ao monitoramento do fornecedor ou a preocupações com conformidade. Entender esses gatilhos ajuda a saber o que observar e a se preparar com antecedência.
Os motivos mais comuns para uma auditoria de licenciamento incluem:
Depois que a auditoria é anunciada, o fornecedor ou o auditor envia uma solicitação de dados, e ela quase sempre é mais ampla do que as equipes esperam. A solicitação cobre as duas metades da equação, os direitos de uso que você comprou e as implantações que você mantém em funcionamento, e cada metade precisa ser sustentada por evidência, não pelo seu próprio resumo.
Uma solicitação de dados típica em uma auditoria de software cobre o seguinte:
O que um fornecedor pode exigir está definido na cláusula de auditoria do contrato que você assinou e essas cláusulas variam muito mais do que a maioria das equipes imagina. Prazos de aviso prévio, quem paga pelo processo e até onde um auditor pode chegar dentro dos seus sistemas são termos negociados que mudam de um contrato para outro.
Três dos contratos mais comuns funcionam assim:
Dois detalhes merecem leitura atenta, e os dois trabalham a seu favor. O prazo de aviso prévio e o prazo final de pagamento costumam ser os únicos limites rígidos de todo o processo, o que deixa o cronograma de início bem mais negociável do que o primeiro e-mail do auditor sugere. E o nível de acesso que uma cláusula concede é mais restrito do que o que costuma ser solicitado: acesso visual a uma tela está muito longe de acesso administrativo a um servidor.
Embora as auditorias de software sejam normalmente conduzidas por fornecedores ou auditores externos, as organizações podem (e devem) adotar uma abordagem proativa por meio de autoauditorias.
Ao revisar regularmente o uso de suas próprias licenças, as empresas podem ficar à frente dos problemas de conformidade e evitar surpresas de última hora. Aqui estão alguns dos principais benefícios de realizar uma autoauditoria:
A realização de uma auditoria de licença de software pode parecer intimidadora, mas não precisa ser. Embora possa ser feita manualmente (especialmente em ambientes menores), o uso de uma ferramenta de auditoria de licenças de software é agora a maneira mais inteligente de automatizar tarefas repetitivas, reduzir erros humanos e economizar tempo.
Se estiver se preparando para uma auditoria externa ou apenas fazendo uma autoverificação proativa, veja a seguir como fazer isso.
Comece determinando exatamente o que a auditoria abrangerá. Você está se concentrando em departamentos específicos, aplicativos em nuvem ou em todo o seu ambiente de software? A definição clara do escopo ajuda a manter as coisas organizadas e evita que o processo se torne desgastante.
Liste todos os softwares instalados em sua organização. Isso inclui aplicativos de desktop, serviços baseados em nuvem e qualquer coisa usada em ambientes de produção, teste ou desenvolvimento. Não se esqueça de incluir detalhes como números de versão, número de dispositivos e tipos de licença.
Esse inventário só se mantém confiável quando existe um método para controlar as licenças de software de forma contínua e não apenas na semana da auditoria.
Agora é hora de comparar o que está instalado com o que você realmente tem direito de usar. Isso significa coletar contratos de licença, registros de compra, faturas e contratos de renovação. Ter tudo isso em um só lugar facilita muito as próximas etapas.
Esse é o ponto central da auditoria. Analise o número de usuários ou instalações que cada licença cobre e compare-o com o seu uso real. Quaisquer lacunas (como usar mais licenças do que você possui ou licenças instaladas, mas nunca usadas) devem ser sinalizadas.
Depois de identificar as inconsistências, tome providências. Isso pode significar a desinstalação de software não utilizado, a compra de licenças adicionais ou a revisão de como determinadas ferramentas são implementadas. Se você estiver usando excessivamente um determinado produto, talvez seja hora de renegociar seu contrato ou mudar para um modelo de licença diferente.
Crie um relatório simples que descreva suas descobertas, as medidas tomadas e seu status atual de conformidade. Esse relatório é incrivelmente útil se você enfrentar uma auditoria de fornecedor e é um ponto de referência sólido para auditorias futuras e planejamento de orçamento.
Trate as auditorias de licenças como parte das rotinas de boas práticas de TI. A execução regular de uma autoauditoria ajuda a evitar surpresas, a manter os custos sob controle e a estar preparado para tudo o que os fornecedores lhe oferecerem.
Como corrigir lacunas de conformidade antes da auditoria
Toda lacuna revelada pela comparação entre direitos de uso e instalações tem exatamente três soluções e elas custam valores muito diferentes. Trabalhar nessa ordem mantém a alternativa cara como último recurso, em vez de padrão.
Siga esta sequência:
Quando a diferença chega até o fornecedor, a conta costuma ter mais de um componente, e as equipes normalmente orçam apenas o primeiro. Separar as partes torna a exposição muito mais fácil de estimar com antecedência.
Três cobranças podem se aplicar ao mesmo tempo:
O auditor não define o número final. Os achados de conformidade voltam ao fornecedor para uma conversa comercial, e é nela que renovações, upgrades e compromissos plurianuais entram na negociação do valor devido.
Boas práticas de auditoria de licenças de software
Depois de passar pelo processo de auditoria, a próxima etapa é incorporar alguns bons hábitos em suas operações. Essas boas práticas recomendadas o ajudarão a manter a conformidade, reduzir os custos desnecessários e estar totalmente preparado para qualquer auditoria de fornecedor que surgir em seu caminho.
Seus dados de licença são tão bons quanto o seu inventário. Certifique-se de que a sua lista de softwares instalados e de usuários ativos seja atualizada regularmente para refletir novas implementações, desinstalações e mudanças de função em toda a organização.
Um programa estruturado de Gestão de Ativos de software mantém esse inventário vivo entre um ciclo de auditoria e outro.
Evite permitir que cada equipe ou departamento gerencie suas próprias licenças em silos. A centralização das compras de software e do rastreamento de licenças ajuda a obter visibilidade, reduzir a duplicação e garantir a conformidade consistente em toda a empresa.
Não confie em suposições. Os termos de licenciamento podem variar drasticamente entre os fornecedores (até mesmo entre as versões do mesmo produto). Leia sempre as letras miúdas, especialmente quando se trata de virtualização, definições de usuário e políticas de atualização.
Não espere que um fornecedor bata em sua porta. A execução de auditorias internas a cada trimestre ou duas vezes por ano ajuda a detectar problemas antecipadamente, otimizar o uso e criar uma trilha de auditoria clara caso você venha a ser formalmente auditado.
Embora você possa gerenciar as licenças de software manualmente, é muito mais eficiente usar uma ferramenta dedicada de auditoria de licenças de software.
Melhor ainda? Uma solução completa de Gestão de Ativos de TI (ITAM), como a InvGate Asset Management, permite que você gerencie não apenas as licenças, mas toda a sua infraestrutura de TI. Com rastreamento automatizado, insights de conformidade e relatórios centralizados, você pode lidar com as auditorias com confiança e melhorar a visibilidade geral da TI ao mesmo tempo.
O software de auditoria de licenças de software é uma ferramenta desenvolvida para ajudar as organizações a rastrear, gerenciar e manter a conformidade com suas licenças de software. Em vez de verificar manualmente o que está instalado e compará-lo com o que foi adquirido, esse tipo de ferramenta automatiza o processo e mantém tudo organizado em um só lugar.
A solução certa deve tornar as auditorias mais rápidas, tranquilas e menos estressantes. E, o que é mais importante, ela deve ajudá-lo a evitar problemas de conformidade antes que eles aconteçam.
Se você quiser dar um passo adiante, uma plataforma ITAM como a InvGate Asset Management pode lhe oferecer tudo isso (e muito mais). Ela foi projetada para ajudá-lo a gerenciar todo o seu ambiente de TI, não apenas as licenças, para que você possa manter a conformidade, reduzir o desperdício e fazer um planejamento mais inteligente em todos os aspectos.
Como usar o InvGate Asset Management na auditoria de licenças
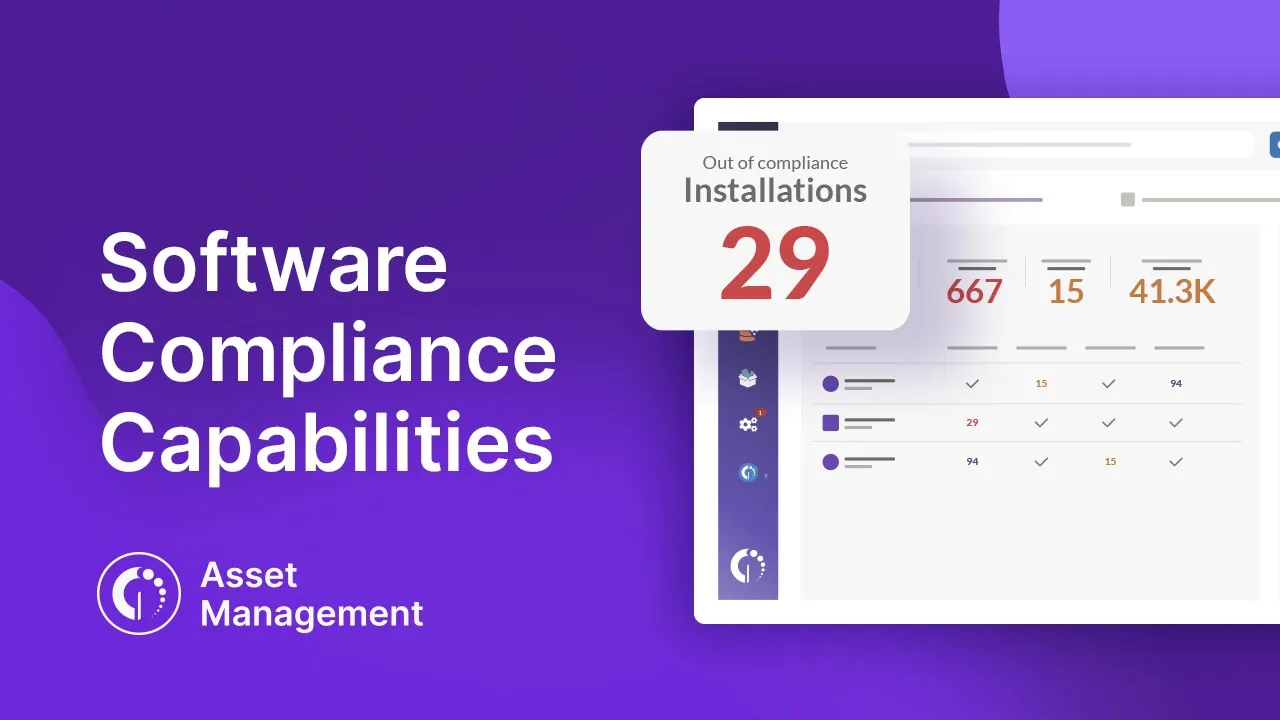
O InvGate Asset Management é uma plataforma no-code de Gestão de Ativos de TI que descobre o que você tem, acompanha como cada item é usado e mantém contratos, custos e documentação anexados aos mesmos registros. Ele foi feito para ser configurado pelas próprias equipes que o operam, com preços transparentes, automações e a opção de implantação em nuvem ou on-premises.
Para uma auditoria de licenças de software, isso significa que as duas metades da comparação ficam em um único sistema. Os direitos de uso vêm dos registros de contrato, o consumo é coletado pelo Agent do InvGate Asset Management, e a plataforma cruza um com o outro sem que ninguém precise montar uma planilha antes.
Estes são os recursos que sustentam a maior parte do trabalho durante uma auditoria:
O que você entrega ao auditor
Comparado com a lista de solicitações descrita acima, estes são os documentos que a plataforma gera diretamente:
Com essas saídas reunidas em um só lugar, preparar-se para uma auditoria de licenças de software vira uma tarefa de relatórios que leva horas, em vez de semanas de trabalho em planilha. Você pode começar uma avaliação gratuita de 30 dias para rodar a comparação no seu próprio ambiente.
Uma auditoria de licenças de software é muito mais fácil de atravessar quando você já a fez em si mesmo: o trabalho é idêntico nos dois casos, reunir direitos de uso, medir implantações e comparar os dois, e a única diferença real é quem define o prazo e quem precifica a lacuna. Mantenha os documentos anexados aos ativos e contratos a que pertencem, faça a comparação em uma cadência definida e resolva o que ela encontrar enquanto as opções ainda são baratas. Se quiser ver como o InvGate Asset Management se encaixa no seu cenário de licenciamento, fale com a nossa equipe de Vendas.
Algumas perguntas aparecem em quase toda conversa sobre auditorias de licenças de software. As respostas curtas estão abaixo, e o detalhe por trás delas está nas seções acima.
Uma vez por ano é o mínimo, e a maioria das equipes maduras vai além. No estudo da Azul e do ITAM Forum, 81% dos profissionais de Gestão de Ativos de TI e Software Asset Management entrevistados relataram realizar auditorias de licenciamento pelo menos duas vezes por ano. Vincule a cadência ao seu calendário de renovações, para que cada verificação aconteça com tempo hábil de agir sobre o que ela encontrar.
Você compra as licenças que faltavam e, dependendo do contrato, pode também dever uma sobretaxa e suporte retroativo referente ao período em que o software rodou sem licença. Os termos da Microsoft precificam as licenças faltantes a 125% quando o uso sem licença chega a 5% do uso total, e os da IBM cobrem subscrição e suporte sobre o excedente por até dois anos. O valor final é comercial, ou seja, negociado com o fornecedor e não definido pelo auditor.
Dentro dos limites da cláusula de auditoria que você assinou, sim, e esses limites variam de fornecedor para fornecedor. O Microsoft Customer Agreement concede acesso visual aos sistemas que executam seus produtos, enquanto o Oracle Master Agreement vai além e prevê a execução das ferramentas de medição da própria Oracle nos seus servidores. Leia a cláusula antes de concordar com qualquer coisa proposta por um auditor, porque o escopo do pedido costuma ser mais amplo do que o contrato exige.
É o exercício de comparar tudo o que você tem direito de usar com tudo o que realmente está implantado, produto por produto. Os direitos de uso vêm de contratos, ordens de compra e faturas, e as implantações vêm dos dados de descoberta e de uso. O resultado é o seu ELP (Effective License Position), que é também o documento que o auditor de um fornecedor produz ao final de uma auditoria.


