



O shadow IT, ou TI invisível, é qualquer hardware, software ou recurso de TI em uso dentro da sua organização que o departamento de TI nunca aprovou, nunca configurou e, na maioria dos casos, nem sabe que existe. Isso inclui a conta de compartilhamento de arquivos que alguém abriu com um cartão do departamento, o laptop pessoal conectado à rede do escritório e o assistente de IA instalado em um computador do trabalho na última terça-feira. Nada disso é necessariamente malicioso, e tudo fica fora de qualquer controle que você tenha.
Se você não consegue identificar o que está em execução, não pode aplicar correções, licenciar, incluir no orçamento nem prestar contas sobre isso em uma auditoria. Este guia aborda como gerenciar o shadow IT na prática: detectando-a a partir do inventário de Gestão de Ativos de TI (ITAM) que você já mantém, elaborando uma política que as pessoas sigam e decidindo o que fazer com cada ferramenta não aprovada assim que ela vier à tona.
A Gartner informou, em 2023, que 41% dos funcionários haviam adquirido, modificado ou criado tecnologia fora do alcance do departamento de TI durante 2022, e previu que esse percentual chegaria a 75% até 2027. Com 2027 se aproximando, essa previsão está prestes a ser comprovada. As duas seções a seguir abordam como o shadow IT se manifesta na prática e por que o próprio fato de ser desconhecida já é o problema.
O shadow IT raramente surge como uma violação deliberada das políticas. Geralmente, começa com alguém resolvendo um problema real mais rapidamente do que o caminho oficial permitiria. As categorias que se repetem na maioria das organizações são:
Cada um desses itens deixa um rastro diferente, e é por isso que nenhum método de detecção isolado consegue identificá-los todos. O software instalado aparece no terminal, enquanto um serviço que funciona apenas no navegador pode nunca aparecer em lugar algum, exceto em um relatório de despesas.
O Centro Nacional de Segura do Reino Unido define o risco com mais precisão do que a maioria das definições: “Pode não haver risco, pode haver um risco crítico. A organização simplesmente não sabe. O shadow IT é, portanto, um risco não gerenciado.” Uma ferramenta autorizada com uma falha conhecida pode ser dimensionada e programada, enquanto uma não autorizada é um espaço em branco no mapa. As consequências práticas são dados saindo por meio de serviços sem contrato, licenças pagas duas vezes, terminais excluídos dos ciclos de atualização e perguntas de auditoria que ninguém consegue responder.
Há um argumento contrário, e a própria orientação o apresenta: o fato de os funcionários recorrerem a soluções alternativas inseguras para realizar o trabalho sugere que as políticas existentes precisam ser aprimoradas. Visto dessa forma, cada ferramenta não aprovada também é um feedback sobre uma lacuna no que a TI oferece. Vale a pena separar isso dos programas “Traga seu próprio dispositivo” (BYOD), que envolvem os mesmos dispositivos sob um regime muito diferente de cadastro, acordos de uso aceitável e algum controle sobre os dados corporativos, nada disso existe quando ninguém sabe que o ativo está lá.
A detecção de shadow IT funciona melhor como um conjunto de etapas sobrepostas, em vez de uma única varredura. Cada etapa abrange uma classe diferente de ativo, e o valor de executá-las em conjunto é que qualquer coisa que apareça em uma fonte e não conste em outra se torna candidata a revisão. As etapas abaixo vão da rede para as contas e os gastos.
A primeira etapa responde a uma pergunta específica: o que está conectado que não consta no inventário? Uma varredura de rede percorre os intervalos de endereços que você definir e relata tudo o que responder. Como funciona por meio de protocolos como DNS, ICMP, SNMP, TCP e UPnP, ela também alcança hardware que não pode executar software próprio.
É assim que surgem laptops não registrados, roteadores domésticos, impressoras e telefones IP. Tudo o que a varredura encontrar e que não conste no inventário vai para uma fila de revisão, que é o mesmo fluxo de trabalho seguido pela detecção de dispositivos não autorizados de forma mais ampla.
Uma varredura de rede indica que uma máquina existe. Um agente instalado nessa máquina informa o que está em execução nela, relatando todos os aplicativos instalados, e não apenas aqueles provisionados pela TI.
Essa é a etapa que identifica softwares não aprovados em equipamentos gerenciados e, geralmente, gera a lista mais extensa. Executá-la de forma programada transforma a detecção automatizada de softwares em um controle contínuo, em vez de um exercício anual.
Uma lista de softwares instalados é apenas um conjunto de dados brutos até que seja comparada a algo. Ela se torna uma constatação quando comparada a uma classificação do que é permitido, do que está em análise e do que é proibido.
Duas comparações são importantes: a comparação entre o que está instalado e o que está autorizado, para identificar violações de política, e a comparação entre o que está instalado e o que está licenciado, para identificar riscos de não conformidade, além de softwares pelos quais ninguém pagou. Essa sobreposição é o motivo pelo qual uma auditoria de software e uma varredura de shadow IT geralmente revelam os mesmos nomes.
Softwares que nunca chegam a um terminal deixam rastros em outros lugares. Registros de assinaturas, pedidos de reembolso de despesas e logs de provedores de identidade revelam ferramentas que uma varredura no dispositivo nunca detectará e é aí que se encontra a maior parte do SaaS não autorizado.
Vale a pena analisar três fontes de forma periódica:
Analisados em conjunto, esses dados respondem quem está usando o quê e se a organização está pagando duas vezes pela mesma funcionalidade. Esse é o terreno que a governança de SaaS abrange, uma vez concluído o trabalho de descoberta.
Ter clareza sobre os limites mantém o exercício imparcial. Um inventário de ativos identifica softwares instalados e dispositivos conectados, mas não detecta uma aba do navegador.
Vale a pena acompanhar separadamente três pontos cegos:
Os registros do provedor de identidade e o monitoramento do tráfego de saída cobrem a maior parte desse escopo, e ambos ficam fora do inventário de ativos. Definir os limites desde o início é o que mantém a credibilidade das avaliações baseadas em inventário para tudo o que elas realmente abrangem.
Ferramentas de IA não autorizadas constituem shadow IT com um ciclo de adoção mais curto e uma área de dados mais ampla. A Gartner informou, em novembro de 2025, que 69% das organizações suspeitam ou têm evidências de que os funcionários estão utilizando IA generativa pública proibida. O Centro Nacional de Segurança Cibernética agora menciona isso diretamente em suas orientações sobre shadow IT, descrevendo serviços de IA não gerenciados, como chatbots, sendo utilizados com dados corporativos.
Para fins de detecção, a distinção que importa é onde a ferramenta é executada. Um aplicativo de IA instalado em uma máquina gerenciada é relatado como qualquer outro executável e aparece na mesma verificação que identifica softwares não aprovados, enquanto um assistente usado em uma aba do navegador sob uma conta pessoal não gera nenhum registro no inventário. O segundo caso se enquadra nos sinais de identidade e tráfego mencionados acima, e é por isso que uma cláusula explícita sobre IA na política é mais eficaz aqui do que qualquer verificação.
Não há um padrão a ser copiado para isso. O Centro Nacional de Segurança Cibernética é o único órgão governamental que publica orientações específicas sobre shadow IT, enquanto o Instituto Nacional de Padrões e Tecnologia não possui entrada no glossário para o termo, a ISO não possui norma específica e a ITIL não aborda o assunto. O que se segue foi extraído dessas orientações e das partes de uma política de shadow IT que sobrevivem ao contato com os usuários.
Uma política que se limita a proibir coisas acaba sendo ignorada, pois o comportamento que ela visa decorre de uma necessidade não atendida. A versão útil define o caminho aprovado com a mesma clareza com que define os limites, o que é o mesmo princípio que rege uma política mais ampla de Gestão de Ativos de TI.
Uma política viável de shadow IT abrange as seguintes cláusulas:
Dois desses aspectos têm maior peso. O compromisso com o prazo de resposta é o que torna o caminho oficial competitivo em relação ao não oficial, e a cláusula de não responsabilização é o que faz com que o shadow IT existente seja declarado, em vez de ocultado. Uma política que não acerte em nenhum desses dois pontos será precisa, mas não será utilizada.
A conformidade, neste caso, é mais um problema de design do que de fiscalização. As próprias recomendações do Centro Nacional de Segurança Cibernética são, em sua maioria, organizacionais: evitar bloqueios desnecessários, implementar um processo simples de solicitação o mais rápido possível, fornecer acesso controlado a serviços externos e adotar uma abordagem de não responsabilização em relação às pessoas que foram levadas a recorrer a soluções alternativas.
O teste prático é a rapidez. Se uma ferramenta aprovada leva três semanas para ser autorizada e um cartão corporativo leva noventa segundos, a política está competindo na única dimensão em que não pode vencer, e construir uma cultura de segurança cibernética em torno dela não mudará essa equação. Divulgar o tempo de resposta junto com a proibição é o que muda essa situação.
A descoberta gera uma lista, e a lista não é o resultado final. Cada item nela precisa de uma das quatro decisões possíveis, e qual delas depende do que a ferramenta faz, de quais dados ela acessa e de quantas pessoas já dependem dela. Analisá-los item por item é o que transforma um exercício de detecção em um inventário gerenciado.
Cada descoberta resulta em um destes desfechos:
Os critérios que determinam a escolha entre essas opções permanecem consistentes: a sensibilidade dos dados envolvidos, se um contrato existente já cobre o recurso, o risco de não conformidade que ele gera, o número de usuários ativos e se existe, de fato, uma alternativa aprovada. Qualquer elemento aprovado deve constar no inventário de ativos de TI com um proprietário identificado; caso contrário, ele se torna “shadow IT” novamente assim que a pessoa que o introduziu mudar de função. Definir uma data de revisão no registro é o que evita isso.
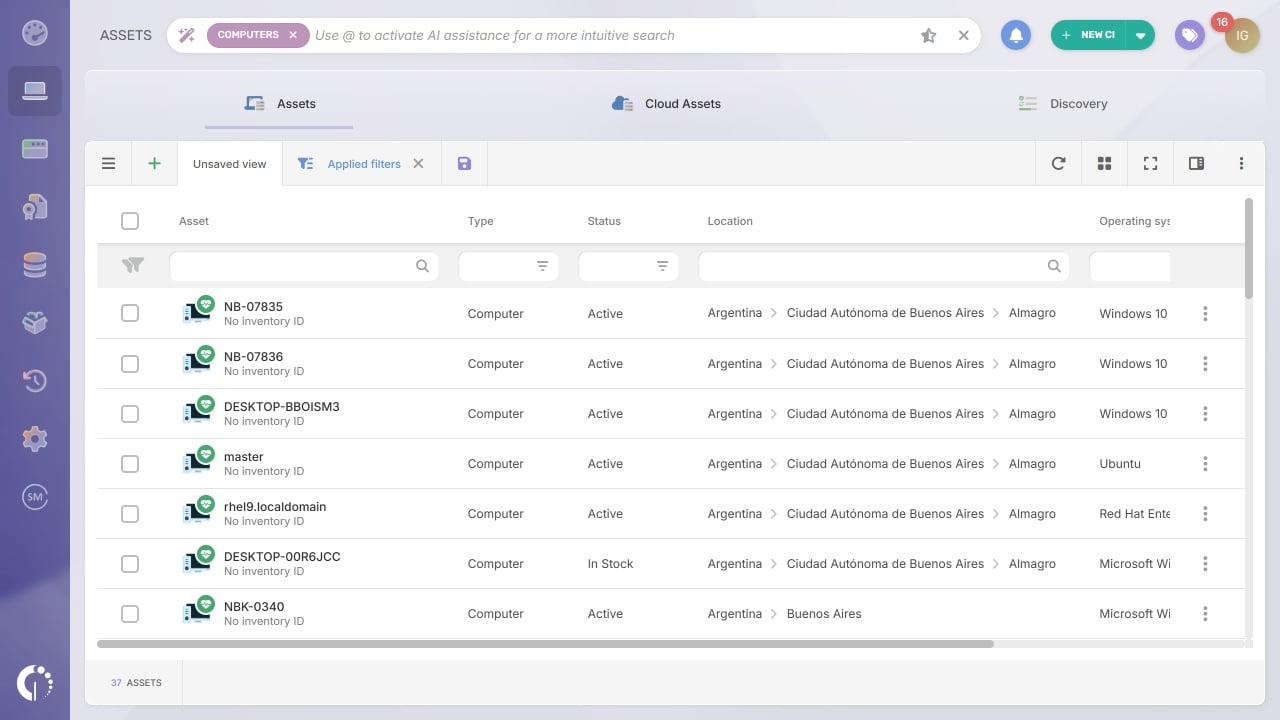 O InvGate Asset Management identifica e gerencia ativos de hardware, software e nuvem em uma única interface, com automação sem código e acompanhamento do ciclo de vida, desde a aquisição até o descarte. Ele roda na nuvem ou em sua própria infraestrutura, incluindo ambientes isolados (air-gapped), com a mesma funcionalidade em ambos os casos.
Especificamente para a TI invisível, todas as etapas descritas acima são registradas no mesmo inventário. As varreduras de rede e os relatórios de terminais alimentam esse inventário, a classificação de software o transforma em uma fila de resultados, e as automações atuam nessa fila sem que ninguém precise monitorá-la.
Cinco recursos realizam a maior parte do trabalho, e o tour de detecção de shadow IT mostra como cada um deles é configurado:
Conecte as nossas soluções às aplicações que você usa todos os dias.
Explore as integrações da InvGate
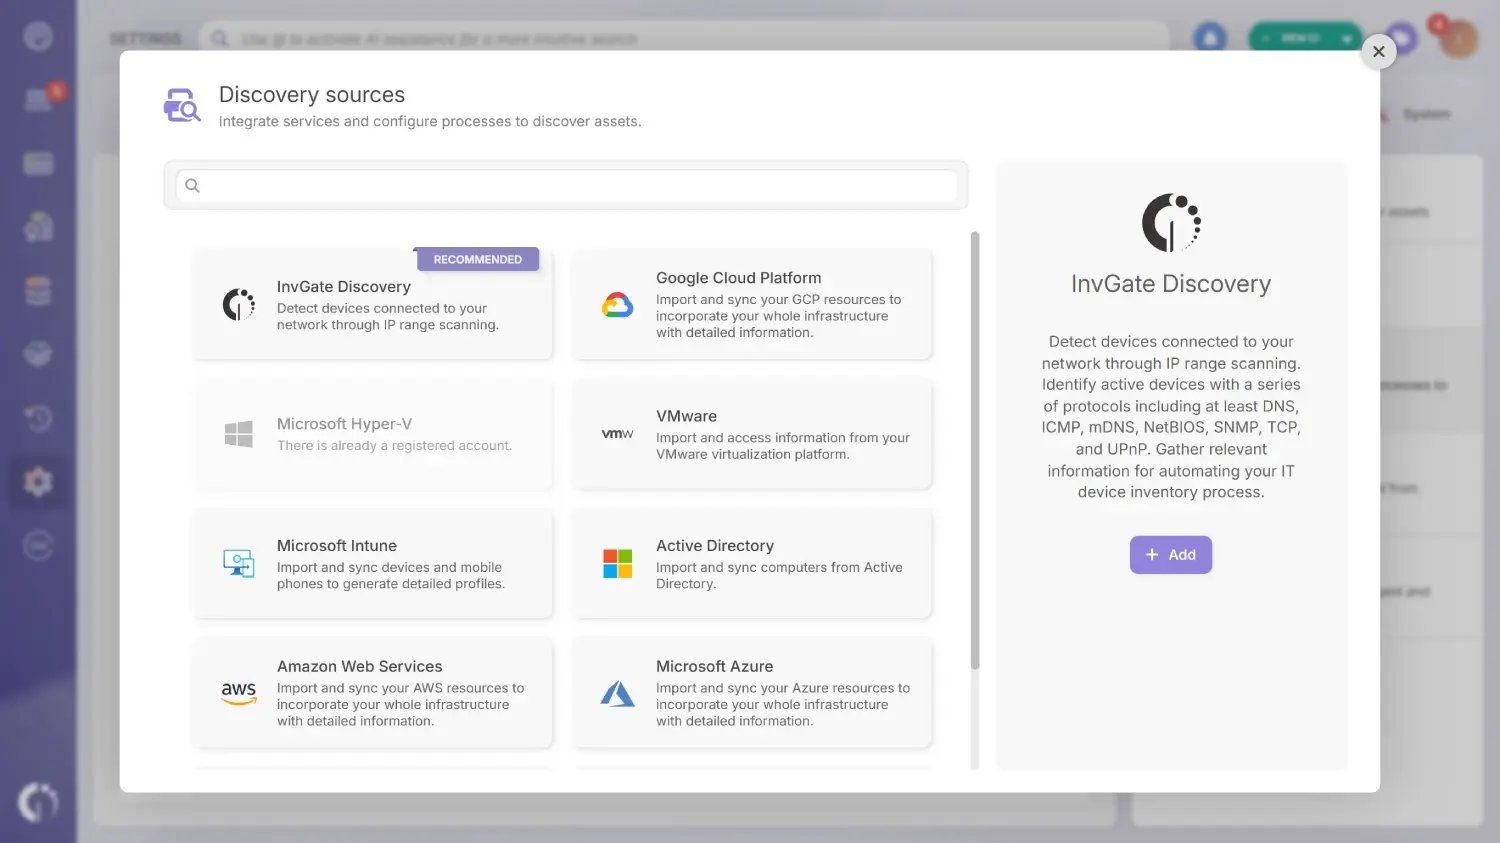 A parte relacionada ao hardware começa com uma varredura de rede e termina com uma decisão sobre cada dispositivo que responde. Toda a sequência envolve cinco etapas:
O que resta em “Ativos” > “Descoberta” após a etapa 4 é a parte de hardware da sua lista de shadow IT. Cada entrada segue para uma das quatro decisões da seção anterior, e a Etiqueta Inteligente da etapa 5 é o que impede que a lista se reconstrua silenciosamente.
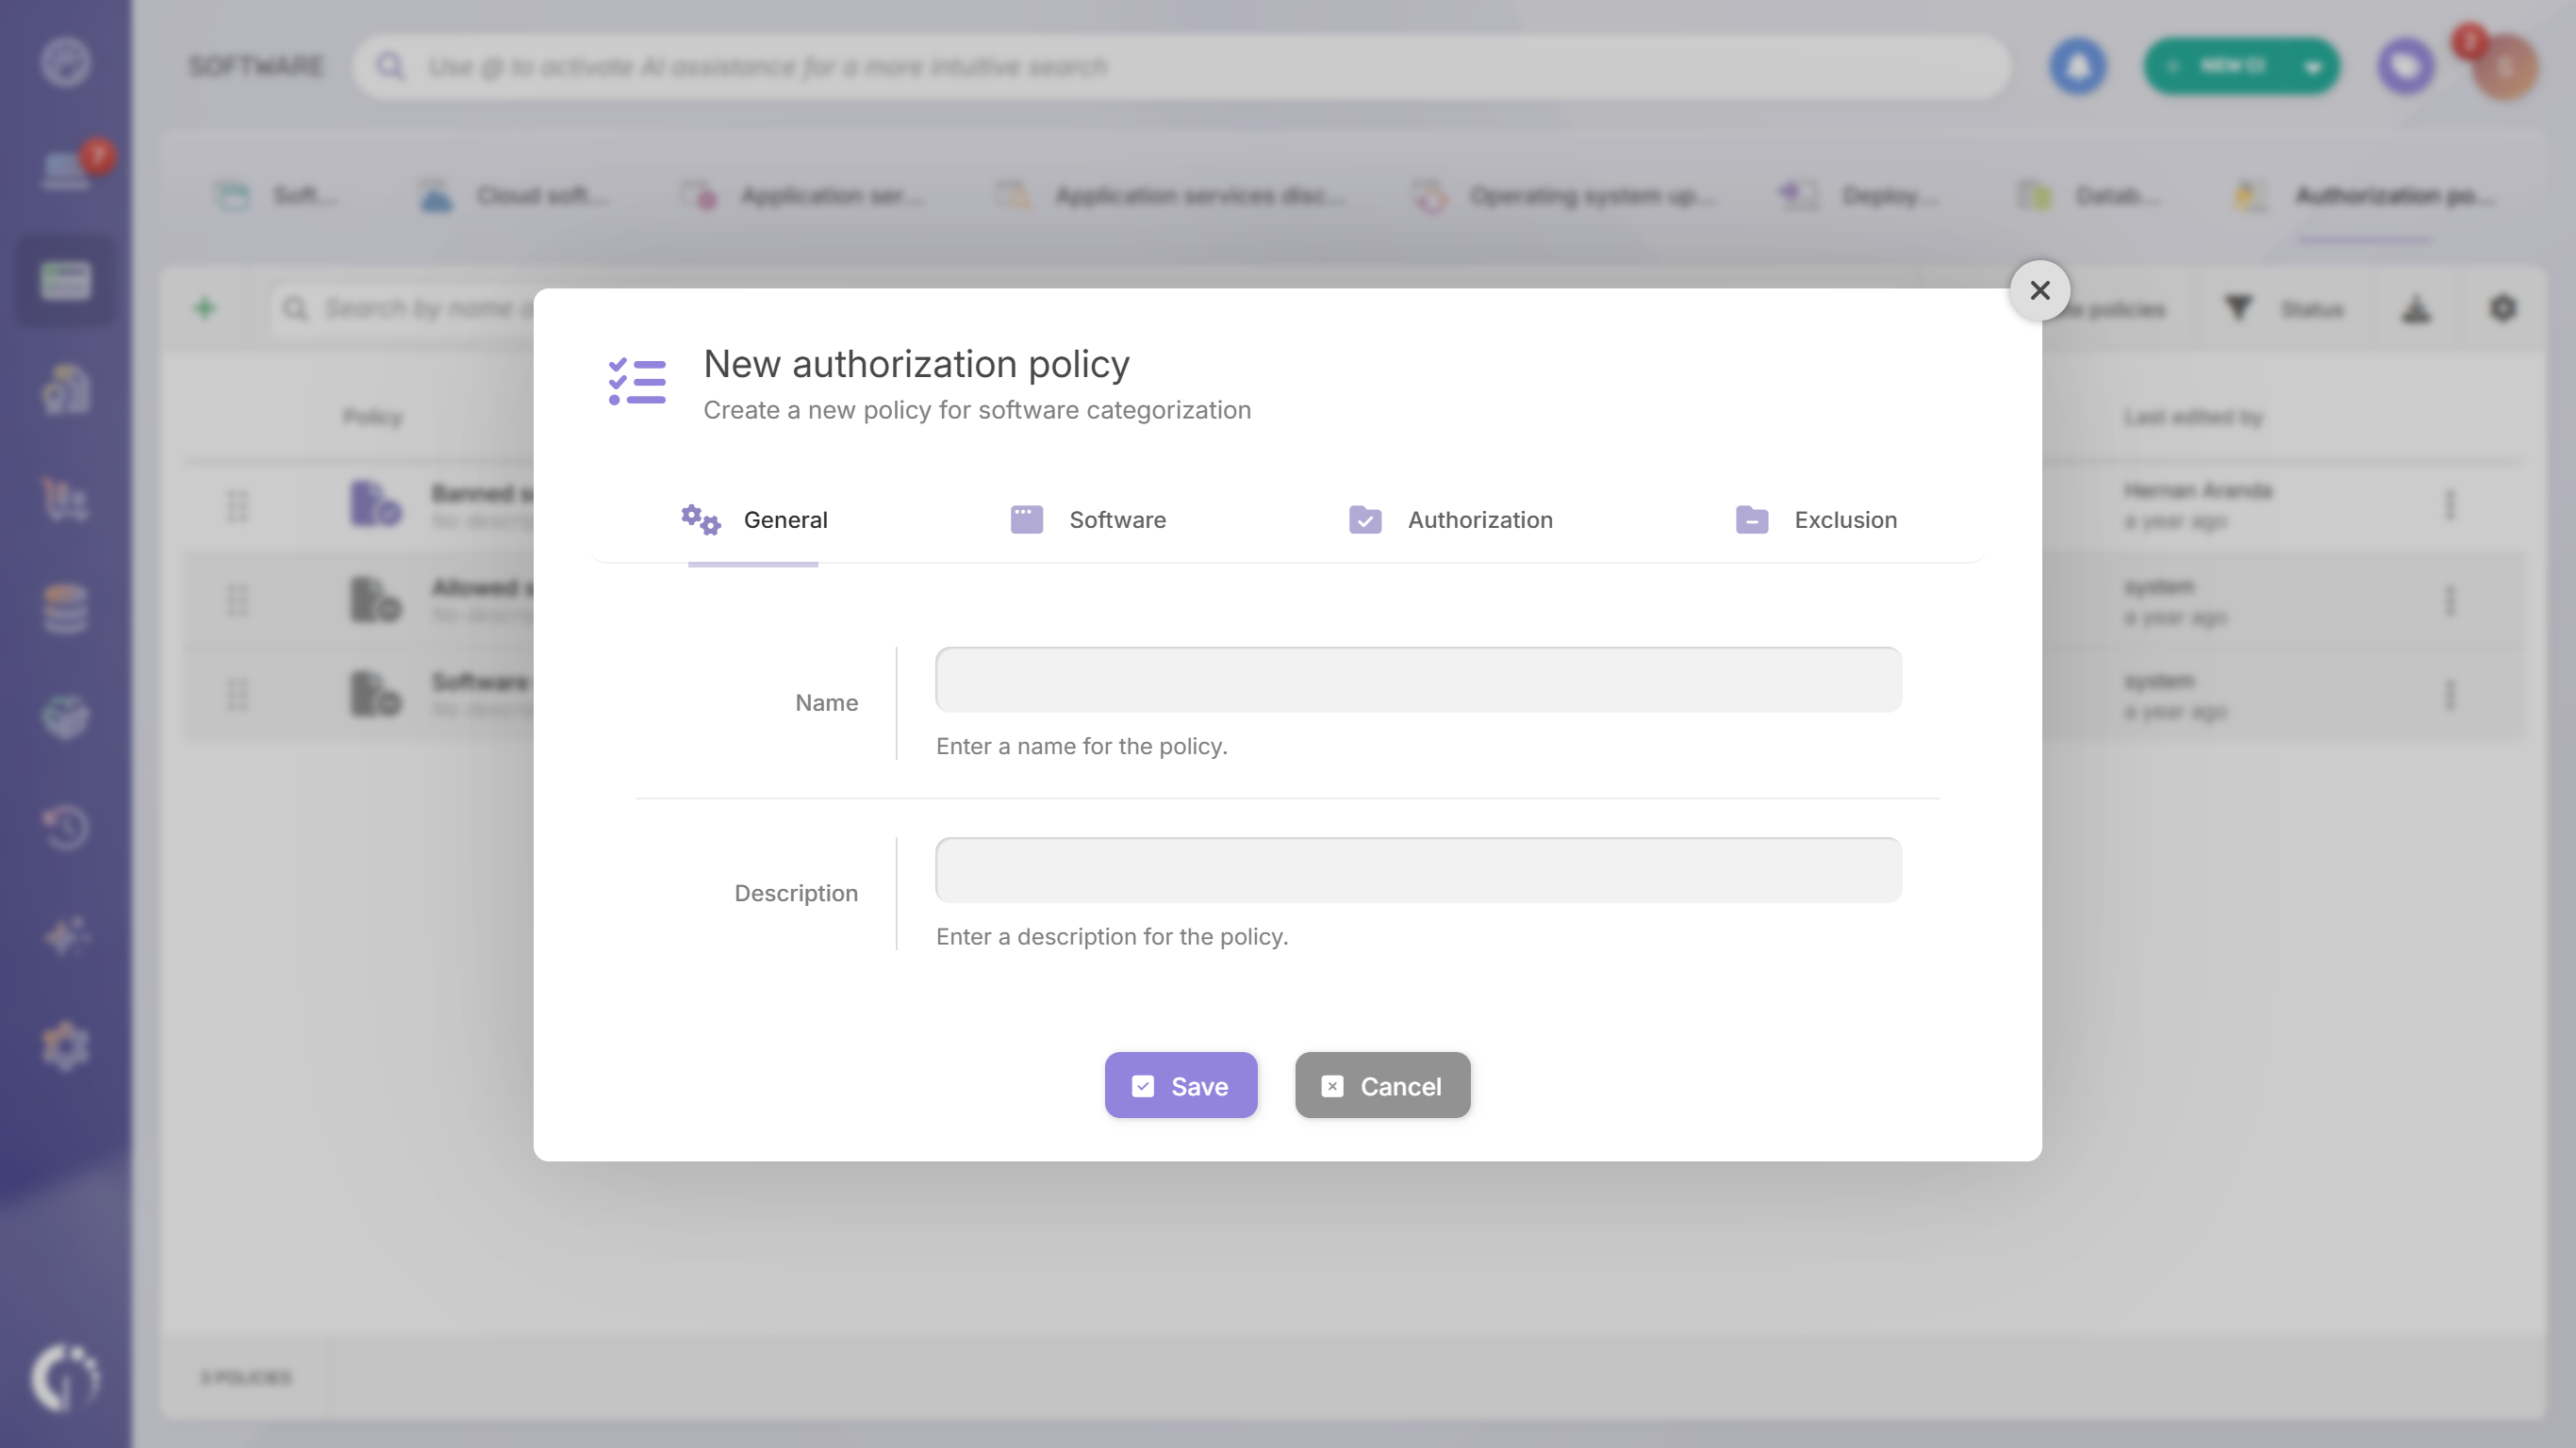 Essa parte é executada no Agente; portanto, implante-o primeiro em Configurações > Descoberta > Implantação do Agente, escolhendo o sistema operacional dos ativos de destino e a instalação manual ou remota por meio de um Objeto de Política de Grupo. Assim que os terminais estiverem relatando todos os títulos instalados, quatro etapas levarão você de uma política escrita a uma frota limpa:
Dois mecanismos são importantes quando você executa mais de uma política: elas são avaliadas na ordem da lista, portanto, uma exceção deve estar acima da regra geral que ela modifica; e uma desinstalação automatizada é configurada um título por vez, o que se adequa aos aplicativos que realmente não podem permanecer, em vez de uma categoria inteira de itens proibidos.
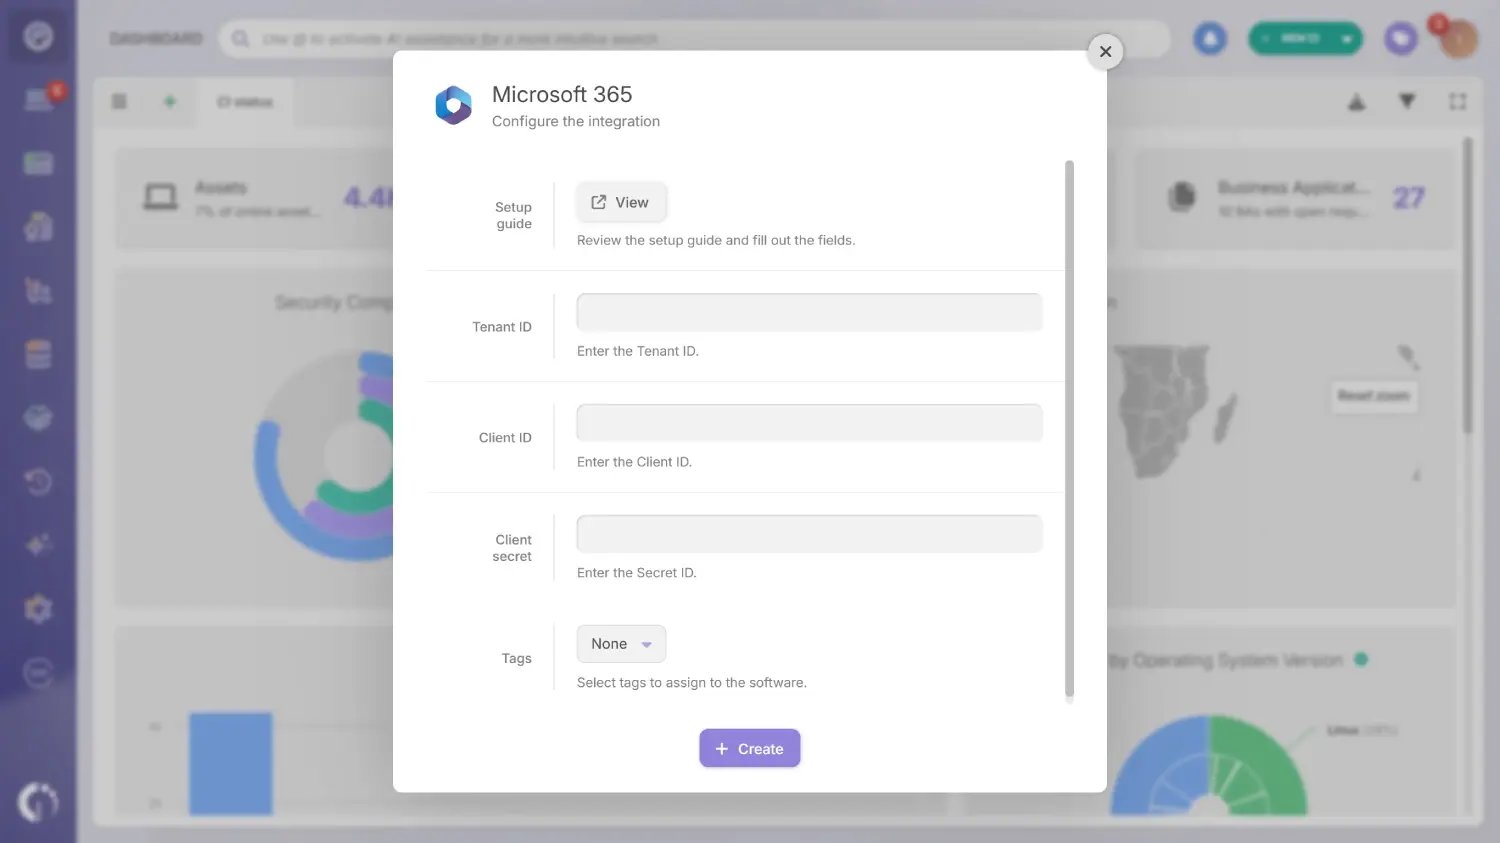 Nenhuma das etapas acima identifica uma assinatura que foi comprada com cartão de crédito e nunca teve nada instalado. Três etapas resolvem essa questão:
Essa é a etapa que transforma gastos duplicados em algo que você pode cancelar, em vez de algo que você apenas suspeita. É também a que, na maioria das vezes, fornece o argumento para aprovar uma ferramenta em vez de bloqueá-la, pois o número de usuários está bem ali.
Configurar isso leva menos tempo do que a primeira varredura geralmente leva. Você pode iniciar uma avaliação gratuita de 30 dias ou conversar com a equipe de Vendas sobre como o fluxo de trabalho de detecção e políticas se adequaria ao seu ambiente.
O shadow IT continuará surgindo enquanto as pessoas tiverem trabalho a fazer e o caminho oficial for mais lento do que um cartão corporativo. O objetivo viável é uma lista conhecida, na qual tudo o que estiver em execução seja identificado, atribuído a um responsável e, ou, autorizado ou programado para remoção.
A detecção a partir do inventário de ativos gera essa lista; uma política com um prazo de resposta publicado impede que ela volte a crescer; e uma estrutura de decisão item por item a converte em um inventário gerenciado. Essa sequência é a maneira de gerenciar o shadow IT sem atrasar as equipes que a criaram inicialmente.
O shadow IT suscita sempre as mesmas questões na maioria das organizações. As respostas abaixo seguem as definições e fontes utilizadas ao longo deste artigo.
O shadow IT não é ruim por definição. O risco decorre do fato de o ativo ser desconhecido, e não da ferramenta em si; é por isso que o Centro Nacional de Segurança Cibernética descreve o shadow IT como um risco não gerenciado. O mesmo aplicativo torna-se aceitável assim que passa a ter um responsável, um contrato e um registro de inventário.
As categorias recorrentes são serviços de compartilhamento e armazenamento de arquivos, ferramentas de mensagens e colaboração, gerenciadores de projetos, ferramentas de design e, cada vez mais, assistentes de IA generativa. O que elas têm em comum é que qualquer pessoa pode adotá-las em um navegador sem a ajuda do departamento de TI. Categorias que exigem instalação ou aquisição aparecem com muito menos frequência.
A Gartner informou em 2023 que 41% dos funcionários haviam adquirido, modificado ou criado tecnologia fora do alcance do departamento de TI durante 2022, e previu que essa porcentagem chegaria a 75% até 2027. Especificamente sobre IA não autorizada, a Gartner informou, em novembro de 2025, que 69% das organizações suspeitam ou têm evidências de que os funcionários estão usando IA generativa pública proibida, com base em uma pesquisa com 302 líderes de segurança cibernética. Os números sobre esse tema variam amplamente entre as fontes, por isso vale a pena verificar a amostra por trás de qualquer número antes de repeti-lo.
Os serviços em nuvem são o que tornou o shadow IT tão fácil de criar. É possível iniciar uma assinatura com um endereço de e-mail e um cartão de crédito, sem instalação, sem aquisição de equipamentos e sem artefatos de rede que possam ser detectados por uma varredura. É por isso que a detecção do shadow IT precisa abranger registros de assinaturas e logs de identidade, além de varreduras em dispositivos.

