




Nos computadores da empresa, o shadow AI costuma começar com um agente de IA que um colaborador instalou por conta própria, acessou com uma assinatura pessoal e conectou aos sistemas internos por meio de um servidor MCP (Model Context Protocol). O shadow AI é um ramo do shadow IT, com um caminho mais curto entre a instalação e o impacto: essas ferramentas são configuradas rapidamente, agem sobre arquivos e sistemas e funcionam com a conta que o colaborador escolheu.
Este guia deixa de lado as definições longas e vai direto à parte prática. Ele mostra onde o shadow AI se esconde, como encontrá-lo com as mesmas práticas de ITAM (Gestão de Ativos de TI) que você já aplica a hardware e software, o que o InvGate Asset Management mostra sobre cada agente de IA nos seus endpoints e uma política curta que acrescenta apenas o que a IA muda.
Shadow AI (também chamado de shadow IA ou IA sombra) é qualquer ferramenta, modelo ou agente de IA que os colaboradores usam no trabalho sem a aprovação ou o conhecimento da equipe de TI. Isso inclui assistentes de chat usados com contas pessoais, recursos de IA ativados dentro de aplicativos aprovados e agentes de IA instalados nos computadores da empresa.
O que mudou é o que essas ferramentas conseguem fazer sozinhas. Um assistente de chat responde perguntas, enquanto um agente de IA lê arquivos, executa comandos, escreve código e acessa outros sistemas por meio de servidores MCP, skills e plugins, tudo com as permissões de quem o instalou.
O uso de IA não aprovada já é generalizado. Em novembro de 2025, a Gartner informou que 69% das organizações suspeitam ou têm evidências de que seus colaboradores usam IA generativa pública proibida. A suspeita é onde a maioria das equipes para, porque as evidências estão em lugares onde um inventário padrão não procura.
Na maioria dos softwares não aprovados, encontrar a instalação responde à pergunta principal. Com um agente de IA, a instalação é o que menos diz: a mesma instalação do Claude Code pode rodar em uma assinatura pessoal Pro ou Max ou em uma licença do plano Teams ou Enterprise da empresa, como descreve a documentação de autenticação da Anthropic, e, por padrão, qualquer pessoa que use o Claude Code pode conectar o servidor MCP que quiser. Nem a conta nem essas conexões aparecem em uma lista de programas instalados, então um inventário de software limpo ainda pode esconder trabalho da empresa processado em um tenant que sua organização não controla.
O shadow AI vive em quatro lugares e só os dois primeiros podem ser lidos nos próprios computadores. Os outros dois exigem uma conversa com cada equipe, então comece pelo que os dados dos endpoints mostram e use isso para orientar essas conversas.
Assistentes de IA para desktop, como os aplicativos do ChatGPT e do Claude, navegadores com IA, editores de código com IA e executores de modelos locais são instalados como qualquer outro programa, então um agente de endpoint os informa no inventário de software comum. Os navegadores com IA são um exemplo entre muitos: detectar e remover o ChatGPT Atlas e o Comet segue os mesmos passos de qualquer outro título indesejado.
O inventário de software mostra onde uma ferramenta de IA está instalada e até onde ela se espalhou. Ele tem dois limites que vale conhecer: agentes de IA como o Claude Code e o Codex costumam ser instalados pela linha de comando, o que não deixa registro na lista de programas instalados, e um registro de instalação não diz nada sobre quem usa a ferramenta ou o que ela consegue acessar.
Os detalhes que definem o risco de um agente de IA ficam dentro do próprio agente. Para cada agente que você encontrar, registre o suficiente para decidir o que fazer com ele:
Coletar isso manualmente significa perguntar a cada pessoa ou ler arquivos de configuração máquina por máquina, e o resultado fica desatualizado até a próxima auditoria. O InvGate Asset Management lê esses dados automaticamente para o Claude e o Codex, dois dos agentes de IA mais usados em equipes de desenvolvimento, como mostra a seção sobre o produto abaixo.
Parte da IA que suas equipes usam não precisa de instalação. Suítes de escritório, plataformas de colaboração, plataformas de vendas e aplicativos de design agora trazem assistentes de IA que um administrador ou um usuário pode ativar, e essa atividade nunca chega ao inventário de endpoints.
O lugar para procurar é o console de administração de cada fornecedor, onde esses recursos são ativados para todo o tenant ou para usuários específicos. Mantenha um registro curto por aplicativo aprovado com os recursos de IA ativos, quem pode usá-los e quais dados eles conseguem ver, e inclua isso na sua revisão de governança de SaaS (software como serviço) para que seja verificado a cada renovação.
As áreas de negócio também criam os próprios agentes em plataformas de automação e low-code, e as equipes de engenharia montam servidores MCP internos que expõem sistemas da empresa a assistentes de IA. Nenhum deles roda em um computador gerenciado, então nenhuma varredura de endpoints vai encontrá-los, e a forma confiável de listá-los é perguntar a cada área o que ela criou.
Para cada um, registre o responsável, o que ele faz, os sistemas e dados que toca e a conta com que roda e defina uma data para revisá-lo. Os fluxos de automação por trás de muitos desses agentes já podem ser registrados com um responsável como Ativos Digitais no InvGate Asset Management, o que os mantém no mesmo inventário que o resto do seu ambiente.
O InvGate Asset Management analisa a IA nos seus computadores de duas formas conectadas. O inventário de software detecta ferramentas de IA instaladas como qualquer outro programa, e a detecção de ativos de IA vai além para o Claude e o Codex, mostrando como cada um é usado, com qual conta e o que está conectado a ele.
As duas funcionam por meio do Agente do InvGate Asset Management, então cobrem todos os computadores em que o Agente está instalado e a ferramenta de IA está presente. Os dados chegam ao perfil de cada computador, ao Explorer e aos dashboards, onde você pode filtrá-los, etiquetá-los e gerar relatórios como com qualquer outro dado de ativos.
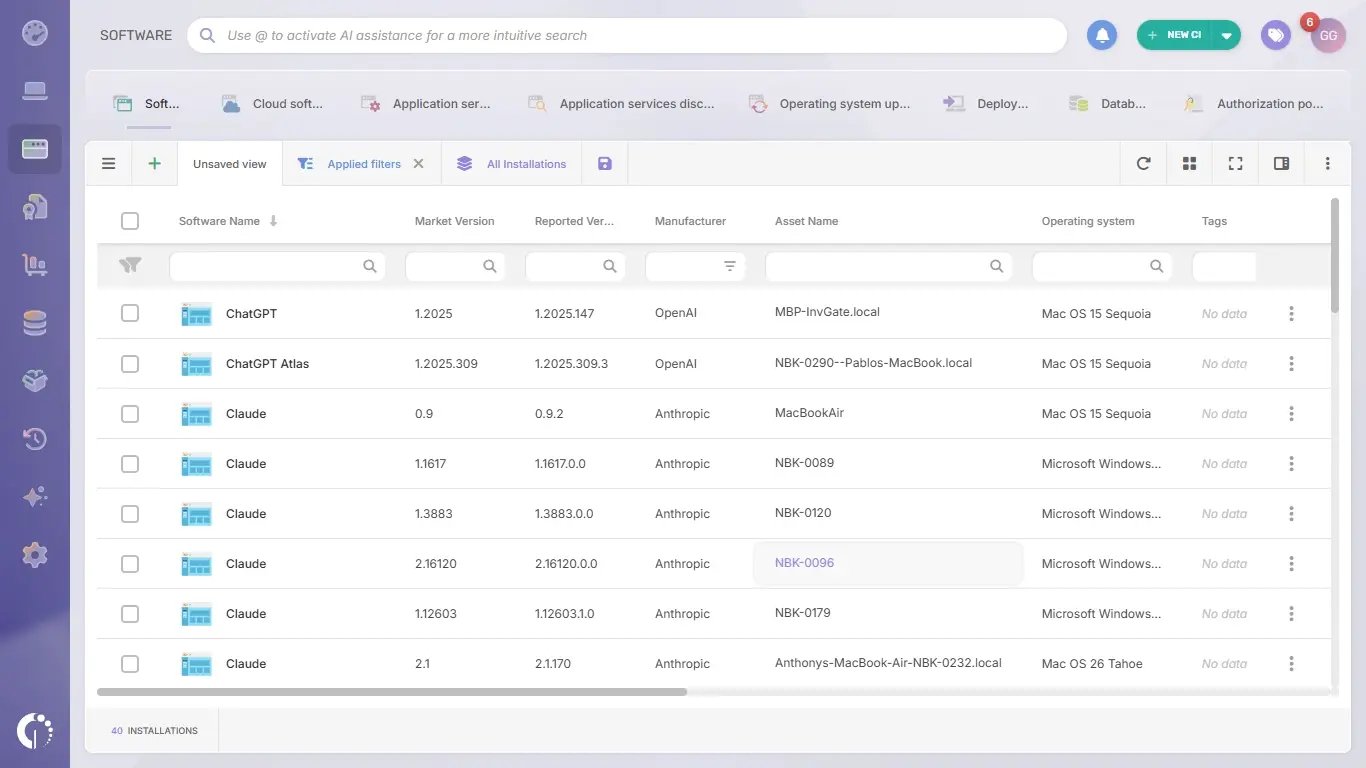
O Agente informa todos os programas instalados no computador em que roda, e as ferramentas de IA não são exceção. Aplicativos de IA para desktop, navegadores com IA, editores de código com IA e executores de modelos locais aparecem no inventário de software com os dispositivos em que rodam e suas versões, então você pode buscar um título e ver até onde ele se espalhou.
Essa visualização responde onde uma ferramenta de IA está instalada. Ela deixa de fora quem usa a ferramenta, com qual conta e a que ela foi conectada, e não encontra agentes instalados pela linha de comando: é aí que entra a detecção de ativos de IA.
A detecção de ativos de IA lê como o Claude e o Codex são usados em cada computador: a conta com que rodam, o plano por trás dela e tudo o que está conectado a eles. Ela encontra os dois agentes independentemente da forma como foram instalados, incluindo as instalações pela linha de comando que nunca aparecem como programa.
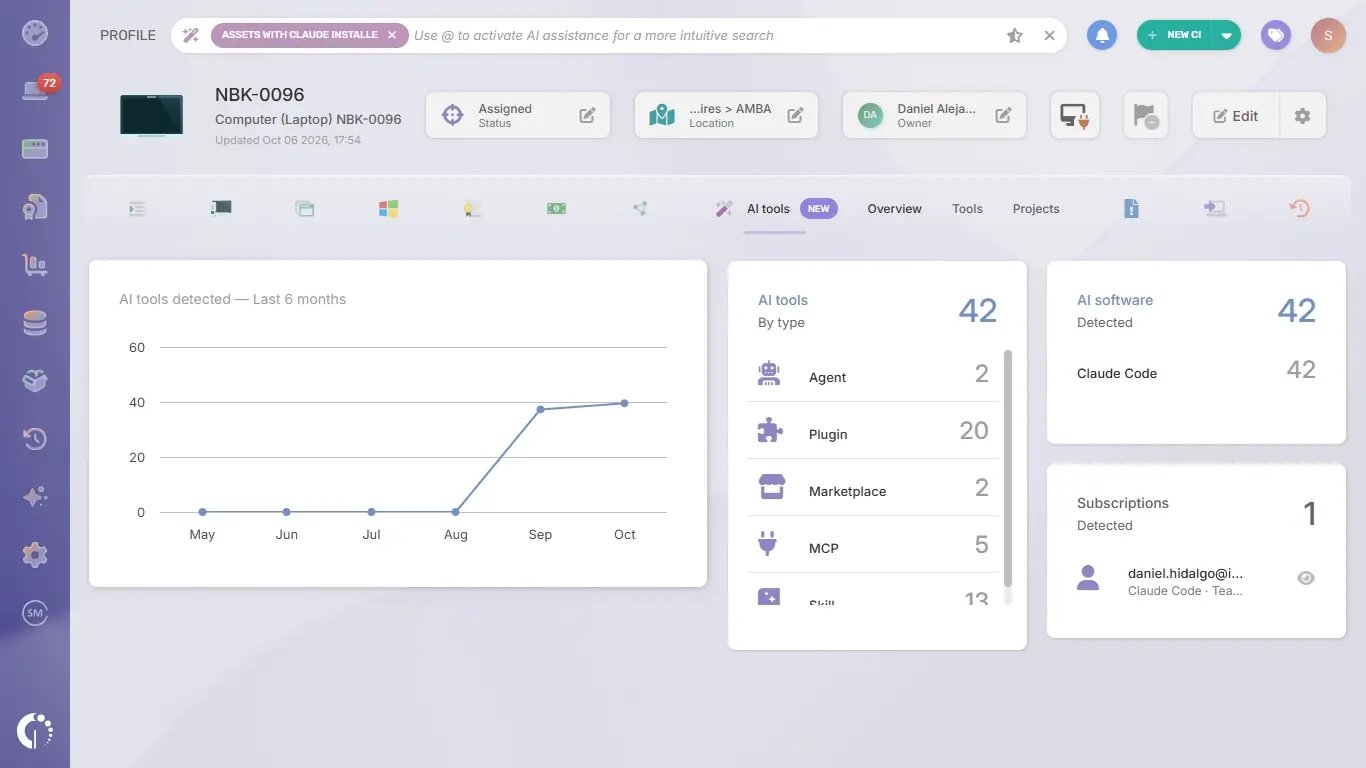
Todo computador com uma detecção ganha uma aba Ferramentas de IA, que mostra o software de IA em execução ali, quando ele foi detectado pela primeira vez e a conta com que está conectado: e-mail, nome de exibição, nível de licença, organização e função. Cada conta também recebe um nível de risco, calculado automaticamente como conta pessoal, conta corporativa sem licença ou conta corporativa licenciada.
Uma conta pessoal em um computador da empresa é o caso de maior exposição, porque o trabalho que ela processa fica em um tenant que sua organização não pode auditar, ao qual não pode aplicar sua política de retenção e que não pode revogar quando a pessoa sai. Uma conta corporativa em um plano gratuito é o segundo caso a observar, já que roda fora do contrato que sua empresa negociou.
A visualização Ferramentas, na mesma aba, lista todos os componentes instalados sobre cada agente de IA: subagentes, plugins, marketplaces, servidores MCP e skills, cada um com seu tipo e a data em que foi detectado pela primeira vez, além do host no caso dos servidores MCP remotos. A visualização Projetos lista os diretórios de trabalho em que o agente esteve ativo, o que mostra para que as pessoas o estão usando.
Em toda a frota, o dashboard classifica os servidores MCP, skills e marketplaces mais detectados, então, quando uma vulnerabilidade é publicada para um servidor MCP, você pode ver quais computadores o têm instalado sem perguntar a ninguém. A detecção registra o que está instalado, qual conta é usada e o que está conectado, e nunca captura o conteúdo de conversas, prompts ou código gerado, nem os valores de variáveis de ambiente e os cabeçalhos dos servidores MCP remotos.
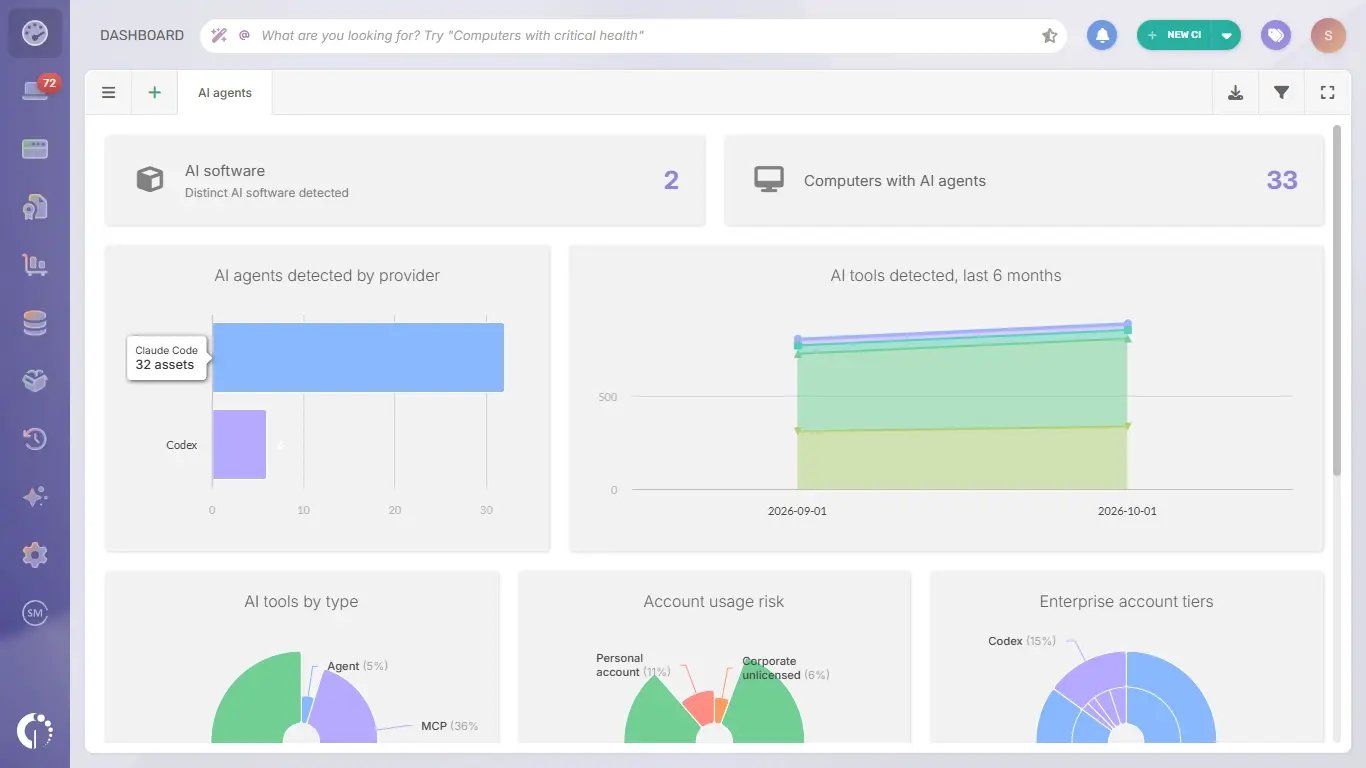
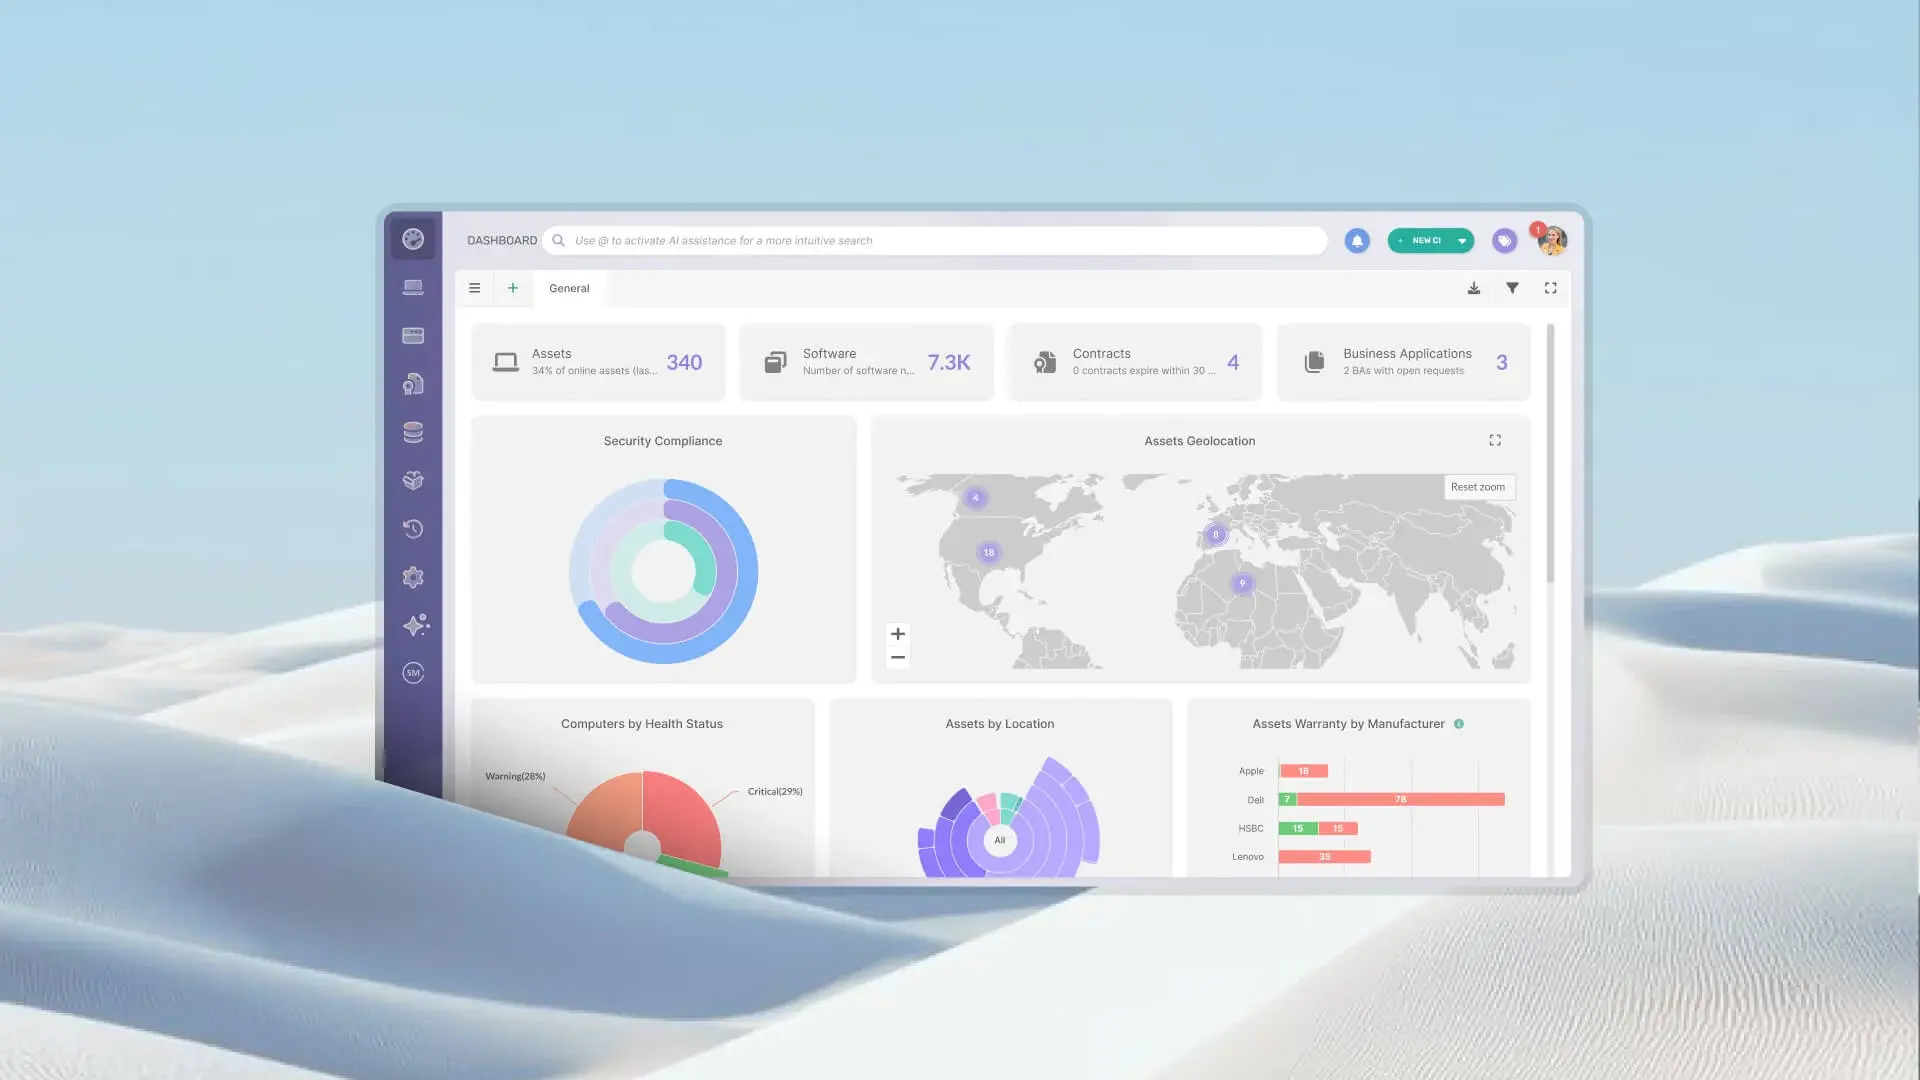
O dashboard de agentes de IA reúne os mesmos dados para toda a frota, com os filtros globais Responsável, Localização e Tags e um caminho de qualquer dado até o Explorer com esse filtro já aplicado. Ele responde a três perguntas de relance:
Duas Smart Recommendations trabalham com os mesmos dados: uma sinaliza contas pessoais de IA em computadores corporativos e a outra sinaliza contas corporativas em planos gratuitos. A partir de qualquer uma delas, você pode abrir os computadores afetados no Explorer, criar uma Etiqueta Inteligente ou configurar um relatório recorrente, para que a revisão aconteça com uma frequência definida.
O que fazer em seguida depende da origem do achado. Um aplicativo não aprovado exige uma decisão sobre a instalação, enquanto um agente de IA conectado a uma conta pessoal exige uma decisão sobre a conta, e o InvGate Asset Management atende aos dois casos.
As Etiquetas Inteligentes agrupam os computadores com um aplicativo de IA não aprovado instalado e mantêm esse grupo atualizado conforme surgem novas instalações. As políticas de autorização classificam cada título de IA no inventário de software como permitido, em revisão ou proibido e sinalizam cada computador em que um título proibido aparece.
Quando a decisão é remover um aplicativo de IA para desktop, a implantação de software o desinstala dos computadores Windows afetados em um único plano.
Os achados da detecção de ativos de IA exigem outro tipo de acompanhamento, porque o próprio agente pode estar aprovado enquanto a conta ou suas conexões são o problema. Algumas práticas mantêm essa revisão focada:
A detecção de ativos de IA mostra o que está rodando e deixa a decisão com sua equipe, e uma política curta dá a essa decisão um formato que as pessoas conseguem seguir. Sua política geral de shadow IT já cobre o escopo, o canal de solicitação e a aplicação das regras, então uma política de shadow AI só precisa das cláusulas que a IA muda, cada uma algo que você pode verificar no inventário.
A cláusula que define se as pessoas vão seguir a política é o canal de solicitação. Se aprovar um novo agente leva mais tempo do que instalá-lo com uma conta pessoal, a conta pessoal ganha, então publique quanto tempo uma solicitação leva e cumpra essa promessa.
O shadow AI cresce onde as pessoas acham a IA útil e o caminho aprovado é mais lento que o não aprovado. Encontrá-lo começa pelo inventário de endpoints, onde as ferramentas de IA instaladas, as contas por trás do Claude e do Codex e seus servidores MCP agora ficam visíveis, e continua com cada equipe para a IA que vive em outras plataformas.
Com esse inventário pronto, a política se torna uma lista que você pode revisar todo mês. Para ver a detecção de ativos de IA com seus próprios dados, comece uma avaliação gratuita de 30 dias do InvGate Asset Management ou fale com a equipe de Vendas.
Estas são as perguntas que mais surgem quando chegam as primeiras detecções. Cada resposta se apoia nas seções acima.
Registre o agente, o dispositivo ou a plataforma em que ele roda, a conta que usa e se essa conta é pessoal ou corporativa, o plano por trás dela, os servidores MCP, skills e plugins conectados a ele, os sistemas e dados que consegue acessar, seu responsável e uma data de revisão. Com esse conjunto, você consegue responder quem é responsável por ele e o que ele toca quando algo dá errado.
Para agentes nos endpoints, comece pela conta com que estão conectados e pelo responsável pelo computador, que o inventário já registra. Para agentes criados em outras plataformas, o responsável é quem os criou ou solicitou, com a confirmação do líder dessa equipe, e qualquer agente sem um responsável nomeado deve ser tratado como não aprovado até que alguém o assuma.
Os principais riscos são dados da empresa processados em contas que a organização não controla, a falta de trilha de auditoria ou de processo de desligamento para esse trabalho e agentes que acessam sistemas internos por meio de servidores MCP que ninguém revisou. Também existe exposição contratual, já que planos gratuitos e pessoais vêm com termos de tratamento de dados e de suporte que sua equipe jurídica nunca revisou.
Uma proibição geral costuma levar o uso de IA para dispositivos e contas pessoais, onde a TI enxerga ainda menos. Uma abordagem mais eficaz é aprovar uma lista curta de ferramentas em contas da empresa, manter o canal de solicitação rápido e usar o inventário para verificar se as regras estão sendo cumpridas.

