A Gestão do Ciclo de Vida de Certificados, ou Certificate Lifecycle Management (CLM), é o processo de acompanhar cada certificado digital que uma organização usa, desde o momento em que é solicitado até o dia em que é retirado de uso. As equipes de TI, infraestrutura e segurança buscam a Gestão de Certificados Digitais quando precisam evitar que certificados vençam sem que ninguém perceba, acompanhar validades cada vez mais curtas e saber quem responde por cada um.
Este guia explica o que a CLM cobre, as etapas pelas quais todo certificado passa e por que o tema é mais urgente agora que os certificados públicos duram 200 dias ou menos. Também aborda o monitoramento de vencimentos, a Gestão da Renovação de Certificados, os desafios mais comuns, as boas práticas e os tipos de ferramentas disponíveis, e termina mostrando como o InvGate Asset Management mantém certificados, responsáveis e datas de vencimento no mesmo inventário que o restante da TI.
O que a Gestão do Ciclo de Vida de Certificados cobre
Um certificado digital é um arquivo que comprova a identidade de um site, servidor, dispositivo, usuário ou software, emitido por uma CA (Autoridade Certificadora) e válido entre duas datas fixas. A Gestão do Ciclo de Vida de Certificados abrange todos os tipos: os certificados TLS (Transport Layer Security) dos sites públicos, ainda muito chamados de certificados SSL (Secure Sockets Layer), os emitidos por uma CA privada para aplicações internas, acesso a Wi-Fi e VPN (rede privada virtual), os certificados de autenticação de cliente e os de assinatura de código. No Brasil, também entram os certificados ICP-Brasil de pessoa física ou jurídica, em arquivo (A1) ou em token ou cartão (A3), emitidos por autoridades certificadoras credenciadas.
Os certificados são a parte visível de uma PKI (Infraestrutura de Chaves Públicas), o conjunto de CAs, políticas e chaves que permite que os sistemas confiem uns nos outros, por isso o Gerenciamento de Certificados Digitais dentro de uma PKI e a Gestão do Ciclo de Vida de Certificados se sobrepõem quase por completo. O trabalho começa com um inventário de certificados digitais que registra o que cada certificado protege, onde está instalado, quem é o responsável e quando vence, e cada etapa seguinte parte desse registro.
As etapas do ciclo de vida do certificado
Todo certificado passa pelas mesmas etapas, do pedido até a retirada de uso, e o NIST (National Institute of Standards and Technology) recomenda tratá-las por meio de um programa formal em seu guia prático sobre gestão de certificados de servidor TLS. As etapas são padrão, embora quem cuida de cada uma e quanto tempo ela leva variem conforme o tipo de certificado e a organização.
- Pedido: a equipe gera um par de chaves, mantém a chave privada no sistema que vai usá-la e cria um CSR (Certificate Signing Request) com os domínios ou a identidade que o certificado deve cobrir. É também o momento de definir qual CA o emite, que tipo de certificado se encaixa e quem será o responsável.
- Emissão: a CA verifica que o solicitante controla o domínio, ou valida a identidade da organização quando o certificado exige, e o emite seguindo as regras do CA/Browser Forum, no caso das CAs públicas, ou a política própria da organização, no caso de uma CA privada. O certificado traz os dados de que todas as etapas seguintes dependem: titular, emissor, número de série, datas de validade e algoritmo de assinatura.
- Instalação: o certificado é instalado no servidor, balanceador de carga, CDN (rede de distribuição de conteúdo), appliance ou serviço em nuvem que o usa, junto com os certificados intermediários que completam a cadeia de confiança. Cada ponto de instalação deve constar no registro, porque uma renovação que chega a quatro de cinco locais ainda quebra o quinto na data de vencimento.
- Monitoramento: cada certificado em uso precisa de alguém acompanhando sua data de vencimento, sua configuração e os endpoints onde está instalado, o que também revela certificados que surgem fora do processo de pedido. Como o vencimento está por trás da maioria dos incidentes, os alertas ligados a essa data são o centro do monitoramento.
- Renovação: substitui o certificado antes do vencimento, geralmente com um novo par de chaves e uma nova validação da CA, e o novo certificado precisa ser instalado em todos os lugares onde estava o anterior. Com validades mais curtas, ela se repete várias vezes por ano para cada certificado e é a etapa em que a automação compensa primeiro.
- Revogação e retirada de uso: o certificado é revogado quando sua chave privada é comprometida, quando seus dados deixam de ser exatos ou quando a CA o emitiu de forma incorreta, e um substituto precisa ser emitido e instalado na hora. A retirada se aplica aos certificados que deixam de ser necessários, cujo registro fica no inventário com seu histórico, marcado como fora de uso, para que ninguém renove um certificado que não protege nada.
Por que a Gestão do Ciclo de Vida de Certificados importa agora
Certificados sempre venceram, e certificados vencidos sempre causaram quedas. Duas coisas aumentam o risco agora: as validades estão ficando muito mais curtas, e auditores e equipes de segurança esperam um inventário com um responsável por trás de cada certificado.
- Validades mais curtas: o CA/Browser Forum, grupo de autoridades certificadoras e fabricantes de navegadores que define as regras dos certificados públicos confiáveis, está reduzindo em etapas a validade máxima dos certificados TLS públicos, e seus Baseline Requirements fixam 398 dias para os emitidos antes de 15 de março de 2026, 200 dias a partir de 15 de março de 2026, 100 dias a partir de 15 de março de 2027 e 47 dias a partir de 15 de março de 2029. Um certificado que era renovado uma vez por ano passa a precisar de cerca de duas renovações anuais, e de quase oito com o limite de 47 dias, um ritmo que os lembretes de calendário em planilhas não acompanham.
- Quedas, segurança e auditorias: um certificado vencido quebra a conexão que protege, e uma chave privada comprometida sem inventário deixa a equipe sem saber quais serviços usam aquele certificado nem com que rapidez ele pode ser substituído. Os auditores também perguntam quais certificados a organização tem, quem é o responsável e como as renovações são controladas, por isso os certificados estão passando a fazer parte de uma estratégia mais ampla de governança digital, junto com agentes de IA e fluxos de trabalho de automação.
Monitoramento do vencimento de certificados SSL
O monitoramento do vencimento de certificados SSL consiste em verificar as datas de validade de todos os certificados e avisar a pessoa certa com antecedência suficiente para renová-los. Muitas equipes dependiam dos e-mails de lembrete da CA, e o Let's Encrypt deixou de enviar e-mails de aviso de vencimento em 4 de junho de 2025, recomendando um monitoramento de terceiros a quem ainda precisa deles.
Um monitoramento confiável se apoia no inventário e funciona da mesma forma para qualquer CA. Estas são as verificações mais importantes:
- Data de vencimento: a data Valid to de cada certificado, com alertas que começam cerca de um mês antes e se repetem até a renovação ser concluída.
- Destinatário: o responsável nomeado pelo certificado, mais um destinatário de reserva para os registros que ainda não têm responsável.
- Certificado instalado: o certificado que cada endpoint realmente apresenta, para que uma renovação emitida e nunca instalada apareça antes de falhar.
- Cadeia e nomes: os certificados intermediários e os nomes de domínio cobertos, que causam erros mesmo quando a data está correta.
Gestão da Renovação de Certificados
A Gestão da Renovação de Certificados é a parte do ciclo de vida que transforma um alerta em um certificado funcionando. Com validades de 200 dias ou menos, ela exige um roteiro repetível que qualquer pessoa da equipe consiga seguir.
Quando a CA e o endpoint suportam, o protocolo ACME (Automatic Certificate Management Environment) permite que um cliente solicite, valide e receba certificados sem etapas manuais, e muitas CAs públicas o oferecem. Para todo o resto, como CAs privadas, appliances e sistemas legados, a renovação segue as mesmas etapas de forma manual:
- Confirme o responsável e o escopo. Verifique quem responde pelo certificado, quais nomes ele cobre e todos os locais onde está instalado.
- Solicite o novo certificado. Gere um novo par de chaves e um novo CSR e envie-os à CA aprovada pela política de certificados.
- Instale em todos os lugares. Substitua o certificado em cada servidor, balanceador de carga, CDN ou appliance listado no registro, com a cadeia completa.
- Verifique os endpoints. Confirme que cada endpoint apresenta o novo certificado e que os serviços que o usam se reconectam sem erros.
- Atualize o registro. Registre as novas datas de validade, o número de série e a impressão digital (fingerprint) e mantenha o histórico do certificado anterior para auditorias.
Desafios comuns da Gestão do Ciclo de Vida de Certificados
A maioria dos incidentes com certificados vem do mesmo pequeno conjunto de problemas. Eles começam com certificados que ninguém acompanha, pelos quais ninguém responde ou que ninguém lembra de ter instalado.
Estes são os problemas que as equipes de TI mais encontram quando começam a organizar o controle de certificados digitais. Cada um fica mais difícil à medida que as validades diminuem:
- Certificados espalhados em muitos lugares: contas das CAs, consoles de nuvem, balanceadores de carga, cofres de chaves e appliances guardam, cada um, uma parte do quadro.
- Sem responsável nomeado: certificados solicitados por alguém que mudou de função ou saiu da empresa continuam funcionando sem ninguém acompanhando a data.
- Planilhas e lembretes de calendário: dependem de uma pessoa para atualizá-los e ficam para trás assim que as renovações se tornam frequentes, que costuma ser o momento em que as equipes passam a usar um software para inventário de TI.
- Certificados wildcard e compartilhados: um único certificado instalado em muitos lugares transforma cada renovação em uma busca pelo último local.
- Certificados de uma CA privada: os certificados internos muitas vezes não têm nenhum monitoramento de vencimento, até que uma aplicação interna para de funcionar.
Boas práticas de Gestão do Ciclo de Vida de Certificados
As práticas que funcionam compartilham uma ideia: cada certificado tem um registro, um responsável e uma data que alguém acompanha. As equipes que começam por esses três pontos raramente são surpreendidas por um vencimento.
A lista abaixo vai da base aos refinamentos. Cada prática se apoia na anterior, por isso a ordem importa:
- Mantenha um único inventário para todos os certificados. Os certificados devem estar no mesmo inventário que a ITAM (Gestão de Ativos de TI) mantém para hardware, software e serviços em nuvem, para compartilhar responsáveis, filtros e relatórios com o restante da TI.
- Dê a cada certificado um responsável nomeado. Uma pessoa responde mais rápido que um alias de equipe, e um filtro por responsável mostra na hora o que alguém deixa para trás quando muda de função.
- Registre o que depende de cada certificado. Vincule-o aos serviços e aplicações de negócio que ele protege, o mesmo tipo de relação que um CMDB (Base de Dados de Gerenciamento de Configuração) mantém para servidores e aplicações, e um ponto que vale verificar ao comparar ferramentas de CMDB.
- Comece os alertas cedo e envie-os ao responsável. Cerca de 30 dias antes é um ponto de partida comum, com alertas repetidos até a renovação ser confirmada.
- Automatize a renovação sempre que possível. Use o ACME ou a automação da própria CA para os certificados públicos e mantenha um roteiro escrito para os que ainda precisam de etapas manuais.
- Escreva uma política de certificados. Defina as CAs aprovadas, os tipos de chave e algoritmos de assinatura, a validade máxima e quem pode solicitar certificados, para que os novos já cheguem com os dados certos e um responsável.
- Revise o inventário periodicamente. Concilie-o com as contas das CAs e os certificados instalados e revise o que cada pessoa que sai da empresa tinha sob sua responsabilidade antes de remover seus acessos.
Ferramentas de Gestão do Ciclo de Vida de Certificados
Nenhuma ferramenta cobre todas as etapas para todas as organizações, e a maioria das equipes combina duas ou três. A tabela mostra as principais categorias, o que cada uma faz e quando se encaixa:
| Categoria de ferramenta | O que faz | Quando se encaixa |
| Plataformas dedicadas de certificate lifecycle management | Descobrem certificados na rede, automatizam emissão e renovação por meio de integrações com CAs e endpoints e aplicam a política de certificados | Grandes volumes de certificados, várias CAs e alto volume de renovações |
| Consoles e serviços das CAs | Emitem, renovam e revogam os certificados daquela CA, muitas vezes com suporte a ACME | Organizações que obtêm a maioria dos certificados de uma ou duas CAs |
| Gerenciadores de certificados dos provedores de nuvem | Emitem e renovam certificados para serviços que rodam naquela nuvem | Cargas de trabalho concentradas em um único provedor de nuvem |
| Clientes ACME | Solicitam, renovam e instalam certificados públicos automaticamente nos servidores compatíveis | Servidores web e serviços com configurações padrão |
| Software de Gestão de Ativos de TI | Mantém os certificados no mesmo inventário que hardware, software e ativos em nuvem, com responsáveis, aplicações relacionadas e alertas de vencimento | Equipes que precisam de visibilidade e responsabilidade sobre todos os certificados, seja qual for a ferramenta que os renova |
As ferramentas de descoberta de ativos baseadas em rede são feitas para encontrar dispositivos e software instalado, por isso os certificados instalados em balanceadores de carga ou serviços em nuvem costumam chegar ao inventário pela varredura de uma plataforma de CLM ou por uma importação a partir da CA. Seja qual for a ferramenta que os renova, o software de Gestão de Ativos de TI dá à TI um único lugar para ver cada certificado ao lado dos serviços, aplicações e pessoas ligados a ele.
Como o InvGate Asset Management apoia a Gestão do Ciclo de Vida de Certificados
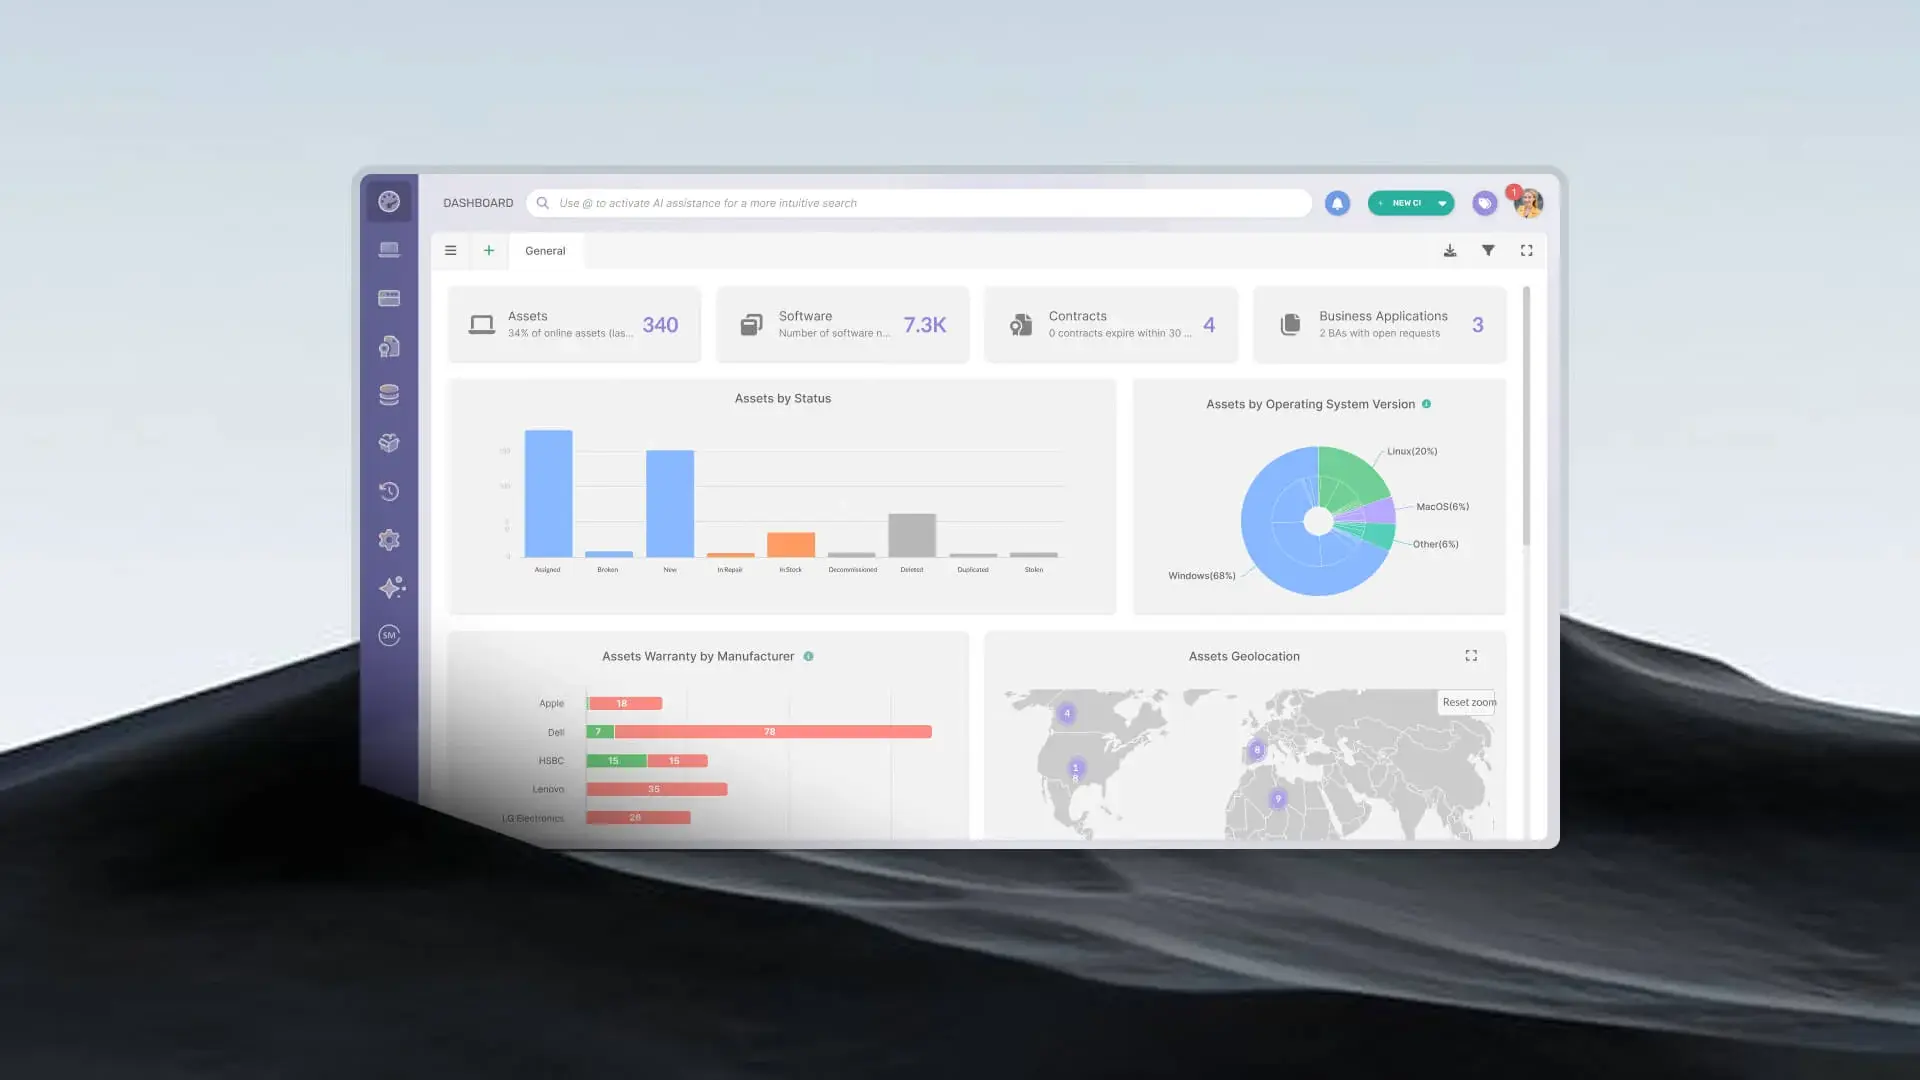
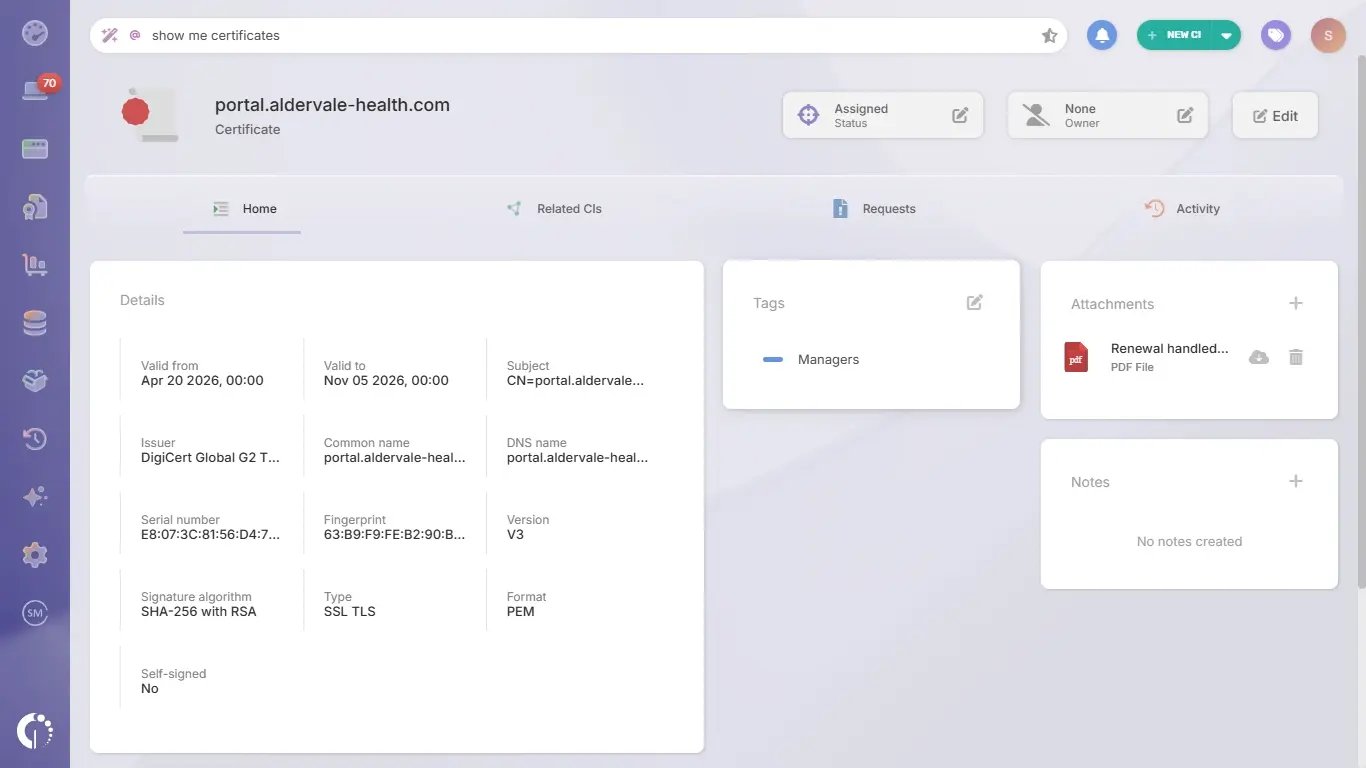
O InvGate Asset Management aparece neste guia porque guarda cada certificado em Ativos Digitais, com seu responsável e seu aviso de vencimento, enquanto a emissão e a renovação continuam na CA ou na ferramenta que já cuida delas. Os Ativos Digitais são a família de CIs (itens de configuração) para ativos que funcionam sem hardware próprio e ficam no mesmo inventário que o hardware, o software e os ativos em nuvem que ele coleta pelo Agente, pela descoberta de rede, por integrações e por importação manual ou via CSV.
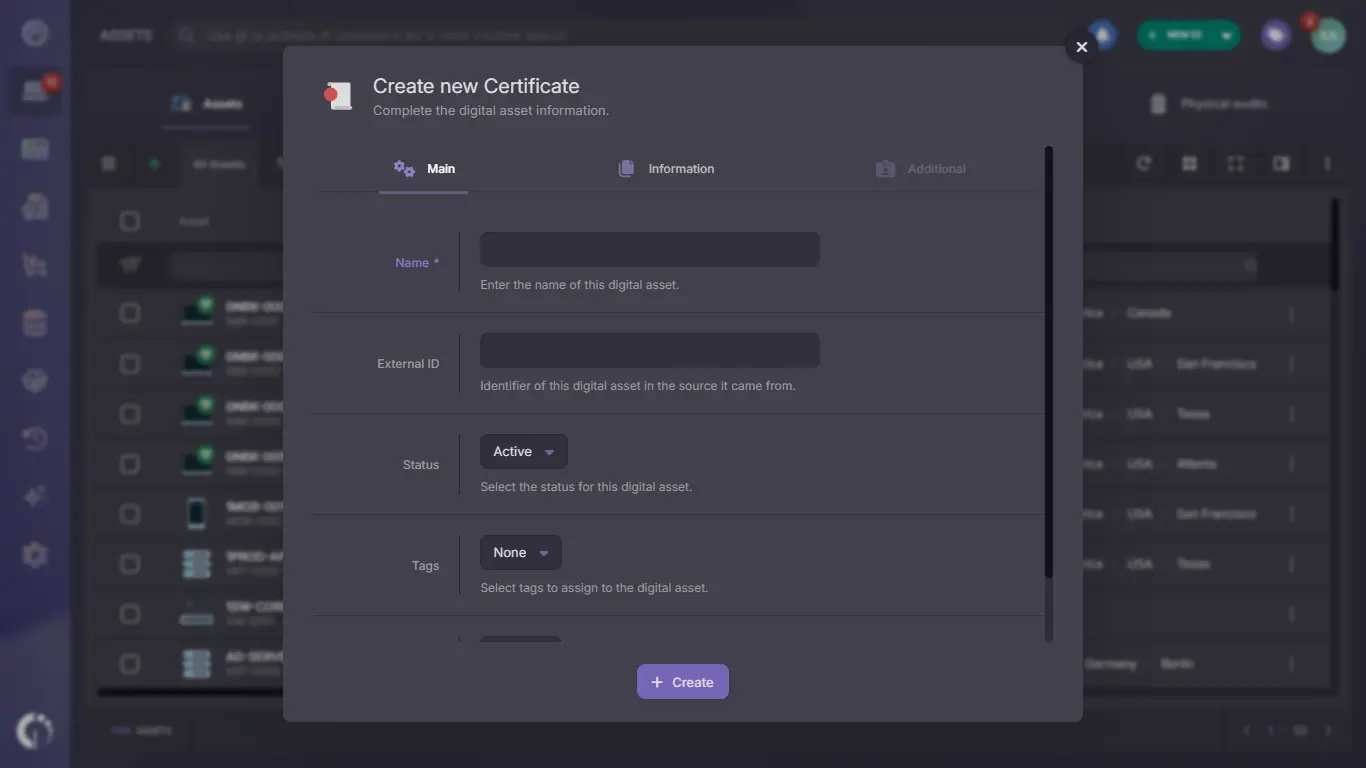
- Cadastro do certificado: o certificado é criado como um CI em Ativos Digitais, com seu responsável e as datas Valid from e Valid to. Assim, cada renovação tem uma data, um responsável e um lugar no inventário.

- Aviso de vencimento: o modelo Upcoming certificate expiration envia toda semana a lista de certificados que vencem nos próximos 30 dias. O relatório chega como arquivo CSV, com um link para a lista, aos usuários que cuidam das renovações.
Conclusão
A Gestão do Ciclo de Vida de Certificados mantém cada certificado em um caminho conhecido, do pedido à retirada de uso, com um responsável e uma data que alguém acompanha. Com a validade dos certificados públicos já limitada a 200 dias e caminhando para 47, as equipes que evitam quedas por vencimento são as que sabem o que têm antes da próxima renovação.
O InvGate Asset Management mantém os certificados no mesmo inventário que o restante da TI, com responsáveis, aplicações relacionadas e alertas de vencimento em um só lugar. Para ver como ele funciona com seus próprios certificados, comece uma avaliação gratuita ou fale com a equipe de Vendas.
Perguntas frequentes
Estas perguntas aparecem com frequência quando as equipes de TI começam a organizar seus certificados. Cada resposta resume uma parte do guia.
O que é Gestão do Ciclo de Vida de Certificados?
A Gestão do Ciclo de Vida de Certificados é o processo de acompanhar cada certificado digital do pedido à retirada de uso, incluindo emissão, instalação, monitoramento, renovação e revogação. Seu objetivo é que nenhum certificado vença sem que ninguém perceba e que todos tenham um responsável.
Quais são as etapas do ciclo de vida do certificado?
As etapas padrão são pedido, emissão, instalação, monitoramento, renovação e revogação ou retirada de uso. Quem cuida de cada etapa e quanto tempo ela leva varia conforme o tipo de certificado e a organização.
Como os certificados de 47 dias vão mudar as renovações?
Pelos Baseline Requirements do CA/Browser Forum, os certificados TLS públicos emitidos a partir de 15 de março de 2029 poderão ter validade de até 47 dias, o que significa quase oito renovações por ano para cada certificado. Nesse ritmo, renovações manuais ficam difíceis de sustentar, e a automação apoiada em um inventário confiável passa a ser a norma.
Com quanta antecedência um certificado deve ser renovado?
Começar cerca de 30 dias antes do vencimento dá tempo para solicitar, instalar e verificar o novo certificado, com alertas repetidos até a renovação ser concluída. Certificados instalados em muitos lugares ou renovados manualmente precisam de uma janela maior.
Qual é a diferença entre Gestão do Ciclo de Vida de Certificados e PKI?
Uma PKI é o conjunto de autoridades certificadoras, políticas e chaves que emite certificados e permite que os sistemas confiem neles. A Gestão do Ciclo de Vida de Certificados é o trabalho de acompanhar e manter cada certificado que essa infraestrutura emite, do pedido à retirada de uso.
É preciso ter uma plataforma dedicada de Gestão do Ciclo de Vida de Certificados?
Organizações com muitos certificados, várias CAs e renovações frequentes costumam se beneficiar de uma plataforma dedicada que automatize emissão e renovação. Ainda assim, toda organização precisa de um inventário com responsáveis e alertas de vencimento, que um software de Gestão de Ativos de TI como o InvGate Asset Management oferece junto com o restante da TI.