




A maioria das equipes de TI consegue listar os notebooks que entregou e os servidores que instalou no rack. A lacuna aparece em todo o resto: o switch que alguém adicionou em uma filial, a impressora que chegou junto com um departamento, a máquina de testes que nunca foi desativada. A descoberta de rede é a forma de fechar essa lacuna, fazendo a varredura da rede de forma programada e informando o que respondeu.
O Windows traz uma configuração com o mesmo nome, a opção "Descoberta de rede", que controla se um computador fica visível para os outros em uma rede local. Este artigo trata da prática de ITAM (Gestão de Ativos de TI): como uma varredura encontra dispositivos, o que ela consegue e o que não consegue informar sobre eles, como os métodos com agente e sem agente dividem o trabalho e como executar uma varredura e transformar os resultados em inventário.
A descoberta de rede é o processo automatizado de encontrar os dispositivos acessíveis em uma rede e coletar as informações que eles fornecem sobre si mesmos. Uma ferramenta contata cada endereço IP (Internet Protocol) dentro de um intervalo definido, identifica quais estão ativos e registra o que cada um retornou.
A varredura alcança tudo o que tem um endereço e responde, e seu valor particular está em cobrir o hardware em que nenhum agente de software jamais vai rodar. Ela é uma das entradas de uma estratégia mais ampla de descoberta de ativos de TI, e uma única passagem por uma rede corporativa costuma retornar:
Um esclarecimento rápido antes de continuar: tudo neste artigo se refere à varredura de uma rede para montar um inventário de ativos. A opção homônima do Windows é uma configuração separada, feita máquina por máquina, que controla se um único computador fica visível para os outros em uma rede local.
Ao terminar, a varredura entrega uma tabela de dispositivos e dos atributos que cada um expôs pela rede. A quantidade de informação que chega depende de quais protocolos estão habilitados e de haver ou não credenciais de leitura configuradas, por isso o mesmo dispositivo pode voltar com muitos ou poucos detalhes. Os campos coletados são:
Isso basta para saber o que está na rede, e um AMDB (Base de Dados de Gestão de Ativos) pede um pouco mais. Os fundamentos em que ele se apoia são justamente os que uma varredura não tem como ler: quem é o responsável pelo dispositivo, onde exatamente ele está, quanto custou e como foi adquirido, sua garantia, sua etapa do ciclo de vida e de quais outros elementos ele depende. Essas informações são preenchidas quando um dispositivo descoberto é convertido em ativo, que é o assunto do restante deste artigo.
A mecânica é a mesma entre as ferramentas. Um scanner alcança um intervalo de endereços, usa alguns protocolos padrão para se comunicar com o que responder e grava os resultados em um lugar onde possam ser conciliados com os registros que já existem.
Nenhum protocolo sozinho enxerga a rede inteira, por isso a descoberta executa vários ao mesmo tempo e combina o que cada um retorna. Os protocolos habilitados determinam a quantidade de detalhes que volta, e um dispositivo que aparece com poucos dados nos resultados muitas vezes é um dispositivo cujo protocolo nunca foi ativado.
Cada protocolo contribui com algo diferente:
A maioria das ferramentas segue os mesmos cinco passos, e a qualidade do resultado depende quase inteiramente do cuidado com que o primeiro é feito. Um intervalo que deixa uma sub-rede de fora gera um relatório limpo com um buraco, e nada no restante da sequência aponta a omissão.
A sequência funciona assim:
O resultado da descoberta só se torna útil quando encontra os registros que a equipe já mantém. A conciliação é a etapa que associa um dispositivo redescoberto ao registro existente, atualiza o que mudou e separa o que é realmente novo do que foi apenas varrido de novo.
A partir daí, os dados alimentam dois lugares. O inventário de ativos ganha os dados de hardware de que precisa para o trabalho de ciclo de vida e auditoria, e o CMDB (Base de Dados de Gerenciamento de Configuração) ganha os dispositivos e relacionamentos dos quais o Gerenciamento de Mudanças depende quando alguém precisa saber o que uma mudança planejada vai afetar.
A descoberta de rede é um método sem agente, ou seja, coleta o que consegue de fora do dispositivo, sem nada instalado nele. Um agente adota a abordagem oposta: um pequeno programa roda no endpoint e informa os dados de dentro, que é a única forma de coletar inventário de software detalhado e dados de uso.
As duas abordagens cobrem terrenos diferentes, e a maioria das equipes usa ambas, muitas vezes gerenciadas no mesmo lugar. Em desktops e notebooks, o agente é o instrumento mais adequado porque retorna mais do que uma varredura consegue, e a escolha entre as abordagens com agente e sem agente envolve prós e contras próprios.
Uma varredura que termina sem erros ainda pode retornar menos do que existe na rede. As causas se dividem em dois grupos, e o primeiro gera resultados que parecem falha do produto e não um problema de configuração.
A descoberta identifica os dispositivos pelo endereço MAC, então cada falha na leitura significa um dispositivo que nunca chega à tabela de resultados. Um dispositivo em uma sub-rede diferente da do proxy que faz a varredura é o caso mais comum, porque o MAC dele não pode ser resolvido além desse limite.
O outro caso é o Proxy ARP. Quando um switch, roteador ou ponto de acesso responde em nome de determinados endereços, todos os dispositivos atrás dele informam o mesmo MAC, e os dispositivos que não podem ser diferenciados ficam de fora em vez de serem adicionados como duplicados. Os resultados trazem anotações que nomeiam as duas situações diretamente, então um dispositivo marcado como "Endereço MAC não encontrado" ou "Várias ocorrências do mesmo MAC" está indicando qual das duas é o caso.
As demais causas são mais fáceis de identificar e de corrigir. As varreduras recorrentes resolvem a maioria delas, porque um dispositivo que ficou de fora em uma passagem tende a aparecer na seguinte, e é esse mesmo ritmo que faz os dispositivos não autorizados aparecerem quando a linha de base se estabiliza.
Procure primeiro por estes pontos:
O InvGate Asset Management oferece às equipes de TI uma única interface para ativos de hardware, software e nuvem, cobrindo todo o ciclo de vida, desde o momento em que um dispositivo é encontrado até sua desativação. Ele combina varredura de rede, coleta por agente e integrações com as plataformas que já armazenam partes do parque de TI.
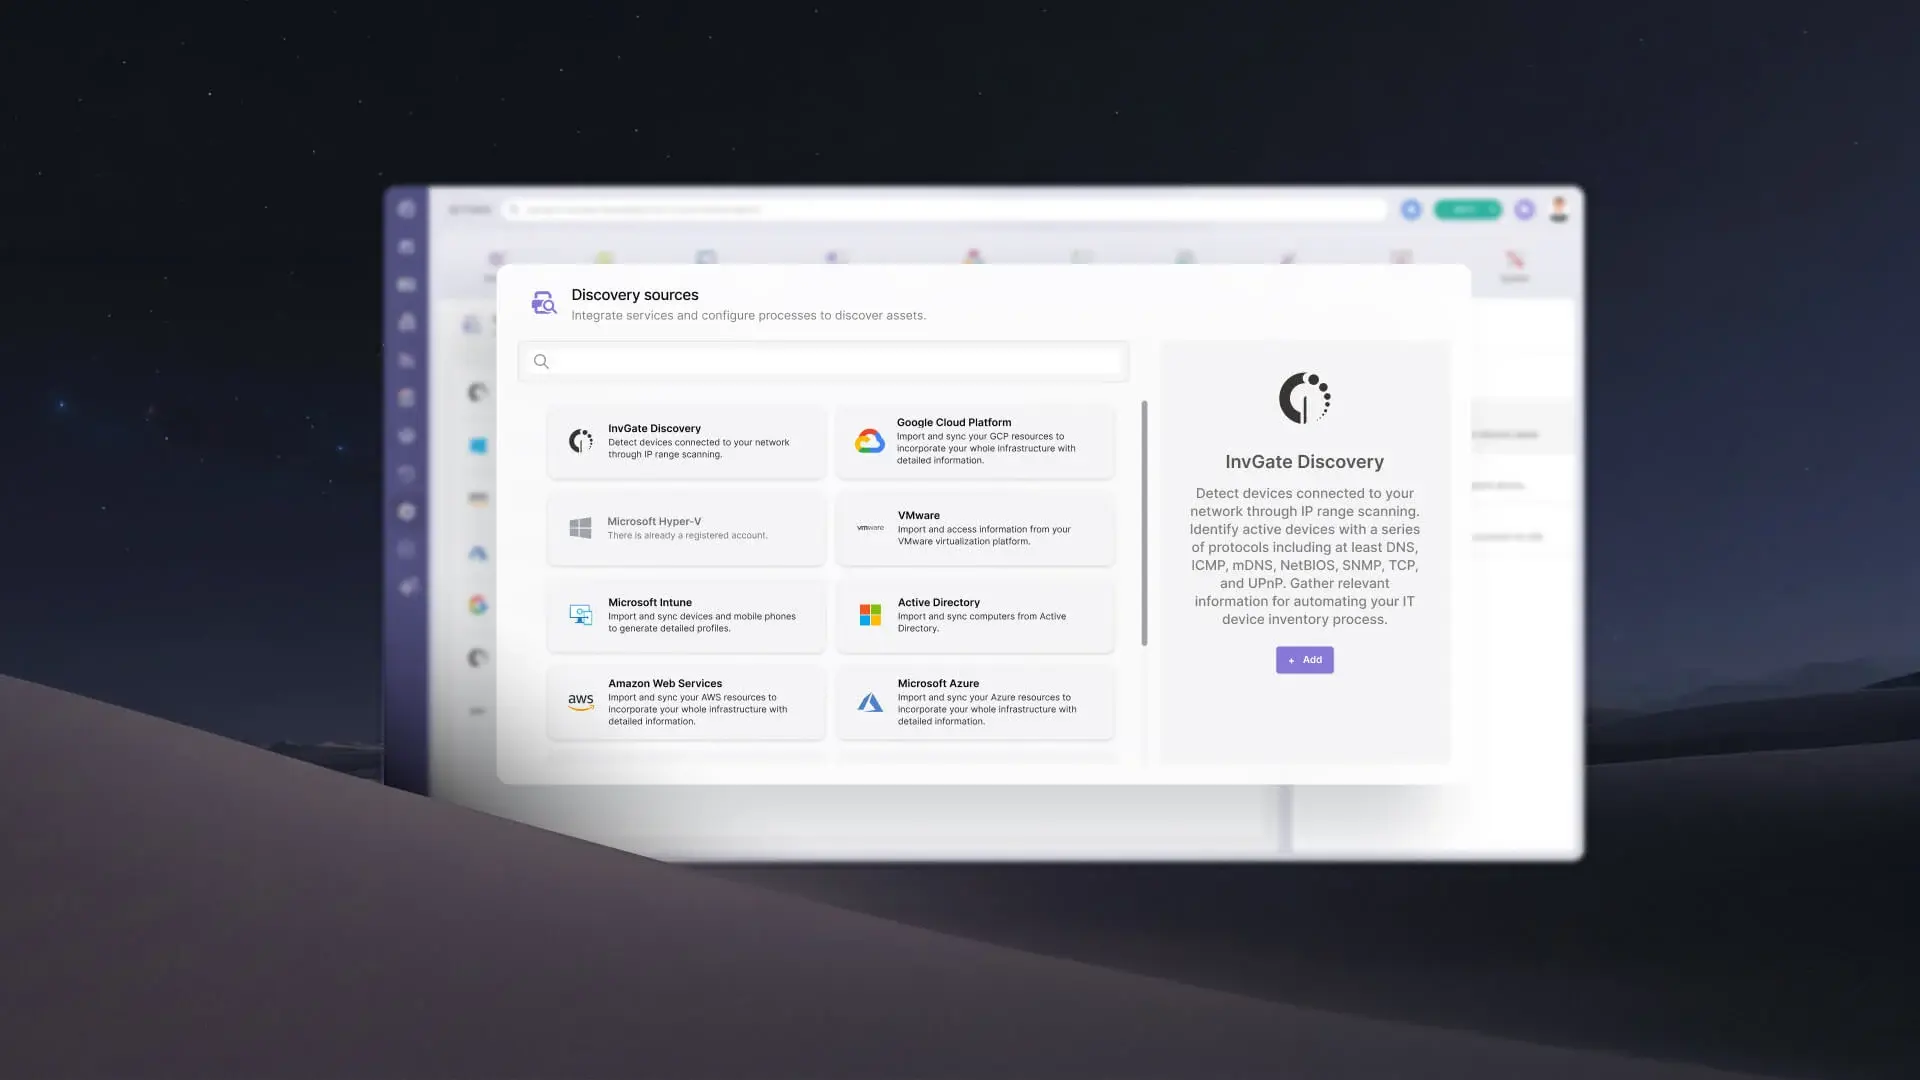
A varredura de rede é feita por meio das Fontes de descoberta, o mecanismo que a plataforma usa para trazer dispositivos sem que ninguém precise mexer neles. O InvGate Discovery é a fonte que faz a varredura direta da sua rede e funciona por meio de um proxy leve instalado dentro da rede, então nada precisa ficar exposto externamente. O Agente do InvGate Asset Management é um segundo tipo de descoberta, implantado na mesma seção, e sua função é aprofundar os dados dos computadores em que roda e não encontrar hardware novo.
Os recursos mais importantes para o trabalho de descoberta de rede são:
Quatro passos levam você de nada instalado até dispositivos no inventário. Os dois primeiros são uma configuração única por segmento de rede, e os dois últimos formam o ciclo que se repete.

O proxy é o componente que executa a varredura de dentro da sua rede e envia os resultados. Acesse Configurações > Descoberta > Proxies, crie um novo proxy, baixe o instalador para o sistema operacional em que ele vai rodar e execute-o na máquina escolhida.
A maioria das organizações usa um proxy por rede, local ou segmento. Esse posicionamento importa mais do que parece, porque um dispositivo em uma sub-rede diferente da do proxy não terá o endereço MAC lido e não chegará à tabela de resultados.
Depois da instalação, abre-se uma janela de configuração que pede a URL do seu InvGate Asset Management, o token de segurança do proxy e um nome para o proxy. Os três valores ficam disponíveis durante o processo.
Depois de informados, a conexão entre o proxy e a plataforma é estabelecida e o proxy fica pronto para executar varreduras. Nada mais precisa ser instalado nas máquinas que serão varridas.
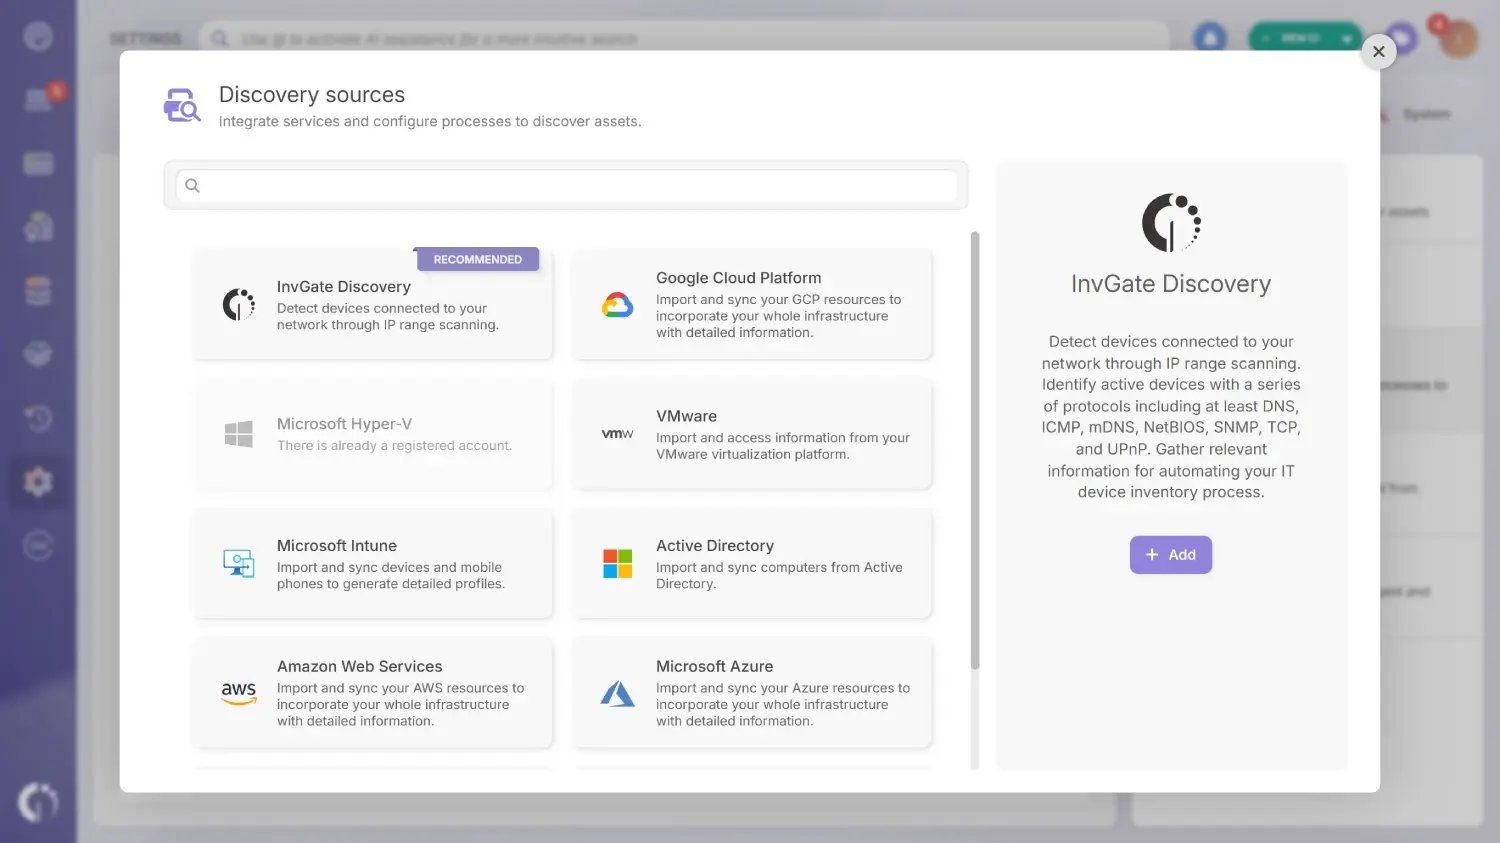
Acesse Configurações > Descoberta > Fontes de descoberta, clique em Adicionar e escolha InvGate Discovery. Aqui você seleciona o proxy que vai executar a varredura, os intervalos de endereços a cobrir, os protocolos a usar e a programação, incluindo data de início, horário e frequência.
A seleção de protocolos é a configuração que vale revisar depois. Cada execução gera um log com o número de dispositivos encontrados e atualizados, além de um arquivo para download que lista quais endereços responderam e o que foi detectado em cada um, que é a forma mais rápida de ver se vale a pena habilitar um protocolo.

Os dispositivos detectados aparecem em Ativos > Descoberta, cada um com seu status, fonte, conflitos com ativos existentes e anotações que explicam qualquer situação incomum. A partir daí, você pode converter dispositivos em ativos, usar Selecionar ativos semelhantes para agrupar tudo do mesmo tipo e fonte, ou Definir como ignorado para tirar da lista o hardware que você não controla, sem excluí-lo.
Ao selecionar um único dispositivo e clicar em Converter em ativo, abre-se um formulário com valores sugeridos a partir do que a descoberta coletou. Ao selecionar vários e clicar em Converter item(ns), abre-se uma tabela editável, o que é bem mais rápido para um primeiro inventário.
Uma varredura que alcança switches via SNMP pode fazer mais do que listá-los. Ela lê cada interface e informa o que está conectado a ela, o que transforma uma lista simples de endereços em uma imagem de como a rede está de fato cabeada.
O mapeamento lê o CDP (Cisco Discovery Protocol), o LLDP (Link Layer Discovery Protocol) e as próprias tabelas de endereços MAC do switch, nessa ordem de precedência, e depois compara o que coleta com tudo o que a plataforma já conhece. Vale conhecer algumas condições antes de confiar nele:
Embora não seja uma ferramenta de descoberta de rede dedicada, a varredura de rede do InvGate Asset Management cobre o que é acessível pela rede, e boa parte do parque de TI está em sistemas que já o rastreiam. As Fontes de descoberta também puxam dados diretamente dessas plataformas, incluindo Active Directory, AWS (Amazon Web Services), Microsoft Azure, Google Cloud Platform, Microsoft Hyper-V, VMware, Kubernetes, Microsoft Intune, JAMF e SOTI MobiControl. As instâncias em nuvem, em particular, pertencem à sua própria integração, e não a uma varredura de rede.
Usar várias fontes em um único inventário é o que fecha as lacunas restantes, já que um dispositivo invisível para uma fonte costuma estar bem documentado em outra. Para ver como isso funciona na sua própria rede, comece uma avaliação gratuita de 30 dias do InvGate Asset Management ou fale com a equipe de Vendas sobre a varredura de um ambiente maior ou segmentado.
Conecte as nossas soluções às aplicações que você usa todos os dias.
Explore as integrações da InvGate
A descoberta de rede responde bem a uma pergunta: o que está conectado a esta rede agora. E responde sem tocar em nenhum dispositivo, e é por isso que alcança as impressoras, os switches e os appliances em que nenhum agente jamais vai rodar.
Transformar essas respostas em inventário exige a etapa que a maioria dos guias pula. Uma varredura produz endereços e atributos, e a conciliação, os dados de responsável e os de ciclo de vida os transformam em registros que uma equipe consegue gerenciar, auditar e usar no planejamento.
Não. A configuração do Windows controla se um computador fica visível para os outros em uma rede local e é definida máquina por máquina. A prática descrita aqui faz a varredura de uma rede a partir de uma ferramenta central para montar um inventário de tudo o que está conectado a ela.
Não. A descoberta de rede é, por definição, sem agente e coleta o que os dispositivos expõem pela rede. Os agentes são um método separado que adiciona profundidade nos computadores, principalmente em software instalado e dados de uso.
Nome e tipo do dispositivo, endereço IP, endereço MAC, fabricante, modelo, número de série, interfaces, tempo de atividade, contato e localização, além dos níveis de suprimentos em impressoras. A quantidade dessas informações que chega depende de quais protocolos estão habilitados e de haver credenciais de leitura configuradas.
A descoberta identifica os dispositivos pelo endereço MAC. Um dispositivo em uma sub-rede diferente da do proxy que faz a varredura não terá o MAC lido, e todos os dispositivos atrás de uma configuração de Proxy ARP informam o mesmo MAC, então nenhum dos dois grupos pode ser adicionado aos resultados.
Com a frequência necessária para acompanhar a velocidade com que a rede muda, o que, para a maioria das organizações, significa semanal ou diariamente. Uma única varredura é precisa no dia em que é executada e vai perdendo precisão à medida que dispositivos são adicionados, movidos e desativados.

