



A maioria das equipes de TI já sabe que precisa planejar a atualização de hardware. O planejamento em si raramente é o obstáculo. O que impede que um processo de planejamento de atualização de hardware funcione na prática é o inventário do qual ele depende: incompleto, disperso por várias ferramentas que nunca foram projetadas para se comunicarem entre si e mantido manualmente por quem quer que tenha tido tempo de atualizar a planilha pela última vez.
O resultado é um conjunto familiar de problemas. A liderança pergunta quantos dispositivos precisam ser substituídos este ano, e a equipe de TI não consegue responder com segurança. Uma varredura de descoberta de rede mostra uma lista limpa de estações de trabalho ativas, mas não inclui o laptop em trânsito, o hardware guardado no almoxarifado ou o dispositivo desligado há três semanas. A planilha que alguém exportou no último trimestre apresenta um número diferente daquele usado pelas operações de TI, e ninguém tem certeza de qual é o correto.
Este artigo trata dos dados necessários para que você possa elaborar um plano viável e de como estruturar o processo para chegar lá, mesmo que seu inventário ainda não esteja em ordem.
O planejamento de atualização de hardware, ou refresh de hardware, é o processo de decidir quais dispositivos substituir, em que ordem, quando e como gerenciar a baixa dos equipamentos que estão saindo de uso. Isso requer a alocação de orçamento de hardware, o sequenciamento do trabalho entre equipes e o alinhamento dos cronogramas com os prazos de entrega dos fornecedores e as janelas operacionais. Cada uma dessas etapas depende de dados precisos sobre o estado atual do parque de hardware.
É isso que distingue as atualizações planejadas das substituições reativas. A substituição reativa ocorre quando algo quebra, o que significa aquisição sob pressão, trabalho de TI não planejado e tempo de inatividade para os usuários que poderia ter sido evitado. Uma atualização planejada, baseada em dados reais do ciclo de vida, é a base de qualquer estratégia eficaz de atualização de hardware.
O problema central não é a falta de dados. A maioria dos ambientes de TI dispõe de dados em abundância. O problema é que os dados estão fragmentados entre fontes que nunca foram reconciliadas, e cada fonte apresenta uma resposta diferente para as mesmas perguntas básicas.
Planilhas são as principais culpadas. Elas são criadas durante uma auditoria ou um sprint de integração e, depois, mantidas de forma inconsistente. Mudanças de responsabilidade não são registradas. Dispositivos são baixados informalmente. Alguém cria uma cópia sem sincronizar de volta. Após seis meses, há duas ou três versões em circulação e nenhuma maneira clara de saber qual é a versão oficial.
As ferramentas de descoberta de rede têm um ponto cego diferente. Elas só detectam dispositivos que estão na rede no momento da varredura. Uma estação de trabalho desligada, um laptop sendo enviado a um funcionário remoto ou hardware armazenado em um depósito não aparecerão. O inventário resultante parece completo porque a interface está organizada. Mas trata-se de um instantâneo do que estava conectado em um determinado momento, não de um registro do que existe.
A terceira camada de fragmentação é estrutural: as compras estão em um sistema, os ativos físicos em outro, os dados de garantia em um portal do fornecedor e os dados de uso, na prática, não estão em lugar nenhum. Quando a liderança pergunta qual porcentagem do parque de equipamentos tem garantias vencidas ou quantos dispositivos devem ser substituídos nos próximos 12 meses, a resposta honesta é que levaria horas para compilar um número que provavelmente ainda seria uma aproximação.
Esse é um problema de reconciliação de dados. Qualquer plano de atualização de hardware baseado nisso parte de informações comprometidas.
O objetivo não é ter mais dados. É ter os dados certos, consolidados em um único lugar, com uma resposta clara sobre qual fonte é a mais confiável quando houver conflito entre elas. As equipes frequentemente tentam resolver inventários incompletos adicionando mais fontes de dados: outra varredura de descoberta, outra importação, outra coluna na planilha. Isso agrava o problema de reconciliação em vez de resolvê-lo.
O ponto de partida é um inventário de estações de trabalho e dispositivos ativos: o que existe, por modelo e número de série, com um status operacional atual. Isso por si só não é suficiente. Também é preciso que haja verificação física: não apenas o que o sistema indica que existe, mas o que foi confirmado como presente em cada local. Isso inclui hardware que não está na rede: periféricos, dispositivos armazenados, equipamentos sem endereço IP que nunca aparecerão em uma varredura de descoberta. Dispositivos sem IP são consistentemente a parte mais subestimada do parque de hardware de qualquer empresa.
Os dados de atribuição e localização completam o quadro: quem usa cada dispositivo, em qual local e quando essa informação foi verificada pela última vez. Um registro de ativo que não foi confirmado fisicamente nos últimos 18 meses traz incertezas que se refletem diretamente no plano de atualização. Você pode estar planejando substituir um dispositivo que já foi reatribuído ou desativado informalmente.
Os dados de garantia e ciclo de vida de hardware são os principais indicadores para a definição de prioridades. A data de compra, o vencimento da garantia e a data de fim de vida útil (EOL) do fabricante precisam ser registrados por ativo, e não estimados a partir de registros de compras em lote. Uma frota adquirida no mesmo pedido pode ter termos de garantia diferentes, dependendo da configuração.
A disponibilidade de estoque é um dos dados mais frequentemente ocultos nos inventários de TI. O hardware que foi recebido e está parado, sem atribuição, em um almoxarifado ou depósito representa uma capacidade implantável que a equipe de TI nem sabe que possui. Sem visibilidade do que há em estoque, a equipe de TI encomenda novos dispositivos enquanto o hardware existente fica ocioso.
As ordens de compra fecham o ciclo. A lacuna entre o que foi aprovado, o que foi encomendado e o que foi efetivamente recebido é uma das origens mais comuns de imprecisões no inventário. Um dispositivo que chegou, mas nunca foi formalmente registrado no inventário, cria uma discrepância que se acumula com o tempo.
Por fim, é necessário haver um sistema de registro designado: uma fonte oficial que prevaleça quando duas fontes discordarem. Se essa questão não tiver uma resposta clara, todas as decisões subsequentes, incluindo o próprio plano de atualização, herdam essa ambiguidade.
A maioria das equipes de TI não começa com um inventário limpo. Elas têm dados espalhados por vários locais, registros parciais e um histórico de varreduras de descoberta que capturaram alguns dispositivos e deixaram outros de fora. O objetivo é estruturar o processo de forma que a qualidade dos dados melhore a cada ciclo.
Antes de confiar nos dados de qualquer sistema, verifique-os em relação à realidade física. Uma auditoria física não é um projeto de correção pontual. É o processo de estabelecer uma linha de base verificada na qual o restante do plano de atualização possa se apoiar.
Uma auditoria física confirma que todos os dispositivos no sistema realmente existem e estão onde deveriam estar, identifica ativos armazenados ou em trânsito que não constam no sistema e sinaliza registros ainda ativos de dispositivos que já foram desativados ou reatribuídos. Fazer isso em grande escala requer um fluxo de trabalho de varredura. QR codes, códigos de barras e identificação por radiofrequência (RFID) atendem a diferentes ambientes: os QR codes são de baixo custo e práticos para a maioria das equipes de TI; os códigos de barras são adequados para ambientes com leitores dedicados; e o RFID faz sentido quando a digitalização em massa de alto volume justifica o custo da infraestrutura. Um guia detalhado sobre como realizar uma auditoria de ativos de TI aborda o que deve ser documentado e como lidar com discrepâncias.
Assim que a auditoria física estabelecer uma linha de base verificada, a próxima etapa é reconciliar o que o sistema indica com o que a auditoria confirmou. O registro físico é a fonte oficial, e o registro do sistema é corrigido para corresponder a ele.
As discrepâncias típicas são ativos fantasmas (dispositivos que aparecem como ativos no sistema, mas estavam fisicamente ausentes ou já haviam sido descartados), ativos não registrados (dispositivos que existem fisicamente, mas não têm registro no sistema) e dados de atribuição desatualizados (registros que mostram um dispositivo atribuído a um usuário ou local, quando na verdade ele está em outro lugar). A resolução de cada categoria requer uma regra definida: qual fonte prevalece, quem é responsável por corrigir o registro e como a correção é registrada.
A data de compra é o critério de priorização mais comumente usado e um dos menos confiáveis. É um indicador da idade, mas a idade por si só não determina se um dispositivo precisa ser substituído. Dois equipamentos comprados ao mesmo tempo podem estar em estados operacionais totalmente diferentes três anos depois.
Critérios mais precisos incluem: vencimento da garantia, o que indica que o risco da propriedade passou do fornecedor para a equipe de TI; status de fim de vida útil definido pelo fabricante, após o qual não serão mais emitidas atualizações de firmware, drivers ou de segurança; o volume de tickets para o dispositivo específico, que revela problemas recorrentes de hardware não visíveis apenas a partir dos dados do ciclo de vida; e a condição física verificada na auditoria mais recente. Os dispositivos que atendem a mais de um desses critérios passam para o topo da lista. Esses sinais correspondem aos estágios do ciclo de vida do hardware que determinam quando um dispositivo é candidato à atualização e qual deve ser a próxima ação.
Antes de enviar qualquer solicitação de aquisição, a primeira pergunta deve ser: o que já temos disponível? O hardware que foi recebido, mas ainda não foi alocado, representa uma capacidade real de implantação que não aparece em uma varredura de descoberta. Se não estiver registrado e rastreado, a equipe não sabe que ele existe, e o resultado é um pedido duplicado de equipamento que já está em um depósito.
Uma verificação completa do estoque deve preceder toda ação de aquisição relacionada à atualização. Com uma visão clara do que é necessário em comparação com o que já está disponível, o processo de aquisição de hardware de TI reflete lacunas reais, em vez de suposições.
Cada etapa descrita neste artigo depende da disponibilidade de dados confiáveis e atualizados sobre o parque de hardware.
O InvGate Asset Management foi desenvolvido com base nesse requisito. A plataforma abrange todo o processo: preencher o inventário, verificá-lo em relação à realidade física, manter atualizados os dados de garantia e de fim de vida útil, sinalizar automaticamente os candidatos à atualização e fechar o ciclo de compras e descarte.
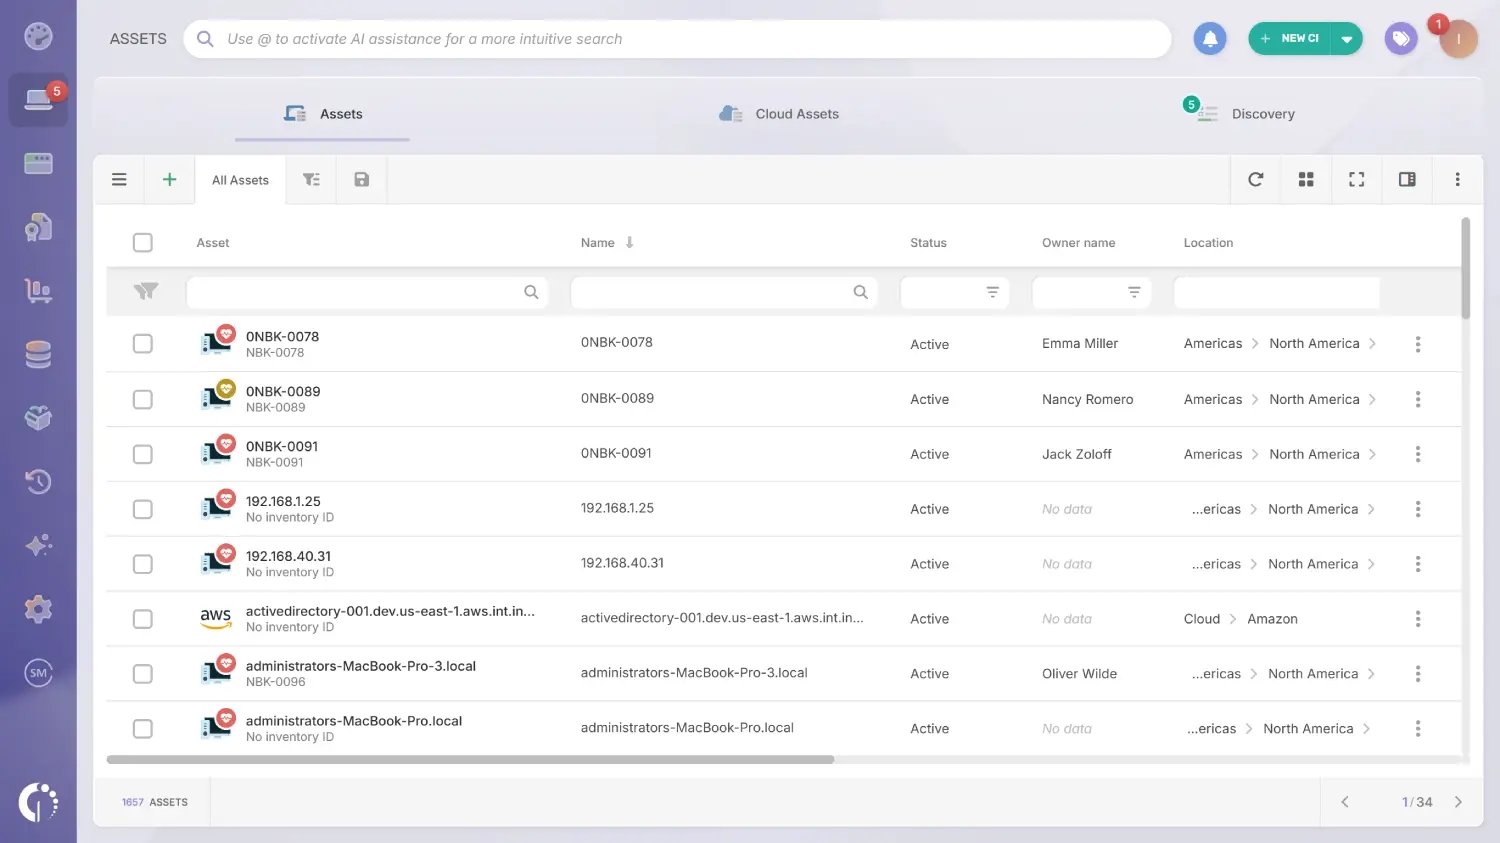
O inventário pode ser preenchido por meio de várias fontes simultaneamente: descoberta baseada em agente, varredura de rede sem agente, importações de CSV e integrações. Cada fonte alimenta um único registro normalizado por ativo, de modo que dados conflitantes de diferentes ferramentas são resolvidos, em vez de acumulados.
A plataforma rastreia dispositivos IP e não IP no mesmo inventário, e os QR codes gerados para cada ativo podem ser escaneados por meio de um aplicativo móvel para confirmar e atualizar registros diretamente no local.
Cada registro de ativo inclui campos gerais (modelo, número de série, fabricante, usuário atribuído), campos financeiros (preço de aquisição, método de depreciação, valor contábil) e campos de ciclo de vida (data de compra, vencimento da garantia, data de fim de vida útil do fabricante). Esses são campos nativos, não soluções alternativas personalizadas.
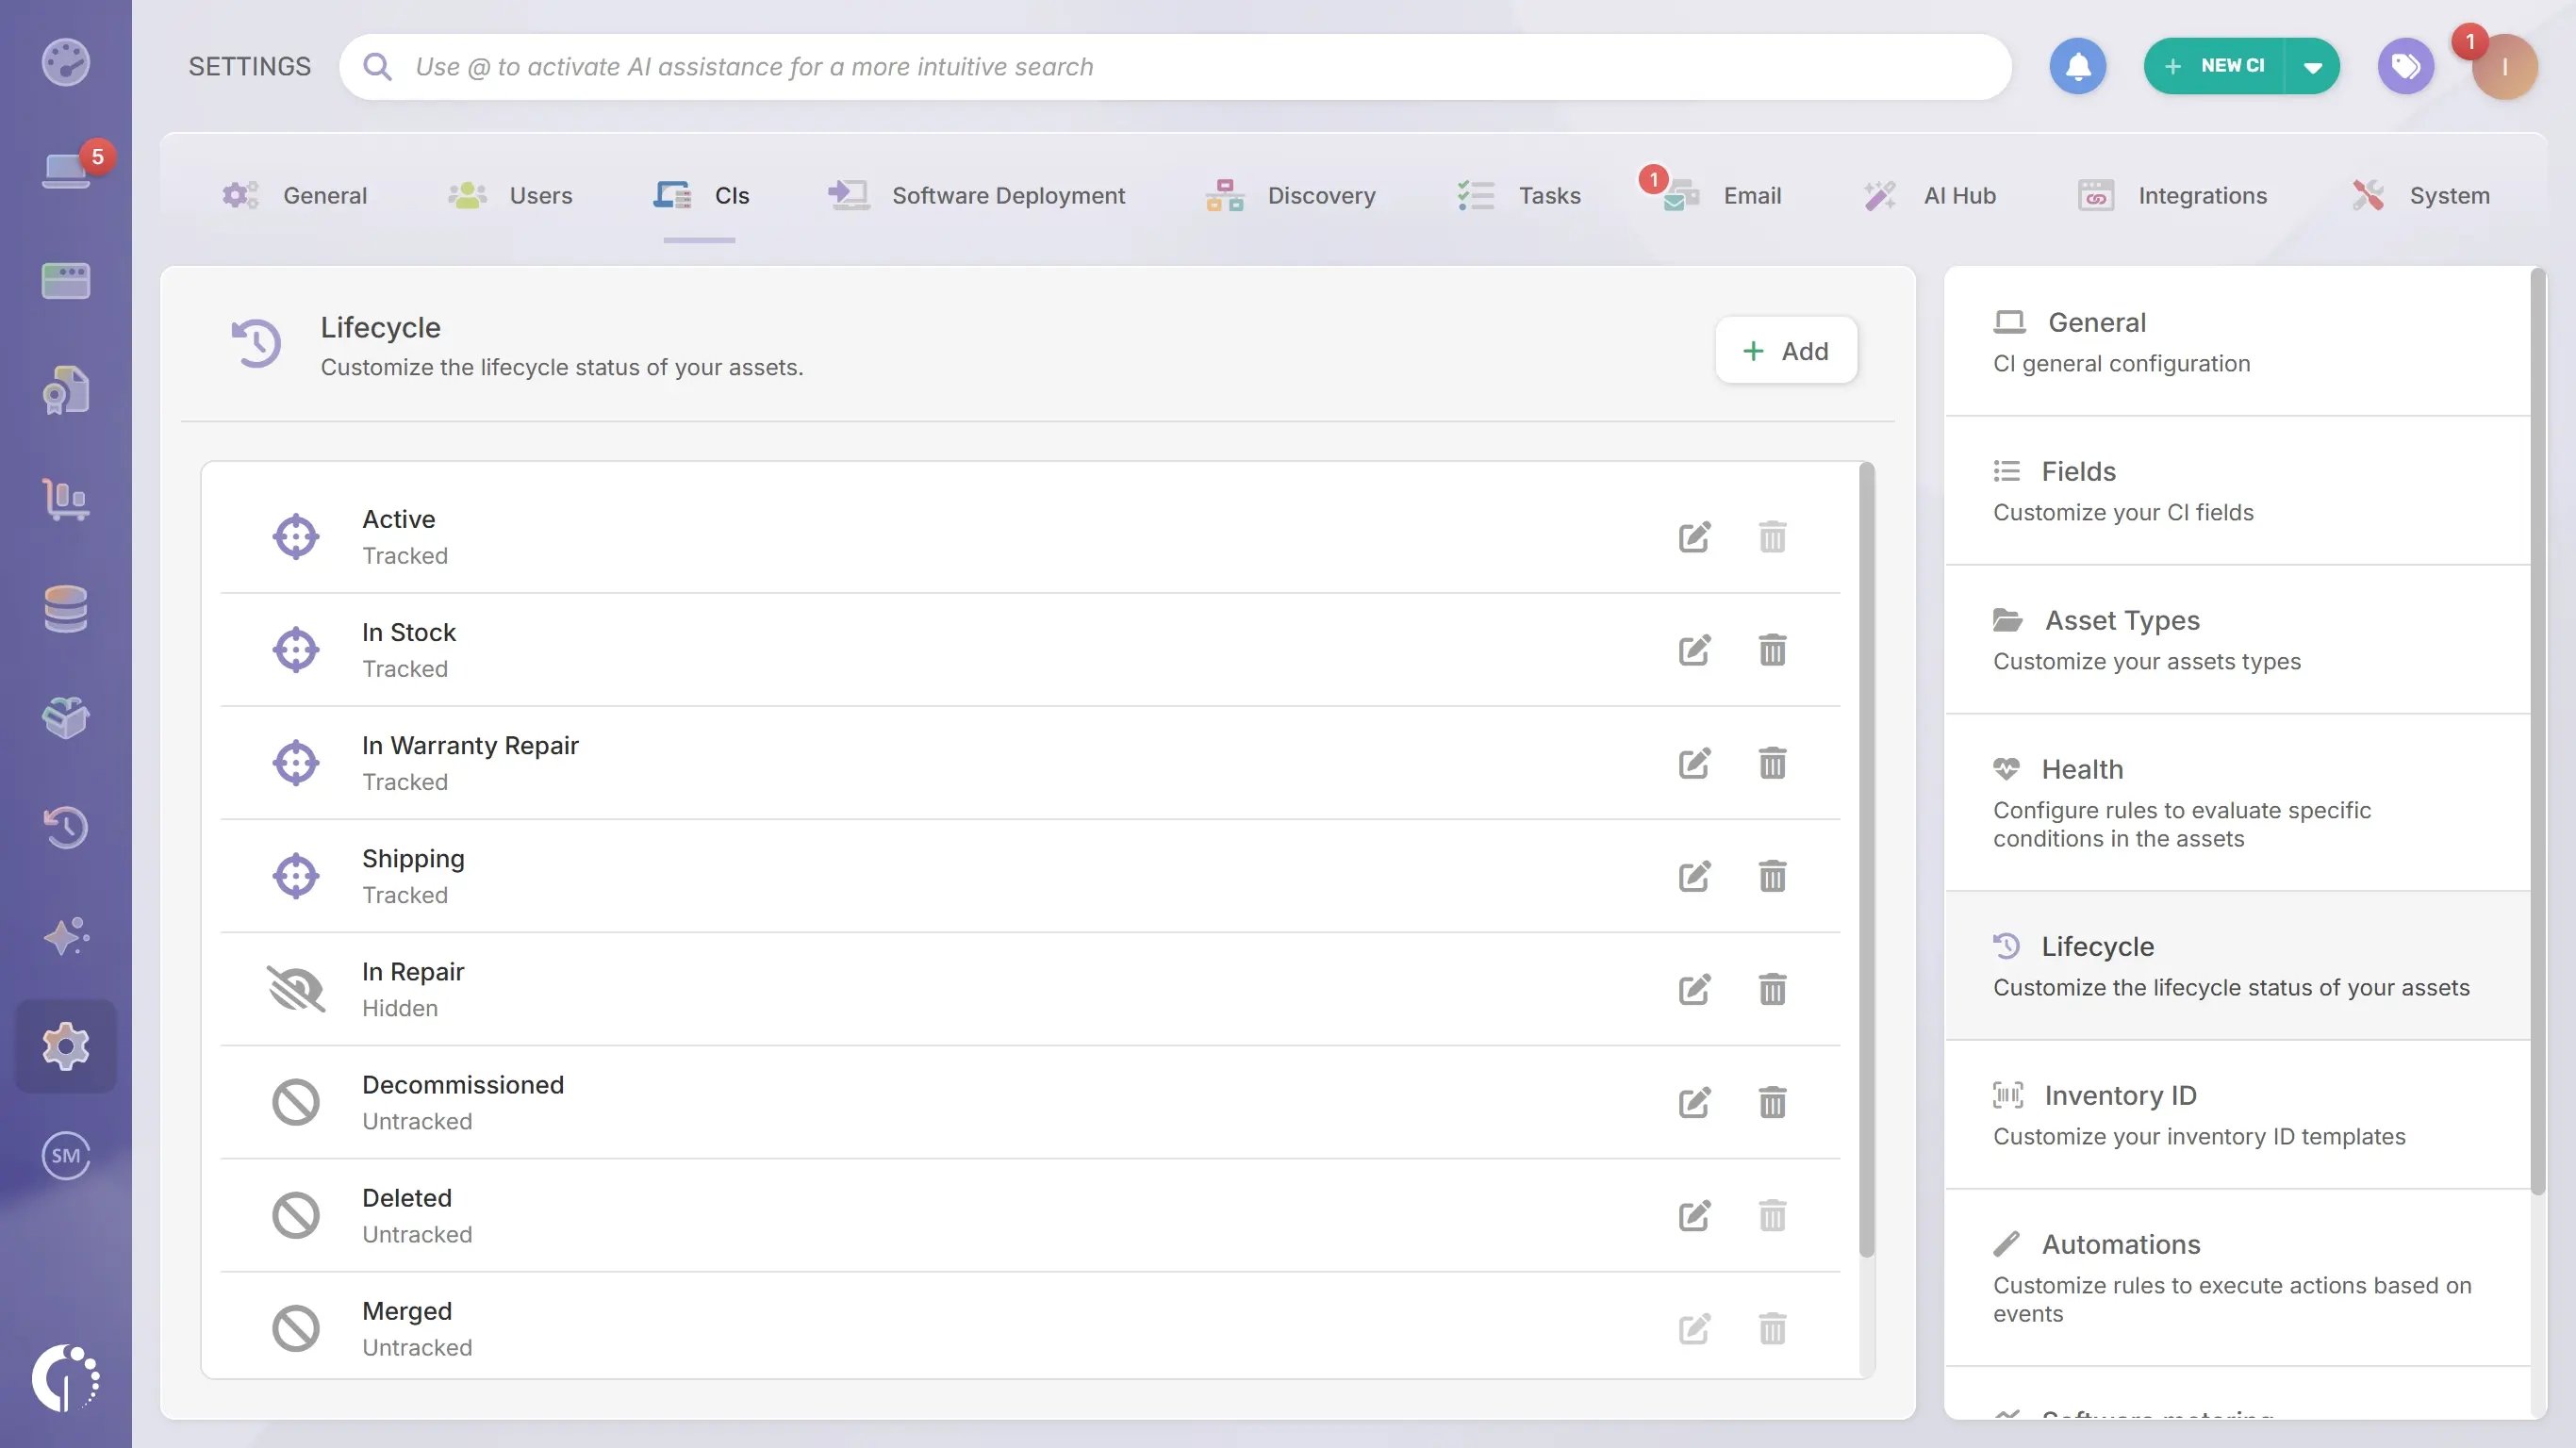
Os estados dos ativos são configuráveis para se adequarem à forma como cada organização realmente opera. “Em estoque”, “implantado”, “em reparo”, “pendente de baixa” e “descartado” são os estados padrão, mas as equipes podem definir seus próprios estados para refletir processos específicos de seu setor ou infraestrutura. Os atributos personalizados funcionam da mesma maneira: se um campo for relevante para a organização e ainda não estiver no registro, ele pode ser adicionado.
Cada alteração de estado é registrada com um carimbo de data/hora e vinculada ao usuário que a realizou. Localização, usuário designado e alterações de configuração seguem o mesmo padrão. O histórico completo de qualquer ativo está sempre acessível, o que torna a preparação para auditorias uma simples consulta, em vez de uma reconstrução.
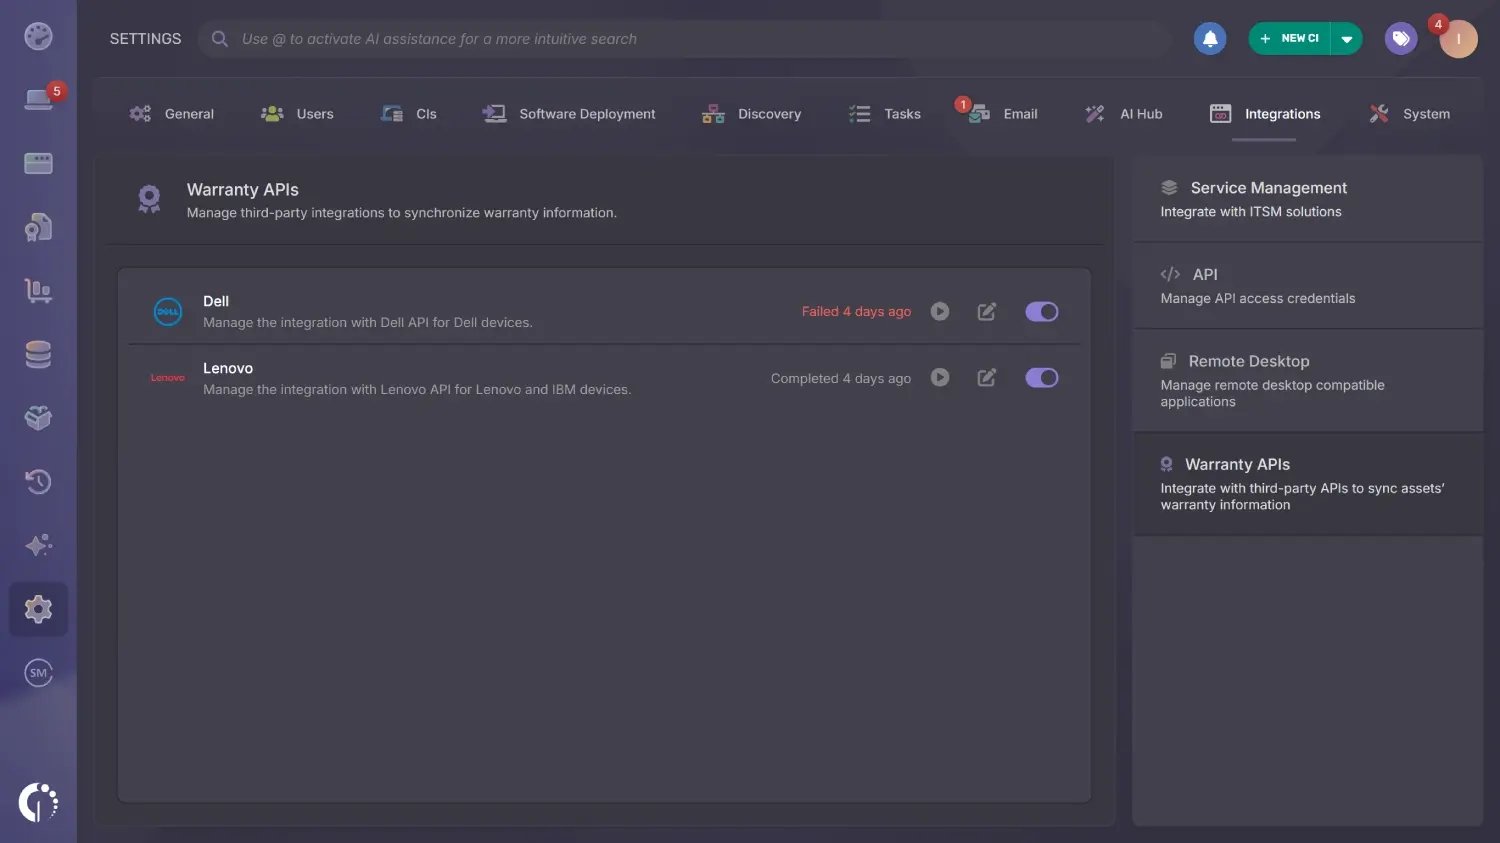
Os dados de garantia costumam ficar em um portal do fornecedor e é por isso que envelhecem mal dentro do inventário. As APIs de garantia eliminam essa etapa: para dispositivos Dell, Lenovo e IBM com número de série, a plataforma preenche a data de aquisição e a data de vencimento da garantia diretamente a partir do fabricante. Os dispositivos IBM são cobertos pela API da Lenovo, e a configuração permite excluir ativos específicos por etiqueta.
O módulo Atlas cobre a outra metade do sinal de ciclo de vida. Ele enriquece os registros de ativos com datas de fim de vida útil e de fim de suporte obtidas de referências externas oficiais, de modo que a equipe vê se um dispositivo já ultrapassou sua data de EOL e quando o suporte do fornecedor termina, sem pesquisa manual. Atualmente, o Atlas enriquece computadores, switches, roteadores, impressoras e bancos de dados, e está disponível para instâncias em nuvem.

As Regras de Integridade atribuem a cada dispositivo um status de Seguro, Alerta ou Crítico com base em condições definidas pela equipe. A biblioteca de condições cobre seis áreas:
As condições se combinam dentro de uma mesma regra, e é aí que a priorização da atualização fica precisa. Um dispositivo com garantia vencida, com número de solicitações abertas acima do limite e com integridade da bateria abaixo do nível definido custa tempo e dinheiro à equipe, e a regra o marca como Crítico, com as evidências anexadas.
As Etiquetas Inteligentes classificam os ativos de forma dinâmica, junto com as Regras de Integridade. Uma etiqueta como "candidato à atualização" ou "garantia expirando em 90 dias" é aplicada automaticamente a qualquer dispositivo que atenda aos critérios e desaparece quando o dispositivo deixa de se qualificar. As janelas são totalmente configuráveis, ou seja, 90 dias é apenas um exemplo entre muitos.
As automações atuam sobre esses sinais. A automação nativa Vencimento de garantia próximo envia lembretes para dispositivos que se aproximam do fim do período de garantia, o que permite planejar substituições ou extensões de contrato com antecedência. As automações personalizadas combinam um evento, um conjunto de condições e uma ação, como enviar uma notificação, enviar um relatório ou atualizar um campo. Limites mínimos de estoque por categoria e localidade acionam alertas antes que uma falta se torne urgente.
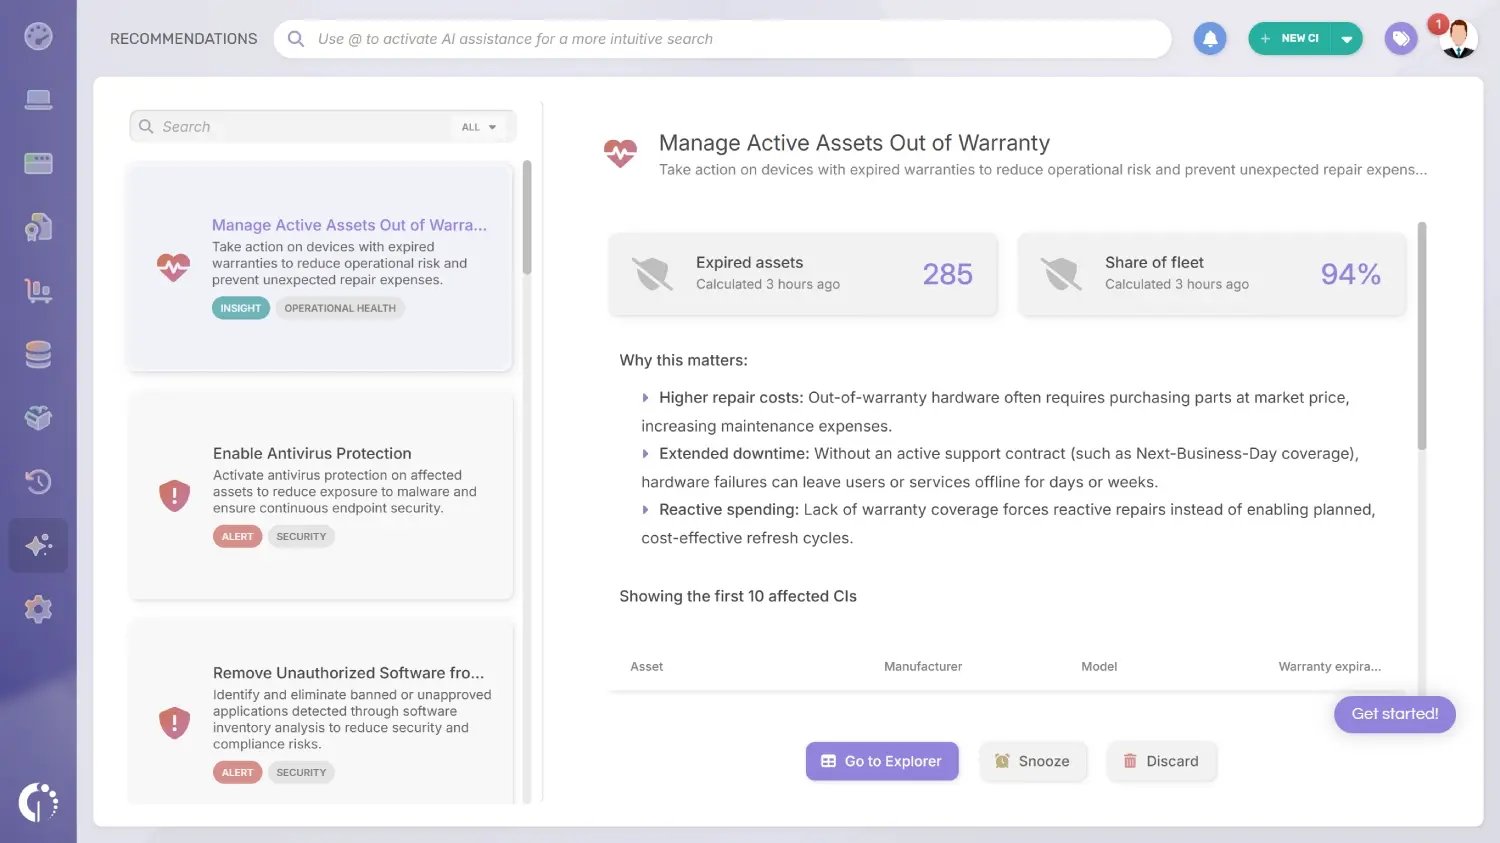
O Smart Recommendations fica no Intelligence Center, um módulo dedicado no menu à esquerda. Ele lê os dados de ativos já existentes na plataforma e mostra onde o parque de hardware precisa de atenção. O módulo se adapta a cada ambiente: as recomendações aparecem de acordo com as famílias de ativos presentes no inventário e as permissões do usuário que as visualiza.
As sugestões são agrupadas em categorias, de modo que o tipo de oportunidade ou de risco fica claro antes de abrir o card:
Três dessas categorias concentram a maior parte do peso em um ciclo de atualização. Cost Optimization traz a decisão de reatribuir ou desativar que o plano de atualização existe para tomar, Operational Health aponta os dispositivos cuja configuração está degradando o desempenho do dia a dia e Data Quality identifica os registros incompletos que distorceriam o plano antes mesmo de ele ser elaborado.
O que importa é o que acontece quando uma sugestão aparece. Cada uma oferece três caminhos:
Isso transforma o módulo em uma fila de trabalho para o ciclo de atualização. A equipe resolve o que se aplica, adia o que pode esperar e remove o que não se encaixa, de modo que o que permanece na tela é o conjunto de decisões sobre as quais o plano precisa agir.
O hardware não atribuído é rastreado como inventário, com seu próprio estado, e por isso a verificação de estoque antes de uma solicitação de compra é uma simples consulta na plataforma. Limites mínimos de estoque por categoria e localidade geram alertas quando as unidades disponíveis ficam abaixo do que a equipe definiu, o que dá prazo de reação à área de compras em vez de uma emergência.
As ordens de compra são gerenciadas na mesma plataforma, o que mantém as etapas de aprovação, pedido e recebimento vinculadas aos ativos que elas geram. Quando um dispositivo chega e é recebido no inventário, ele entra como um ativo rastreado, com seus dados de aquisição já registrados, e a discrepância entre os registros de compras e a realidade física para de se acumular. A baixa fecha o mesmo ciclo: os dispositivos passam para os estados de descarte definidos pela organização, com todo o histórico do ativo preservado.
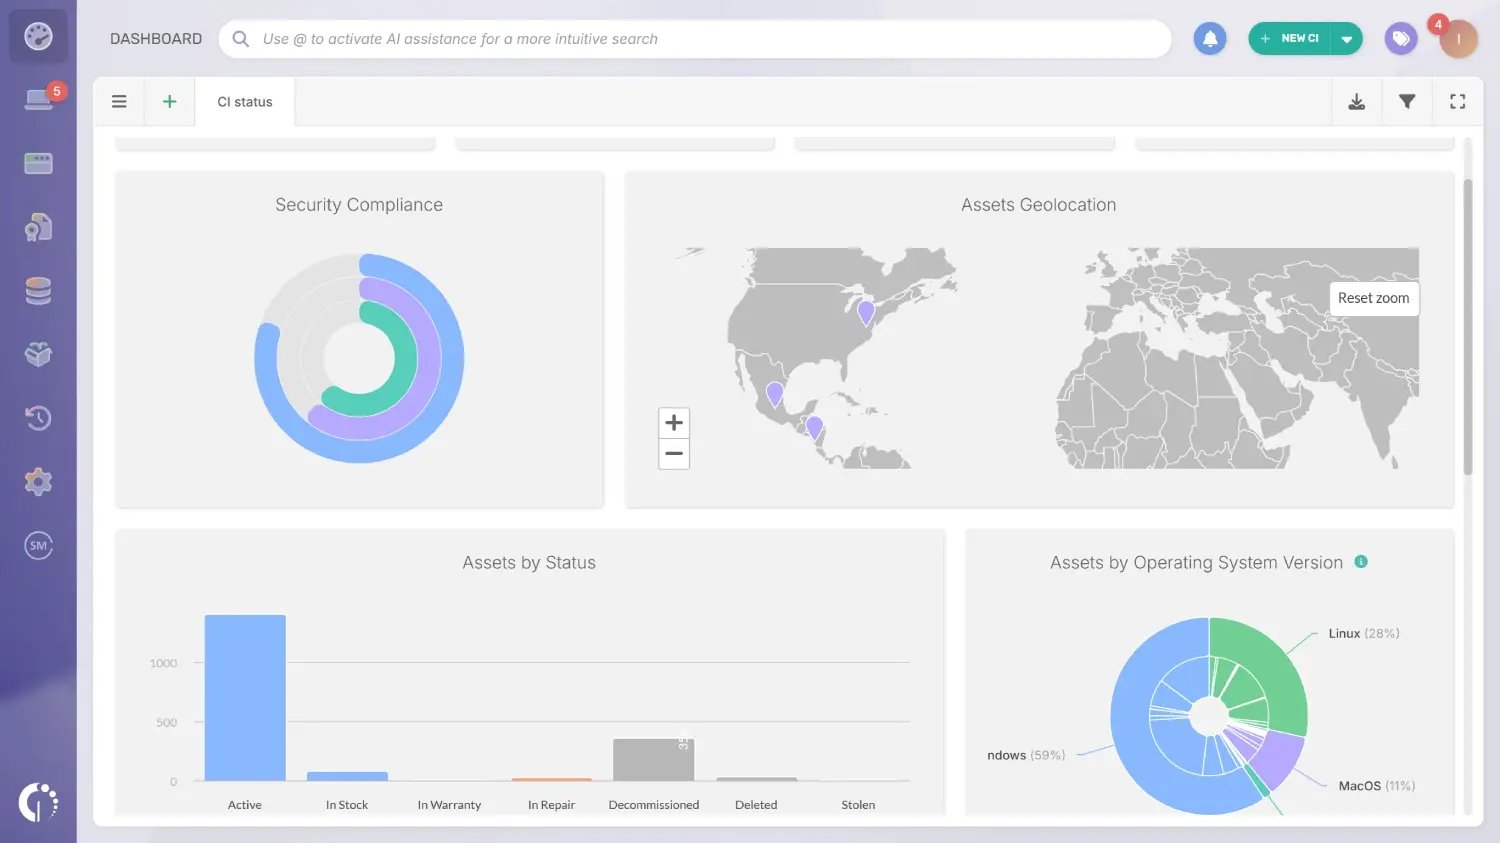
Os painéis oferecem à equipe de TI uma visão em tempo real do parque de hardware: dispositivos por estágio do ciclo de vida, distribuição de vencimento de garantia, candidatos à atualização por local ou departamento e disponibilidade de estoque. Os dados refletem o estado atual de cada registro no sistema, e não a última vez que alguém exportou uma planilha.
Relatórios programados podem ser configurados para serem executados automaticamente e entregues às partes interessadas em uma frequência definida. Quando a liderança pergunta quantos dispositivos precisam ser substituídos este ano, ou qual porcentagem do parque de equipamentos tem garantias vencidas, a resposta vem de um relatório, e não de uma contagem manual.
Um plano de atualização confiável começa pela qualidade do inventário que o alimenta. As equipes que estão avaliando uma ferramenta de gerenciamento de ativos de hardware devem procurar uma plataforma que abranja todo esse ciclo de vida: desde a aquisição inicial até auditorias verificadas, rastreamento de estoque e descarte estruturado. O processo completo de descarte de ativos de TI (ITAD) abrange tudo o que envolve o fechamento do ciclo do hardware aposentado.
Se o seu inventário atual apresenta lacunas ou se você não tem certeza de que ele reflete a realidade física, uma avaliação gratuita é um ponto de partida prático. Você também pode entrar em contato com a equipe de vendas para fazer uma análise do seu ambiente antes de se comprometer com qualquer coisa.
Um planejamento de atualização de hardware define quais dispositivos devem ser substituídos, em que ordem, quando e como gerenciar a baixa dos equipamentos que estão saindo de uso. Um plano estruturado parte de dados reais do ciclo de vida: vencimento da garantia, datas de fim de vida útil definidas pelo fabricante, condição física e histórico de tickets de suporte. Sem esses dados, o que é chamado de “plano” é apenas um conjunto de estimativas.
O conjunto mínimo inclui um inventário de dispositivos ativos com modelo e número de série, verificação física do que existe em cada local (incluindo ativos não conectados à rede), registros de atribuição e localização por dispositivo, datas de vencimento da garantia e de fim de vida útil definidas pelo fabricante, estoque não atribuído disponível para implantação e pedidos de compra em aberto ou recebidos recentemente. Ter esses dados reunidos em uma única fonte confiável é o que torna o plano confiável.
O padrão do setor estabelece a atualização de hardware entre três e cinco anos, mas a data de compra por si só não é um indicador confiável. Uma priorização mais precisa combina o status da garantia, a data de fim de vida útil do fabricante, o volume de tickets para o ativo específico e a condição física constatada na auditoria mais recente.
A substituição de equipamentos de TI é reativa: um dispositivo falhou e é trocado. Já atualização de é um processo planejado que atualiza parte ou todo o parque de hardware com base em critérios definidos de ciclo de vida. Substituições reativas acarretam custos de aquisição de emergência e tempo de TI não planejado, que são mais difíceis de orçar quando o inventário está incompleto.
Sim, mas o processo precisa ser estruturado de forma que a qualidade dos dados melhore a cada ciclo. Comece com uma auditoria física para estabelecer uma linha de base verificada, conciliar as fontes existentes e priorizar os ativos cujos dados de ciclo de vida estejam mais completos. Cada ciclo deve deixar o inventário em melhor estado do que quando começou.

